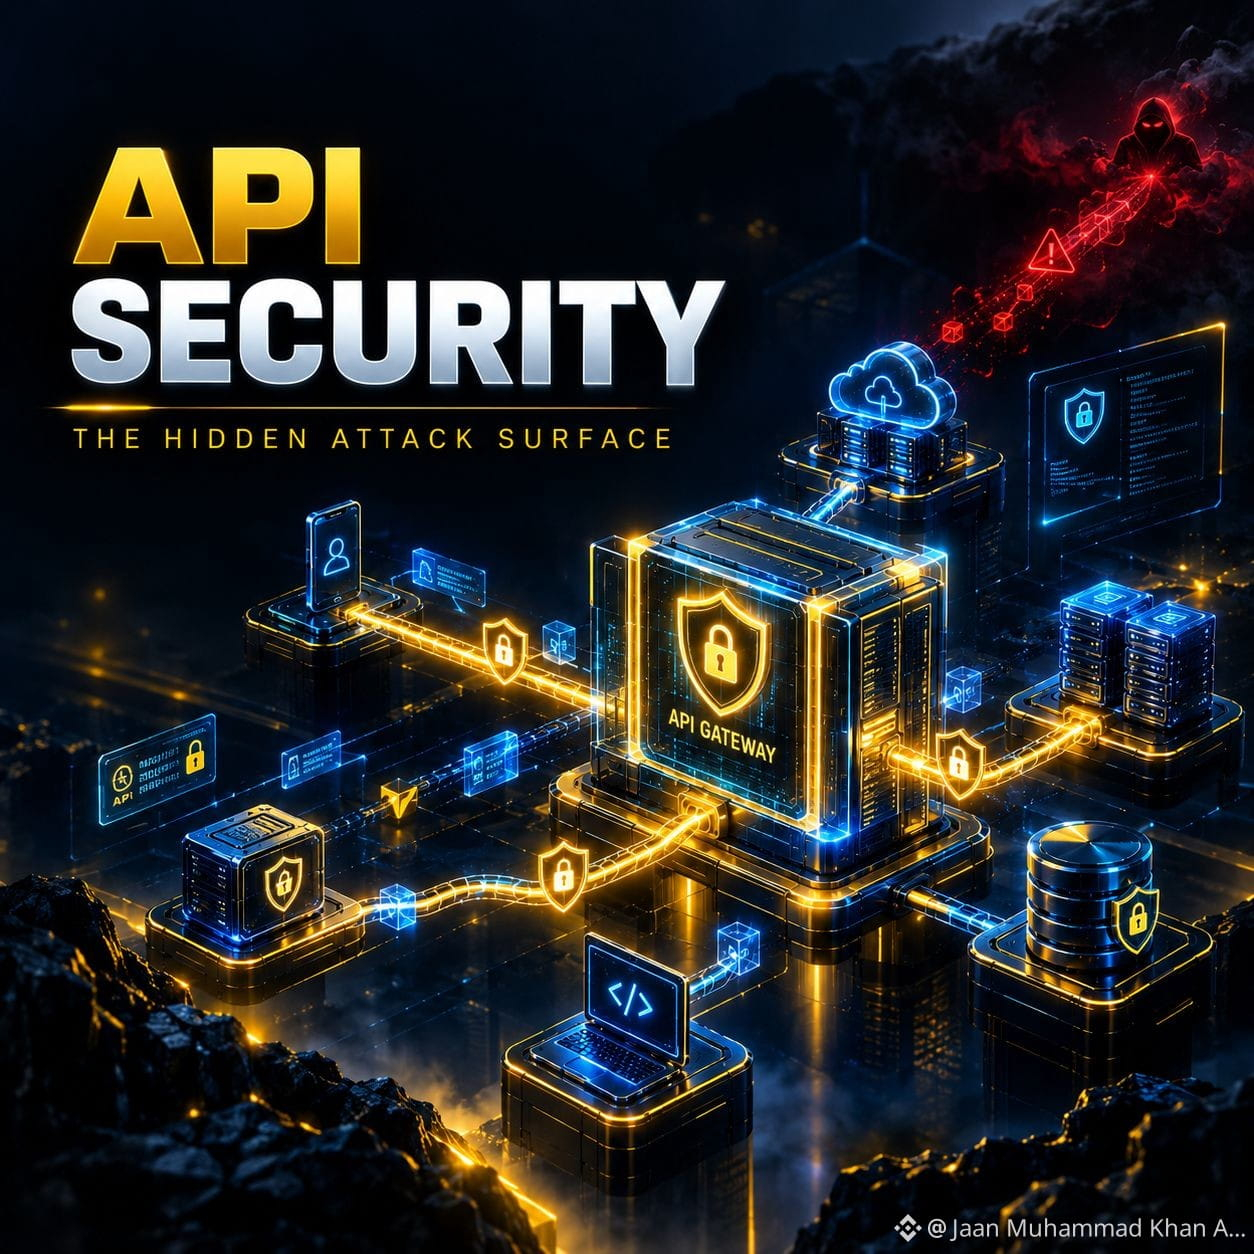
🔌 APIセキュリティ:現代アプリへの“見えない入口” 🛡️
現代のアプリケーションは、単独ではほとんど動きません。
Webサイト、モバイルアプリ、クラウド基盤、そしてWeb3アプリケーションの裏側には、異なるシステムをつなぐAPIがあります。
APIは次のことができます:
🔐 認証
👤 ユーザーデータ
💳 決済
📦 注文
☁️ クラウドサービス
🔗 マイクロサービス
⛓️ ブロックチェーンとの連携
しかし、このつながりは別の攻撃対象領域も生み出します。
攻撃者は、ユーザーが目にできるものだけを狙うわけではありません。アプリケーションがアクセスできるものを狙うこともできます。
⚠️ よくあるAPIセキュリティ上のリスク
🔴 認証の破綻
認証が弱いと、アカウントや保護されたリソースが露出する可能性があります。
🔴 認可の破綻
認証されていることは、すべてにアクセスしてよいという意味ではありません。
🔴 過剰なデータ露出
APIは、アプリが実際には必要としていない機密情報を返してしまうことがあります。
🔴 レート乱用
制御されていないリクエストは、列挙、認証情報攻撃、リソース枯渇を可能にします。
🔴 入力の検証不備
受信データを決して無条件に信頼しないでください。API入力は「信頼できないもの」として扱います。
🔐 強固なAPIセキュリティ戦略
認証 → 認可 → 検証 → 制限 → 監視 → 保護 → テスト
どの層も重要です。
🌐 API + マイクロサービス = より多いセキュリティ境界
現代のアプリケーションは、次のように見えることがあります:
フロントエンド → APIゲートウェイ → サービス → データベース
接続のたびに、守るべき別のセキュリティ境界が生まれます。
🤖 AIアプリケーションがさらにもう一層を追加する
AIシステムはますます、モデルとデータベース、クラウドサービス、検索システム、API、社内ツールを連携させています。
AIアプリケーションに過剰な権限があると、これらの接続がセキュリティリスクになり得ます。
💡 まとめ
美しいフロントエンドは、必ずしも安全なアプリを意味しません。
APIを守る。
認可を管理する。
入力を検証する。
アクティビティを監視する。
継続的にテストする。
ユーザーが見えるものだけを守らないでください。
アプリケーションがアクセスできるものを守る。 🔐
どのAPIセキュリティ領域に、より注目するべきでしょうか?
🔑 認証
👤 認可
📊 監視
🧪 テスト
#API3