
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🚨🔐 REVOLUT データ漏洩:攻撃者が毎日のリリースを脅迫
プライベートなドアが侵害されたとき、被害が奪われた金銭だけで測られるとは限りません。
時には、最も価値のあるのが“口座の裏にいる本人”という身元そのものとして露出してしまうことがあります。
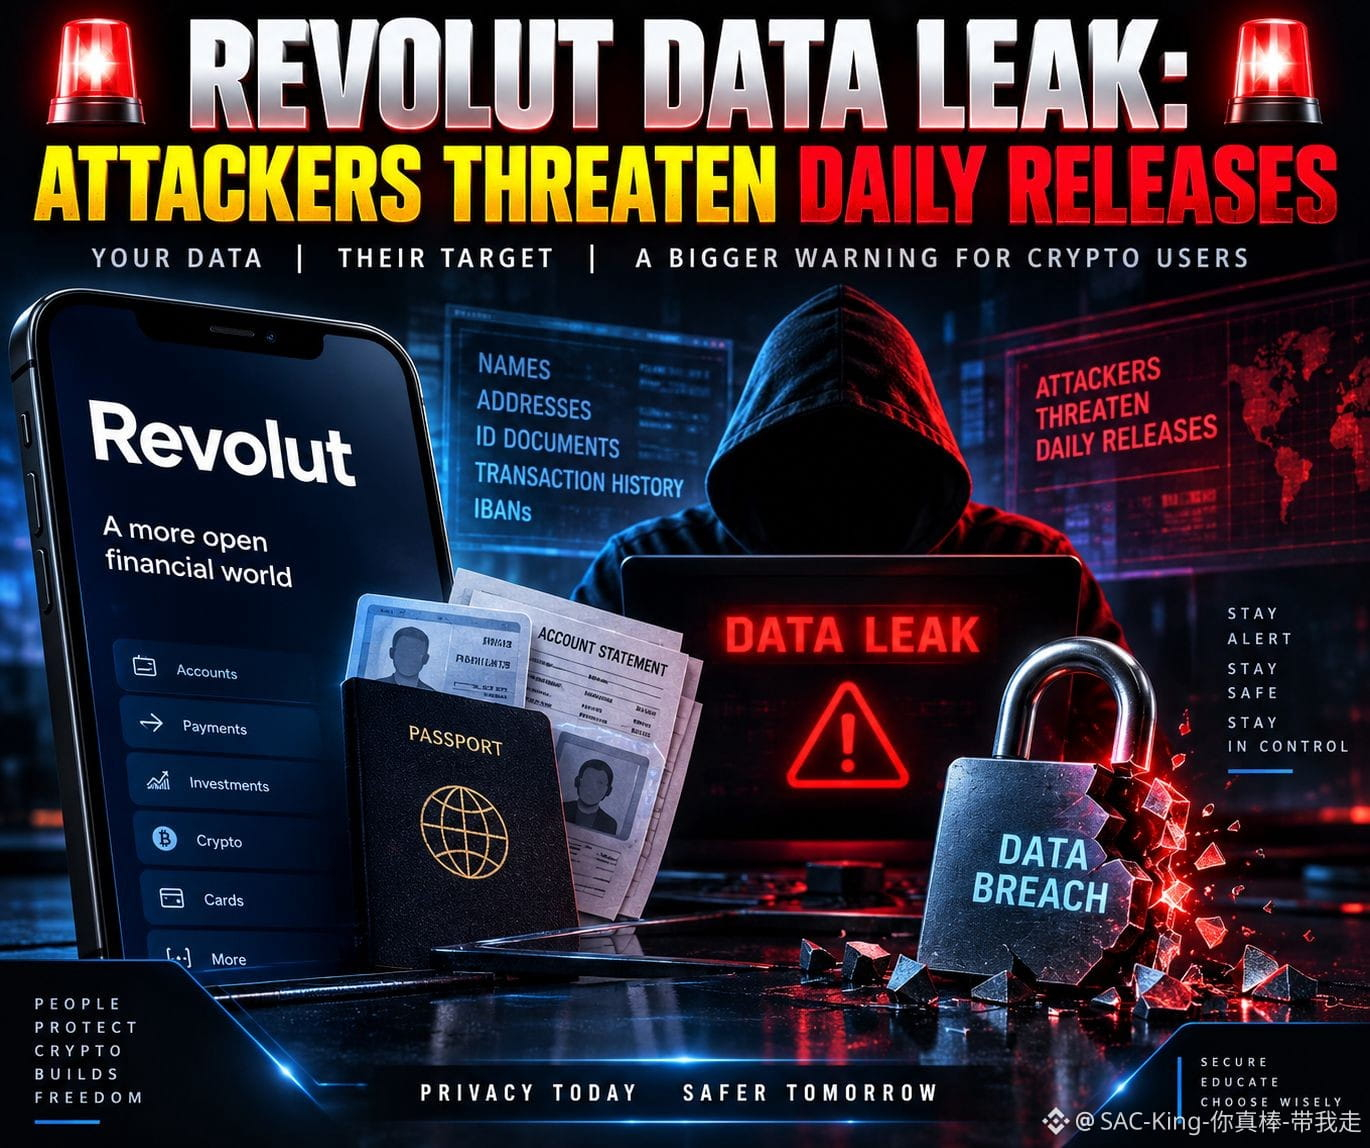
Revolutは、正規の政府メールドメインから詐欺的な依頼が送られた後に、機密の顧客情報が開示されたことを確認しました。同社によれば、顧客の資金や中核システムは影響を受けていないとのことです。
報告されている露出情報には、身分証明書、住所、口座明細、IBAN、そしてビットコインの動きを含む取引履歴などが含まれる可能性があります。Revolutは、影響を受けた顧客数の正確な人数は開示していません。
一方で、オンラインの報告では、攻撃者が“身元のある顧客データ”を公開しているとされ、さらに追加のリリースを脅していると主張されています。これらの主張は、Revolutが確認した開示よりも独立して裏付けられていないため、慎重に扱うべきです。
私の見解:より深い教訓は、単に「暗号のセキュリティが失敗した」ということではありません。KYCによって本人の身元と金融情報の集中データベースが作られるため、中央集権型の金融プラットフォームは非常に価値の高い標的になり得る、ということです。
パスワードは変更できます。漏えいしたパスポート、住所、取引履歴は、単純にリセットできません。
暗号資産ユーザーにとって、これは不必要なデータの露出を最小化し、金融プラットフォームにより強力な本人確認(検証)手段の徹底を求めるべきだ、という議論を強めます。
セキュリティとは、単にお金を守ることだけではありません。そのお金の背後にいる“人”を守ることです。
❓金融プラットフォームは、保持するセンシティブなKYCデータの量を最小限に抑えることを義務付けられるべきでしょうか?
免責事項:本内容は情報提供のみであり、金融・セキュリティの助言ではありません。
#CyberSecurity #Crypto #GrowWithSAC $BTC $ETH $VET
プライベートなドアが侵害されたとき、被害が奪われた金銭だけで測られるとは限りません。
時には、最も価値のあるのが“口座の裏にいる本人”という身元そのものとして露出してしまうことがあります。
Revolutは、正規の政府メールドメインから詐欺的な依頼が送られた後に、機密の顧客情報が開示されたことを確認しました。同社によれば、顧客の資金や中核システムは影響を受けていないとのことです。
報告されている露出情報には、身分証明書、住所、口座明細、IBAN、そしてビットコインの動きを含む取引履歴などが含まれる可能性があります。Revolutは、影響を受けた顧客数の正確な人数は開示していません。
一方で、オンラインの報告では、攻撃者が“身元のある顧客データ”を公開しているとされ、さらに追加のリリースを脅していると主張されています。これらの主張は、Revolutが確認した開示よりも独立して裏付けられていないため、慎重に扱うべきです。
私の見解:より深い教訓は、単に「暗号のセキュリティが失敗した」ということではありません。KYCによって本人の身元と金融情報の集中データベースが作られるため、中央集権型の金融プラットフォームは非常に価値の高い標的になり得る、ということです。
パスワードは変更できます。漏えいしたパスポート、住所、取引履歴は、単純にリセットできません。
暗号資産ユーザーにとって、これは不必要なデータの露出を最小化し、金融プラットフォームにより強力な本人確認(検証)手段の徹底を求めるべきだ、という議論を強めます。
セキュリティとは、単にお金を守ることだけではありません。そのお金の背後にいる“人”を守ることです。
❓金融プラットフォームは、保持するセンシティブなKYCデータの量を最小限に抑えることを義務付けられるべきでしょうか?
免責事項:本内容は情報提供のみであり、金融・セキュリティの助言ではありません。
#CyberSecurity #Crypto #GrowWithSAC $BTC $ETH $VET