一眼结論:運用 BTCPay の商戶ノードを利用している場合、できるだけ早く 2.4.4 へアップグレードし、自分で手動で再公開してしまった LND のルートは撤去するのが推奨。公式は、ロボットが再起動ウィンドウ内の変更パスワード用インターフェースをスキャンしているのを確認済み。
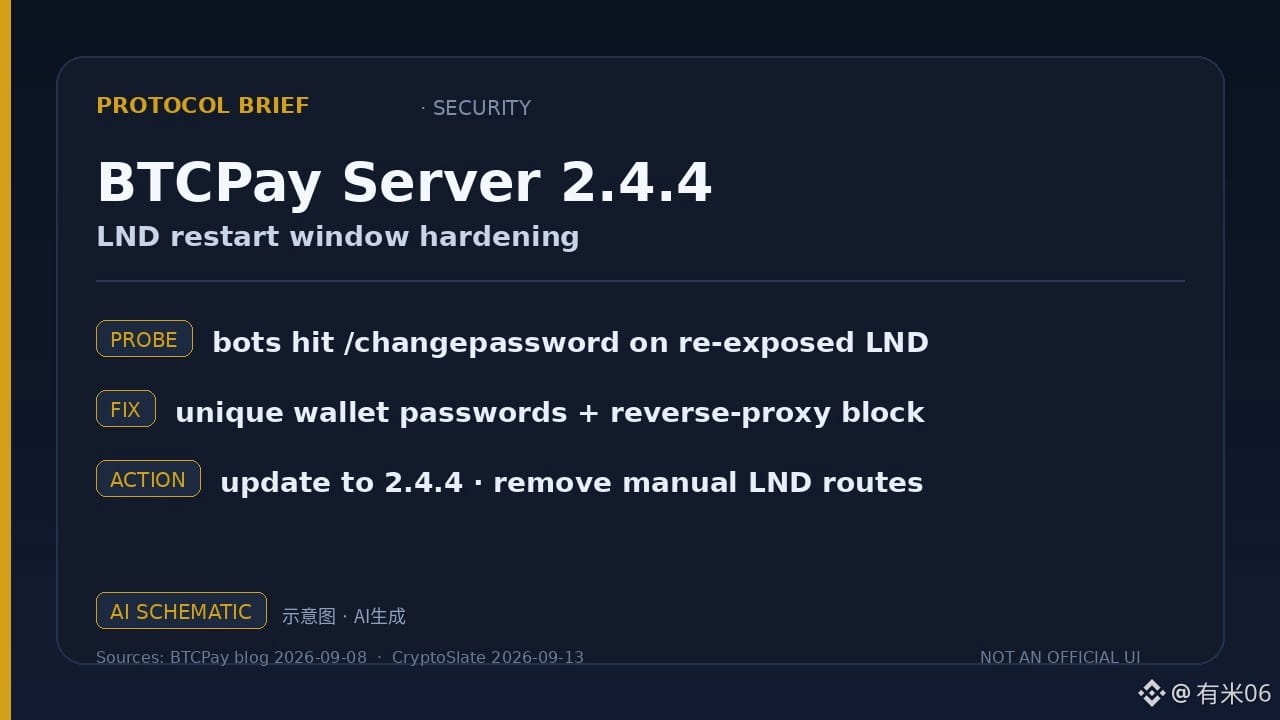
BTCPay Server 公式ブログ(約 2026-09-08)によると、標準の Docker デプロイでは、それまで外部向けの LND API は無効化されていた。だが、手動で再び外部公開する人がいる。ロボットは `/lnd-rest/btc/v1/changepassword` を繰り返し呼び出す。ウォレットがロックされている間、このルートは macaroon なしでアクセスできる場合がある。旧版では共有のデフォルトパスワードが使われていたこともある。LND 再起動後、内部 unlocker が接続するまでのごく短いウィンドウがあり、攻撃者が先に既知のパスワードを送信できれば、パスワード変更が行われ、さらに admin macaroon を奪い返してノードを掌握される可能性がある。2.4.4 の二つの強化:新しいウォレットは固有のランダムなパスワード(旧デフォルトは自動移行)を使用し、リバースプロキシ層で、未認証のウォレット setup/unlock ルートを遮断する。公式は「この一連の探知での掌握成功はまだ報告されていない」と明記している。
独立の再確認:CryptoSlate(2026-09-13)が同趣旨で報道—対象は手動で再公開されたノード。2.4.4(約 9/7 公開)がこのルートを処理。約 9/11 にマージされたルート制御の変更により、リモートアクセスは明示的な有効化が必要となり、デフォルトでは LND/Core Lightning の外部向けインターフェースは引き続き無効のまま。カスタムのリバースプロキシについても自分で点検する必要がある。
図はイメージ図/AI生成であり、非公式のコンソールのスクリーンショット。
データの時点:BTCPay ブログ 約 2026-09-08;CryptoSlate 2026-09-13。
情報共有のみであり、投資助言ではありません。
#Lightning #ビットコイン
BTCPay Server 公式ブログ(約 2026-09-08)によると、標準の Docker デプロイでは、それまで外部向けの LND API は無効化されていた。だが、手動で再び外部公開する人がいる。ロボットは `/lnd-rest/btc/v1/changepassword` を繰り返し呼び出す。ウォレットがロックされている間、このルートは macaroon なしでアクセスできる場合がある。旧版では共有のデフォルトパスワードが使われていたこともある。LND 再起動後、内部 unlocker が接続するまでのごく短いウィンドウがあり、攻撃者が先に既知のパスワードを送信できれば、パスワード変更が行われ、さらに admin macaroon を奪い返してノードを掌握される可能性がある。2.4.4 の二つの強化:新しいウォレットは固有のランダムなパスワード(旧デフォルトは自動移行)を使用し、リバースプロキシ層で、未認証のウォレット setup/unlock ルートを遮断する。公式は「この一連の探知での掌握成功はまだ報告されていない」と明記している。
独立の再確認:CryptoSlate(2026-09-13)が同趣旨で報道—対象は手動で再公開されたノード。2.4.4(約 9/7 公開)がこのルートを処理。約 9/11 にマージされたルート制御の変更により、リモートアクセスは明示的な有効化が必要となり、デフォルトでは LND/Core Lightning の外部向けインターフェースは引き続き無効のまま。カスタムのリバースプロキシについても自分で点検する必要がある。
図はイメージ図/AI生成であり、非公式のコンソールのスクリーンショット。
データの時点:BTCPay ブログ 約 2026-09-08;CryptoSlate 2026-09-13。
情報共有のみであり、投資助言ではありません。
#Lightning #ビットコイン