#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT、偽の政府からの依頼を受けてデータ侵害を確認
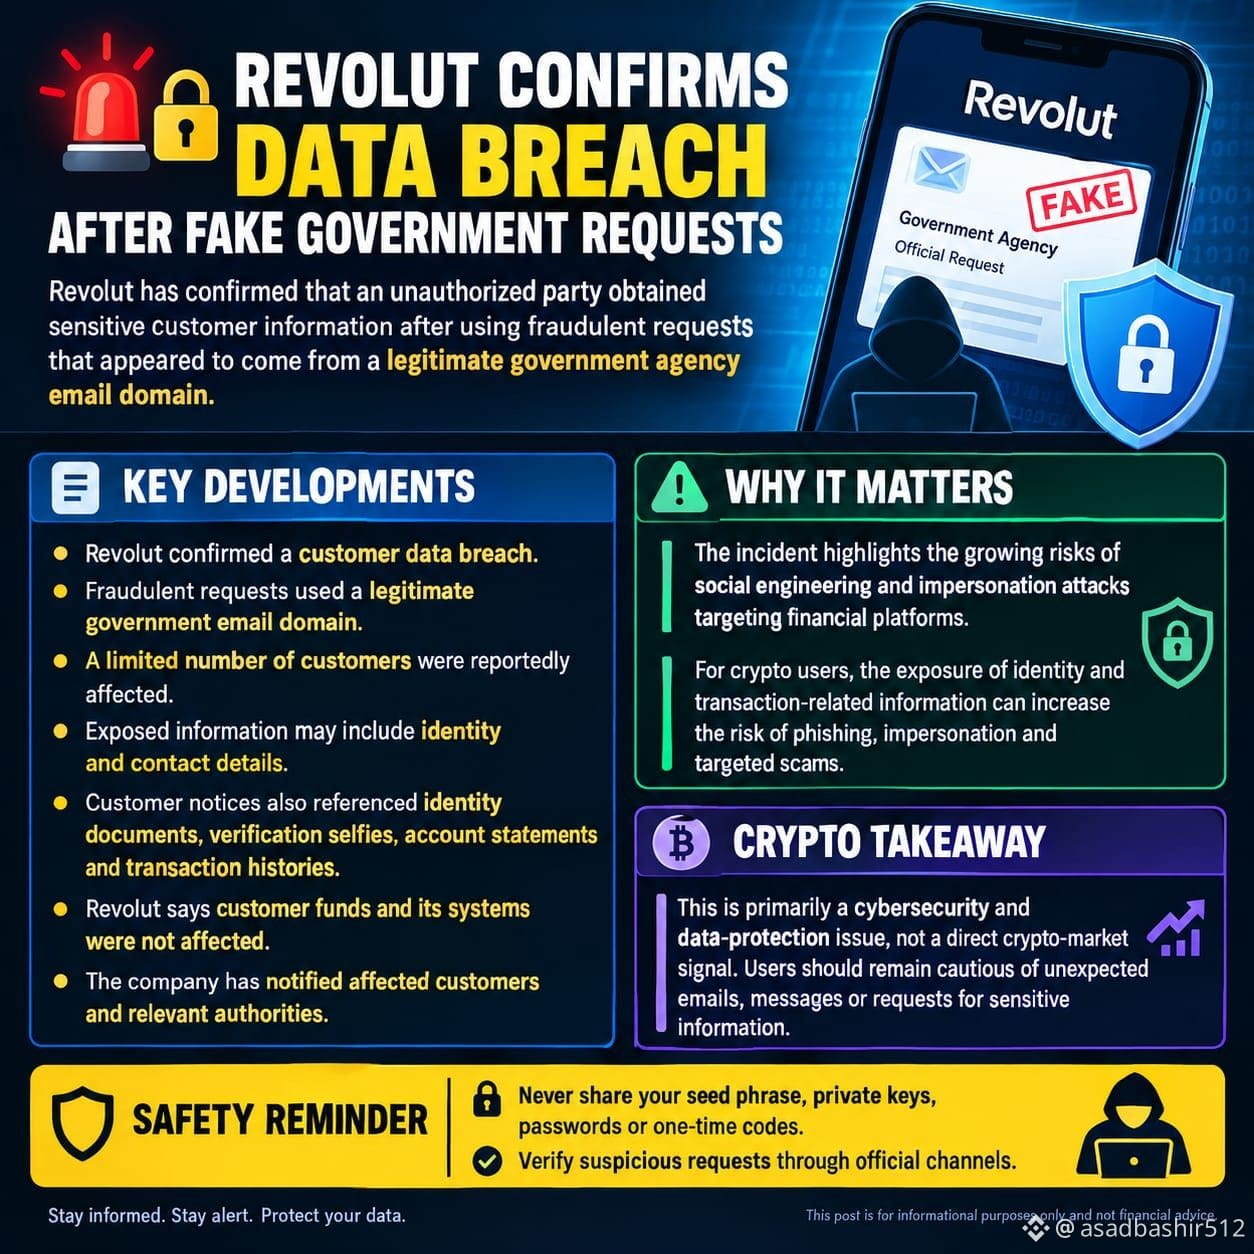
Revolutは、正当な政府機関のメールドメインから送られてきたように見える詐欺的な依頼を利用された結果、不正な第三者が機密の顧客情報を入手したことを確認しました。
📊 重要なポイント:
• Revolutが顧客データの侵害を確認
• 詐欺的な依頼で正当な政府のメールドメインを使用
• 報告によれば、影響を受けたのは限られた数の顧客
• 露出した情報には、本人確認や連絡先の詳細が含まれる可能性
• 顧客向けの通知には、身分証明書、本人確認用のセルフィー、口座明細、取引履歴も言及
• Revolutは、顧客の資金と同社のシステムは影響を受けていないと言及
• 同社は、影響を受けた顧客と関係当局に通知した
⚠️ なぜ重要か:
今回の件は、金融プラットフォームを標的にしたソーシャルエンジニアリングやなりすまし攻撃のリスクが高まっていることを示しています。
暗号資産(クリプト)利用者にとっては、本人確認情報や取引関連情報が露出すると、フィッシング、なりすまし、そして標的型の詐欺のリスクが高まる可能性があります。
📌 クリプトの要点:
これは主にサイバーセキュリティおよびデータ保護の問題であり、直接的な暗号資産市場のシグナルではありません。ユーザーは、不審なメール、メッセージ、または機密情報の要求があった場合に注意を続けてください。
🔒 安全のリマインダー:
シードフレーズ、秘密鍵、パスワード、ワンタイムコードは決して共有しないでください。不審な依頼は公式チャネルで確認しましょう。
$ETHFI
$MARSCOIN
$KAVA
🚨🔐 REVOLUT、偽の政府からの依頼を受けてデータ侵害を確認
Revolutは、正当な政府機関のメールドメインから送られてきたように見える詐欺的な依頼を利用された結果、不正な第三者が機密の顧客情報を入手したことを確認しました。
📊 重要なポイント:
• Revolutが顧客データの侵害を確認
• 詐欺的な依頼で正当な政府のメールドメインを使用
• 報告によれば、影響を受けたのは限られた数の顧客
• 露出した情報には、本人確認や連絡先の詳細が含まれる可能性
• 顧客向けの通知には、身分証明書、本人確認用のセルフィー、口座明細、取引履歴も言及
• Revolutは、顧客の資金と同社のシステムは影響を受けていないと言及
• 同社は、影響を受けた顧客と関係当局に通知した
⚠️ なぜ重要か:
今回の件は、金融プラットフォームを標的にしたソーシャルエンジニアリングやなりすまし攻撃のリスクが高まっていることを示しています。
暗号資産(クリプト)利用者にとっては、本人確認情報や取引関連情報が露出すると、フィッシング、なりすまし、そして標的型の詐欺のリスクが高まる可能性があります。
📌 クリプトの要点:
これは主にサイバーセキュリティおよびデータ保護の問題であり、直接的な暗号資産市場のシグナルではありません。ユーザーは、不審なメール、メッセージ、または機密情報の要求があった場合に注意を続けてください。
🔒 安全のリマインダー:
シードフレーズ、秘密鍵、パスワード、ワンタイムコードは決して共有しないでください。不審な依頼は公式チャネルで確認しましょう。
$ETHFI
$MARSCOIN
$KAVA