



9月9日、米財務省外国資産管理局(OFAC)と米司法省(DOJ)は、新通貨の保証(Xinbi Guarantee)に対して協調捜査を行うと発表した。OFACは、新通貨の保証および、その運営を支える2社を制裁対象に指定し、DOJは詐欺センター・ストライク・フォース(Scam Center Strike Force)によって、関連するプラットフォームの基盤インフラと暗号資産ウォレットを差し押さえた。DOJの発表によれば、今回の協調措置により、新通貨の保証およびその業者ネットワークに関連する暗号資産のうち、総額5,200万ドル超が制限された。
今回の取り組みは単一の詐欺集団を対象とするものではなく、詐欺活動の運用を支えるサービス・ネットワークを狙ったものだ。米国の捜査当局によると、新通貨の保証(新币担保)は詐欺集団と、マネーロンダリングや詐欺サイトの開発などのサービスを提供する業者を結び付け、資金の保管や取引保証といった手段を通じて、こうした違法取引が継続して行える条件を整えているという。
新币担保およびその支援者を制裁し、関連資産を差し押さえ
OFACは、改訂された大統領令第13581号に基づき、新币担保を重大な越境犯罪組織として指定しました。あわせて制裁対象となったのは、シンガポールのSafeW TechnologyおよびカンボジアのAnwen Technologyです。。米国財務省によると、前者は売り手と買い手の連絡に用いるSafeW通信アプリを新币担保のために開発し、後者は暗号決済およびデジタルウォレットアプリであるXinbiPay(NewPay walletとも呼ばれる)を開発しました。
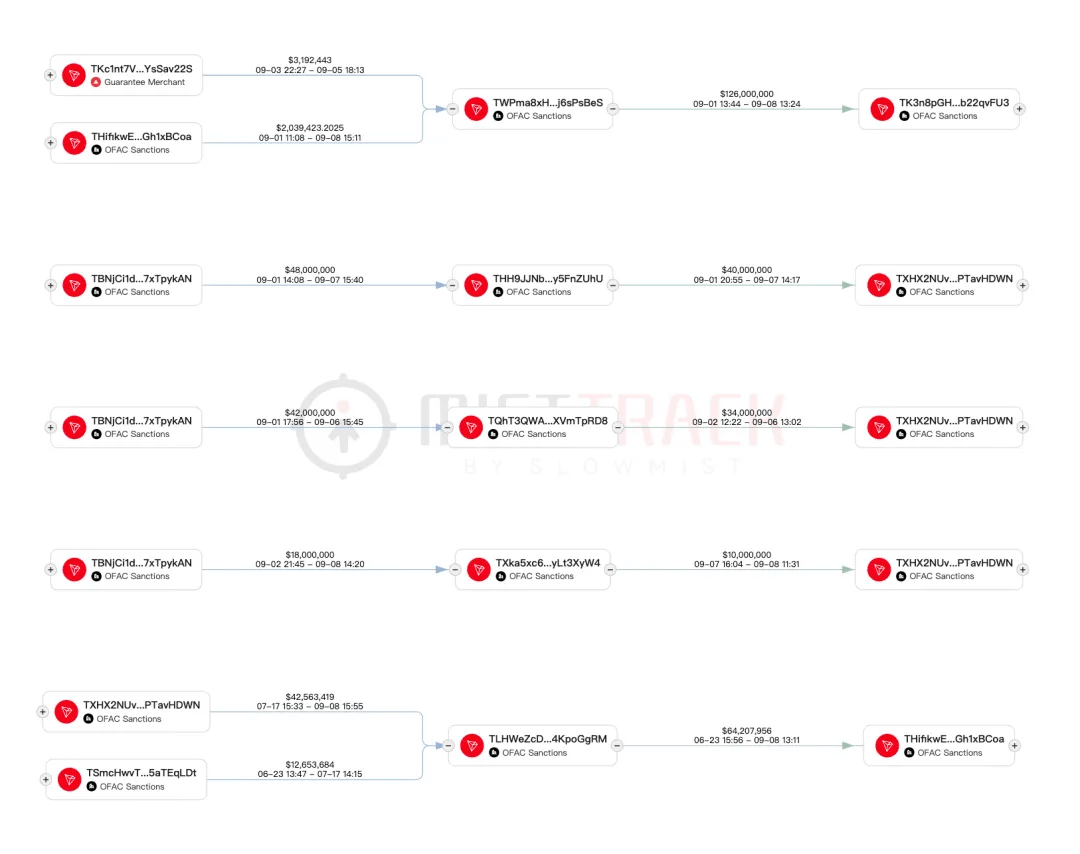
DOJの動きは、プラットフォームのチャネルと資金に直接及びました。米国コロンビア特別区連邦地裁は9月7日、同市場の運営に用いられていたTelegramチャンネルの差し押さえを許可しました。その後、捜査当局は、プラットフォームが加盟店の代わりに受け取りを行うために使用していたウォレットを2つ差し押さえ、合計で約1,200万米ドルを保有していたことが確認されました。さらに、新币担保のマネロンネットワークおよび関連加盟店に結び付くとみなされた他の47のウォレットに対し、資産制限措置を求めました。DOJは、今回の連携した行動により、5,200万米ドル超の暗号資産が制限されたと述べ、公告の中で、協力を提供したTether(USDT発行元)に感謝を示しました。
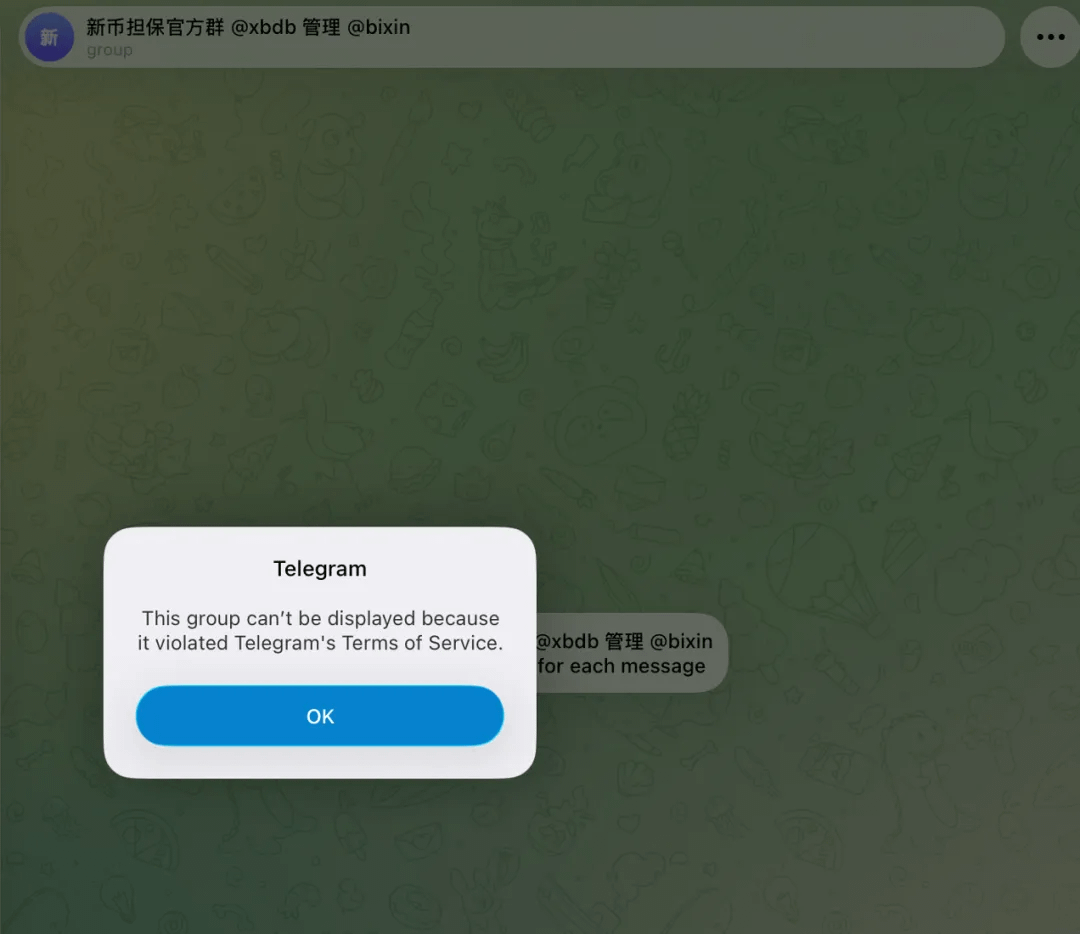
詐欺資金はどのように新币担保の取引ネットワークへ入るのか
新币担保は、2022年に運用を開始した新しい通貨担保型のオンライン担保取引市場で、中国語が主に用いられています。米国財務省が開示したデータによると、同市場および関連プラットフォームは設立以来、取り扱ったデジタル資産と法定通貨の取引を合計すると、240億米ドルを超えています。この数値は、プラットフォームが処理した取引規模を示すものであり、確認済みの詐欺による損失額や差し押さえ額を意味するものではありません。
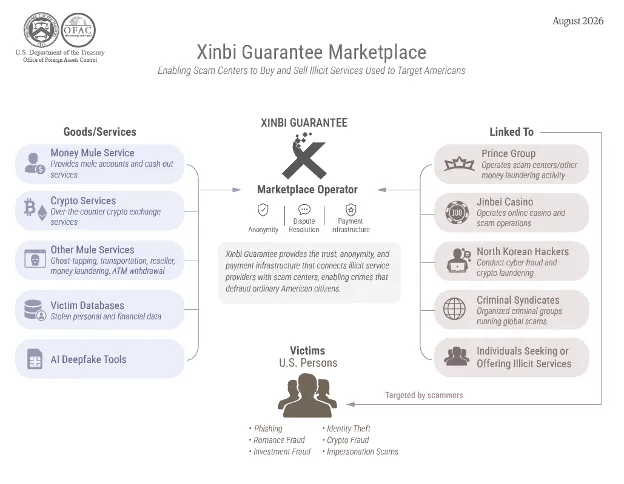
運用の仕組みを見ると、新币担保プラットフォームは、加盟店の掲載、資金のエスクロー(保管)、および履行保証を一体化しています。加盟店はTelegramなどのチャネルでサービス情報を発信し、詐欺グループはそこからマネロン用のサービス、カスタムした詐欺サイト、その他の犯行リソースを探します。DOJの開示によると、買い手がサービスを購入すると、プラットフォームは一時的に、加盟店に支払われるべき資金を保管し、サービス完了後に支払います。新币担保の告知内容によれば、加盟店は保証金(デポジット)を支払う必要があり、買い手が加盟店に騙された場合、関連する仕組みに基づいて補償を受け取ることができます。歴史的に、加盟店がデポジットを支払う際に主に使われていたのは、TRONチェーン上のUSDTでした。
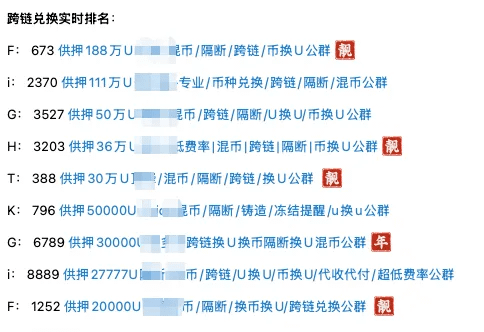
詐欺グループにとって、この仕組みは、見知らぬ地下サービス業者との取引に伴うリスクを下げ、マネロン等のサービスを入手するハードルも低くします。被害者の資金が詐欺グループによって取得された後、その資金はさらに、プラットフォーム上で集客しているマネロン加盟店へ流れる可能性があります。後者は、資金移転、両替、現金化などのサービスを提供します。DOJによれば、捜査官は複数の案件において、米国の被害者の資金を具体的な加盟店まで追跡できました。これらの加盟店は、新币担保のチャンネルでマネロン広告を掲載しており、受け取りに使用して公開されている暗号ウォレットアドレスも示していました。
これらの加盟店で構成されるネットワークの内部では、資金源が単一ではない可能性もあります。SlowMist(旧称:SlowMist)の脅威インテリジェンスデータベースとの照合により、いわゆる「ブラックU」と呼ばれるマネロン業者の一部は、ハッカーによる攻撃で盗まれた暗号資産に遡ることができ、その後、顧客へ、他の不正な収益源からのステーブルコイン(「豚(殺猪盤)」や、感情詐欺で得た収益を含む)を引き渡していることが分かりました。これは、異なる種類の不正資金が同一の加盟店ネットワーク内で交差し、異なるアドレスや資産の形態を通じて移転・交換され得ることを示しています。
したがって、このような地下取引市場を分析する際は、プラットフォームそのものだけに注目するのでは不十分であり、プラットフォームの背後にいる加盟店ネットワークおよびその受取アドレスを特定する必要があります。プラットフォームは広告、エスクロー(保管)および保証金メカニズムによって取引を成立させますが、具体的なマネロン行為は異なる加盟店によって実行される可能性があります。調査やリスク管理がプラットフォーム名だけに焦点を当てる、または少数の公開ウォレットだけを監視する場合、加盟店が実際に使用している受取アドレス、ならびにそれらアドレスに続く資金の流れを見落とす恐れがあります。
汇旺担保から新币担保へ:MistTrackが不正資金ネットワークを継続追跡
新币担保の発展は、同種市場が規制や取締りの影響を受けた後の業務移転とも関係しています。米国財務省は、汇旺体系が規制措置の影響を受けた後、一部のネットワーク犯罪活動が新币担保へと転じ、後者は引き続き重複する顧客層に対して類似サービスを提供したと指摘しています。財務省はまた、新币担保が約2025年6月頃から、加盟店およびマネロンネットワークをSafeWへ移し、同時期にXinbiPay(NewPay walletとも呼ばれる)を導入したとも開示しています。
プラットフォームは入れ替えられることがあり、加盟店、アドレス、資金との関係性は引き続き継続的に識別する必要があります。Huione Guarantee(汇旺担保)からXinbi Guarantee(新币担保)へと移り変わっても、SlowMistのMistTrackは関連するリスクアドレスを継続的に標記し、不正資金の移転チェーンを追跡して貫通します。
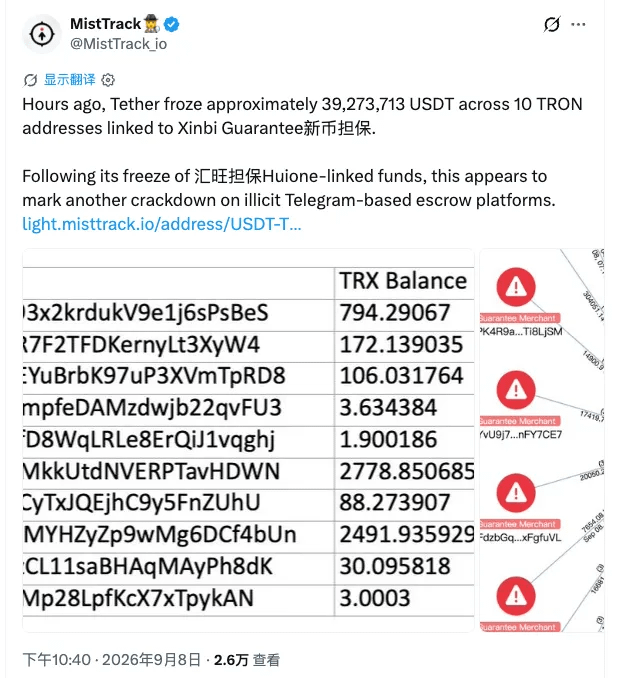
現在、MistTrackは汇旺担保(フイワン担保)に関連する数十種類の変種を特定し、標記しています。たとえば、ポテト担保、7日間担保、福利来担保、金贝担保、新币担保などです。さらに、MistTrackの分析能力は、19の主要ブロックチェーン、100+のトークン、18種類のステーブルコイン、5億+の実体アドレスラベル、10,000+の実体、50万+の脅威インテリジェンスデータ、25種類のリスクタイプに及び、チェーン上のリスク識別と資金分析のための基盤となっています。継続的な監視により、アドレスラベルは実際の資金変動とも相互に照合できるようになり、機関が自社のリスクエクスポージャーを洗い出すための手がかりを提供します。
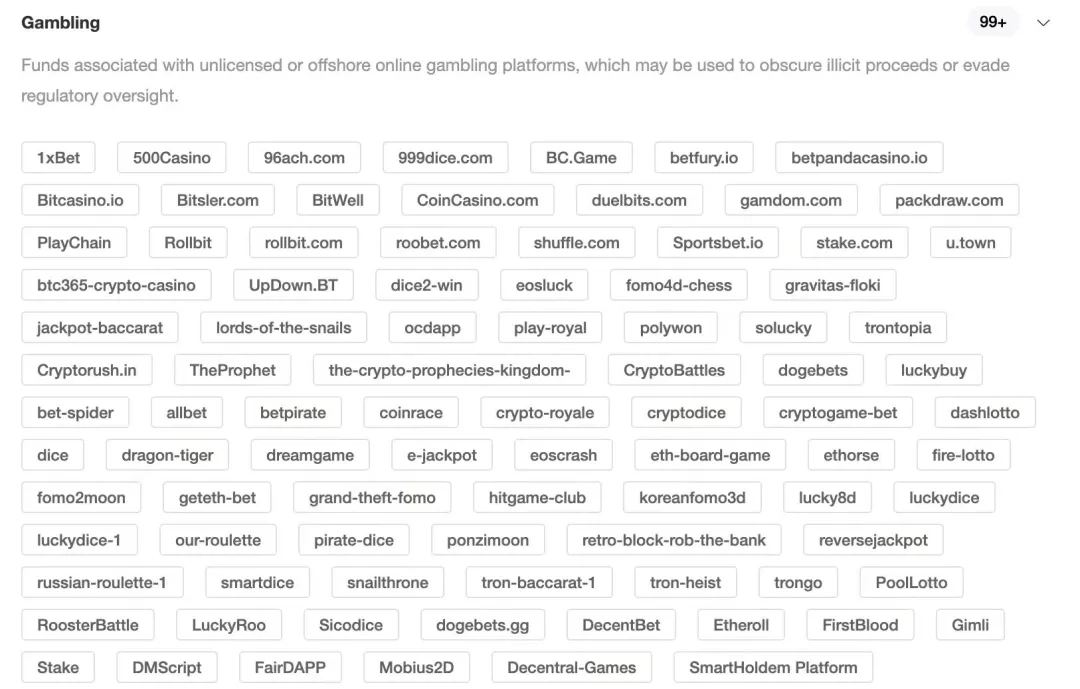
そのうえで、SlowMistはMistTrackのアドレスラベル、リスク識別、資金追跡能力を用い、SlowMistのKYT(継続的な取引監視)と、設定可能なリスク管理ルールを組み合わせて、金融・決済などの機関向けにAML(マネーロンダリング対策)およびKYT(あなたの取引を理解する)能力を提供します。機関は、これらの能力を、顧客および取引先のスクリーニング、入金・出金、支払決済などの業務プロセスに統合でき、詐欺、マネロン、または制裁対象エンティティに直接・間接に関連する資金リスクを特定し、不審取引の再確認やその後の調査のためにチェーン上の根拠を保持できます。
不正取引ネットワークは継続的に移転する可能性がありますが、加盟店、アドレス、資金の関係はオンチェーン上の痕跡として残ります。金融・決済機関にとって、こうした関連性を継続的に識別することは、潜在的なリスクをいち早く発見し、リスクエクスポージャーを点検・洗い出すのに役立ちます。SlowMistは、関連するリスクラベルや連関インテリジェンスを継続的に更新し、機関によるオンチェーンのリスク監視や不正資金分析を支援します。
チェーン上のリスク識別能力を、貴社のビジネスシーンにどのように適用できるかに関心がある場合は、詳細情報についてぜひお問い合わせください。
Webサイト:https://misttrack.io/
メール:support@misttrack.io
フォーム:https://kyt.slowmist.com/cn/get-started.html
参考資料
[1] https://home.treasury.gov/news/press-releases/sb0624/
[2] https://www.justice.gov/usao-dc/pr/scam-center-strike-force-conducts-seizures-chinese-run-illicit-scammer-marketplace-and