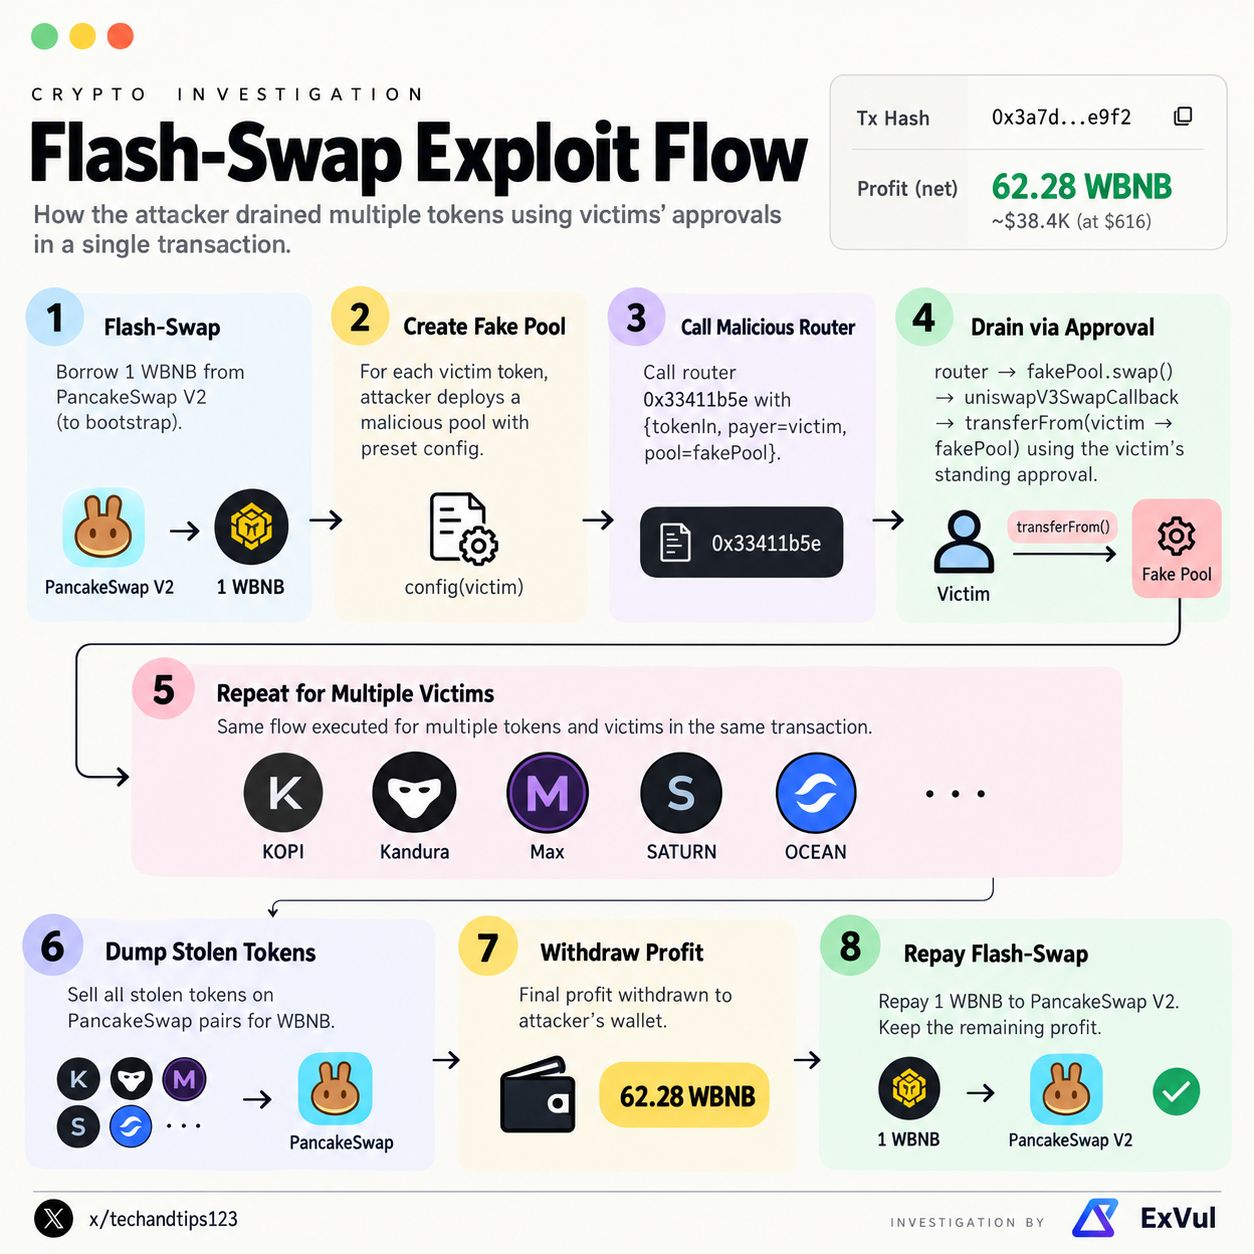
脆弱なBNBルーターが偽のプールのコールバックにより約62.28 WBNBを失う $BNB
-
ルーターのコールバックは、呼び出し元が正真正銘のプールかどうかを検証せず、呼び出し元が指定した支払者(payer)経由でトークンを引き出し、さらにファクトリーアドレスがゼロに設定されていました。
単一のフラッシュスワップ取引で偽のプールがデプロイされ、29人のユーザーの保留中の承認(standing approvals)を奪い取られました。このルーターへの承認を一度でも行った人は誰でも影響を受けました。
© Defendor x ExVul
-
ルーターのコールバックは、呼び出し元が正真正銘のプールかどうかを検証せず、呼び出し元が指定した支払者(payer)経由でトークンを引き出し、さらにファクトリーアドレスがゼロに設定されていました。
単一のフラッシュスワップ取引で偽のプールがデプロイされ、29人のユーザーの保留中の承認(standing approvals)を奪い取られました。このルーターへの承認を一度でも行った人は誰でも影響を受けました。
© Defendor x ExVul