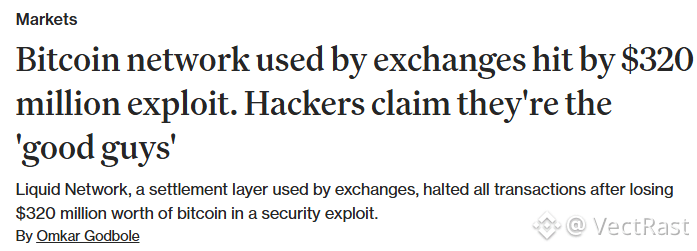
最近見た中でも本当に最も面白いセキュリティの話の一つです。
ざっくり言うと、2024年9月6日にブロックストリームのLiquidネットワーク連合(フェデレーション)のウォレットから、3200万ドル相当(約4,000 BTC)が流出しました。これはウォレットが保有していたものの95%に当たります。
ところがひねりがあって、それは盗まれた鍵(スティールされたキー)の状況ではありません。
ブロックストリームは、Elementsコードのソフトウェアバグが原因で、無効なトークンが生成されたが、それでもネットワークの公式なペッグアウト承認プロセスを通ってしまった、と説明しています。連合の署名者たちは15人中11人が、それが正当な出金だと思って承認してしまいました。
つまり、セキュリティの失敗は「ハッキングされた鍵」ではなく、「承認してはいけないものを承認してしまう」よう、検証システム全体が騙されたことだったのです。
資金を保有している側は、自分たちをオンチェーン上でホワイトハットだと名乗っており、ビットコインの取引メッセージを通じてブロックストリームと、バグがすべてのノードで完全に修正され次第、ほとんどを返す交渉を公開で行っています。
現時点では、まだ何も返されていません。状況は未解決のままです。
改めての注意:セキュリティは、鍵を守ることだけではありません。時には、すべての鍵があるべき場所に正しくあっても、プロセス自体がだまされ得るのです。
$BTC
ざっくり言うと、2024年9月6日にブロックストリームのLiquidネットワーク連合(フェデレーション)のウォレットから、3200万ドル相当(約4,000 BTC)が流出しました。これはウォレットが保有していたものの95%に当たります。
ところがひねりがあって、それは盗まれた鍵(スティールされたキー)の状況ではありません。
ブロックストリームは、Elementsコードのソフトウェアバグが原因で、無効なトークンが生成されたが、それでもネットワークの公式なペッグアウト承認プロセスを通ってしまった、と説明しています。連合の署名者たちは15人中11人が、それが正当な出金だと思って承認してしまいました。
つまり、セキュリティの失敗は「ハッキングされた鍵」ではなく、「承認してはいけないものを承認してしまう」よう、検証システム全体が騙されたことだったのです。
資金を保有している側は、自分たちをオンチェーン上でホワイトハットだと名乗っており、ビットコインの取引メッセージを通じてブロックストリームと、バグがすべてのノードで完全に修正され次第、ほとんどを返す交渉を公開で行っています。
現時点では、まだ何も返されていません。状況は未解決のままです。
改めての注意:セキュリティは、鍵を守ることだけではありません。時には、すべての鍵があるべき場所に正しくあっても、プロセス自体がだまされ得るのです。
$BTC