
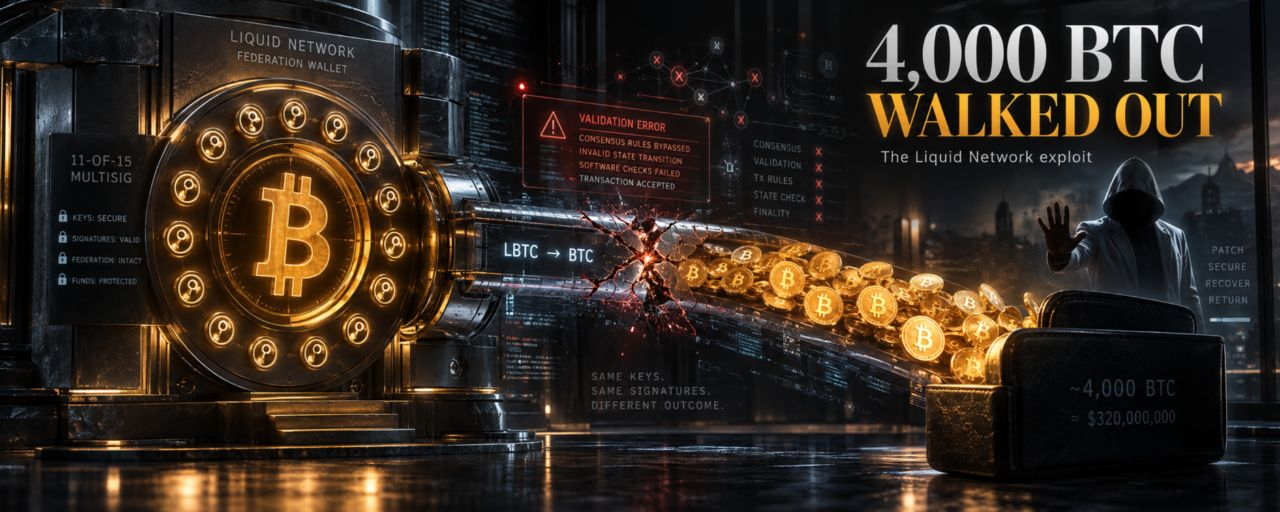
約4,000BTC(およそ3.2億ドル相当)がビットコインのサイドチェーンであるLiquidから流出しました。しかし、これは単純な秘密鍵のハックではありません──そして、ビットコインを保有している人々は「その大部分を返したい」と言っています。
9月6日、Liquid Networkは2026年の暗号資産における最大級のセキュリティインシデントの1つを被りました。
約4,000BTCがLiquid Federationのビットコイン準備ウォレットから引き出されており、当時の価値は約3.2億ドルでした。Liquidはその後、ブリッジの稼働を停止し、取引所ではL-BTCの入出金を停止するか、停止の準備を進めました。
そして、その物語は予想外の方向へ進んだ。
攻撃者らはオンチェーン上で自分たちを「ホワイトハット」として名乗り、Blockstreamに対して、 underlying vulnerability(基盤となる脆弱性)が修正され、ネットワークのノードがパッチ適用された後なら、ビットコインの大部分を返すと言っていた。
執筆時点では、約4,000BTCは攻撃者の支配下に残っていた。
では、実際に何が起きたのか?
これはビットコインのハックではなかった
最初の重要な区別:ビットコイン自体はハックされていなかった。
この事件は、Liquid連邦を通じて運用されるビットコインのサイドチェーンであるLiquid上で起きた。
Liquidのモデルは双方向ペグ(two-way peg)を中心に構築されている。ユーザーはBTCを連邦のビットコイン準備金に移し、同等量のLiquid Bitcoin(LBTC)をサイドチェーン上で受け取る。
通常の運用では:
BTC → Liquid連邦(Federation) → LBTC
そしてユーザーがLiquidを離れたいときは:
LBTC → 焼却(バーンド)→ BTC解放
Liquid自身のドキュメントでは、LBTCは連邦のマルチシグ・ウォレットに保管されているビットコインによって1:1で裏付けられていると説明されている。
セキュリティモデルは、連邦(フェデレーション)が単一の秘密鍵に依存しないよう、意図的に設計されている。
連邦は11-of-15のマルチシグ構造を用いており、鍵は別々の関係者(機能者)によって保持される。ペグアウトもまた、ビットコインを送れる先を制限するために、Peg-out Authorization Key(PAK)を使用する。
それでも、約4,000BTCは準備金に残っていた。
だからこそ、この事件は非常に興味深い。
鍵はおそらく盗まれていなかった
LiquidとSideSwapからの報告によると、今回の事件には連邦の署名用クレデンシャルの盗難は含まれていなかった。
代わりに、トランザクションは通常のペグアウトの仕組みを通った。
問題は、ソフトウェアスタックのより深いどこかにあったようだ。
SideSwapによれば、当該トランザクションに関わるL-BTCは、Liquidの基盤となるオープンソースのブロックチェーンソフトウェアであるElementsのバグによって作られたという。
言い換えると、対応するビットコインが連邦に預け入れられたことはないのに、約4,000LBTCが存在できるようにする欠陥を攻撃者が悪用したように見える。
その後、それらのトークンは償還のために提示された。
連邦のインフラは実質的に、その要求を有効なペグアウトとして処理し、実ビットコインを解放した。
結果は、驚くべき変換(コンバージョン)だった:
偽/不正なLBTC → 正当なペグアウト → 実際のBTC
攻撃者は、トランザクション後にビットコインのアドレス上で約3,996BTCを手に入れた。
3億2000万ドルの問題
これは、ブリッジ型またはラップ型アセットのあらゆる仕組みに潜む根本的なリスクを明らかにしている。
ブリッジのセキュリティは、基盤となるビットコインがどれだけよく守られているかだけで決まるわけではない。
さらに、それよりずっと単純な問いにシステムが正しく答えられるかどうかにも依存している:
"このトークンは本当に正当な形で存在しているのか?"
Liquidのペグ全体は、サイドチェーン上で流通するLBTCと、連邦が保有するBTCの1:1の関係に依存している。
ソフトウェアが、会計モデルの外側で攻撃者がLBTCを製造できるようにしているなら、攻撃者は、それらの人工的なトークンを実際のビットコインと交換(償還)できる可能性がある。
金庫(バルート)は安全なままにできる。
秘密鍵は安全なままにできる。
マルチシグはそのまま維持され得る。
それでも、システムは数億ドル規模の損失を被り得る。
それが、この事件から得られる重要な教訓だ。
なぜ11-of-15のマルチシグはそれを止められなかったのか?
一見すると、これはまさに11-of-15のマルチシグが防ぐべき種類の攻撃のように見える。
しかしマルチシグは、不正な支出を防ぐ。
それは、システム自身が有効だと判断したトランザクションに対する自動的な防御にはならない。
Liquidの文書化されたペグアウト手順では、連邦の機能者がペグアウト要求を検証し、その後対応するビットコイン取引に署名する必要がある。
基盤となるソフトウェアが、LBTCの償還が正当だと誤って判断してしまうと、マルチシグ参加者は、まさに設計どおりのことをしてしまう可能性がある:
有効なトランザクションに署名する。
この区別が重要だ。
これは必ずしも:
"攻撃者は11個の秘密鍵を盗んだ。"
それはむしろ:
"攻撃者は、出金が正当だとシステムに信じさせる方法を見つけた。"
つまり、それは根本的に異なる種類の脆弱性だ。
そしてハッカーは奇妙なことをした
ビットコインを移した後も、攻撃者はすぐには姿を消さなかった。
代わりに、攻撃者は自分たちを「ホワイトハット」として特定し、Blockstreamに連絡するよう求めるオンチェーン上のメッセージを残した。
その後Blockstreamは、ビットコインのトランザクションと暗号化された通信を通じて応答した。
その後、報道によれば攻撃者はビットコインの大部分を返す用意があると申し出たが、条件は1つだけだった:
まずバグを直せ。
資金を返す前に、関連するノード全体で脆弱性がパッチ適用されたことを確認したかったのだ。
その後Blockstreamは、ブリッジノードがパッチ適用されたこと、資金は返してよいことを示す署名付きのオンチェーンメッセージを送った。
ただし、報告時点ではビットコインはまだ移動していなかった。
つまり、今日最大の暗号窃盗事件は、異例にも、悪用した当事者とプロトコル開発者たちの間の交渉へと変わった。
Liquidはブリッジを停止した
事件後、Liquidはブリッジノードを無効化し、取引所はL-BTCの入金・出金を停止するために動いた。
それは理解できる:基盤となる会計上の脆弱性が直っていなければ、盗まれたBTCを返すだけでは問題は解決しない。
ネットワークは、同じ悪用が再び起きないことを確認する必要がある。
Liquidはブロックチェーンとして存在し続けられるが、Liquidとビットコインの間のブリッジこそが、守られているべき重要なポイントだ。
この区別が重要なのは、Liquidはビットコインではないからだ。
Blockstream自身のドキュメントは、Liquidをビットコインのベース層とは独立して動作するビットコインのサイドチェーンだと説明している。ビットコインは、機能するためにLiquidに依存していない。
したがって、ビットコインのコンセンサスメカニズム、またはビットコインの基盤となるプルーフ・オブ・ワークが侵害された形跡はない。
障害はサイドチェーン層とペグ層で発生した。
暗号におけるより大きな教訓
この事件はLiquidよりも大きい。
暗号のインフラには複数の層のセキュリティがある—そして一つの層を守っても、他の層が自動的に守られるわけではない—という別の教訓でもある。
次のことが起こり得る:
ハードウェアで保護された秘密鍵
マルチシグウォレット
地理的に分散されたバリデータ
ホワイトリスト化された出金アドレス
タイムロックと緊急時の復旧手順
…それでも、資産を検証するソフトウェアにコンセンサスバグが含まれていれば、壊滅的な失敗は起こり得る。
Liquidのアーキテクチャには、実際には複数の追加的な安全策が含まれている。その文書には、長期のネットワーク障害の間に連邦の資金を守るために設計された緊急復旧メカニズムとタイムロックが記載されている。
しかし、そうした防御は主に、別の失敗シナリオに備えるために設計されている。
教訓は、マルチシグが機能しないことではない。
教訓は、マルチシグは壊れたバリデーションロジックを補えないということだ。
最も興味深いのは、次に何が起きたかかもしれない
ビットコインは、パズルの中心となるピースのままだ。
もし攻撃者が、パッチ適用後に約4,000BTCの大部分を本当に返すつもりなら、今回の事件は、大規模なホワイトハット介入の珍しい例になり得る。脆弱性が本物のお金のために悪用され、資金は研究者によって一時的に確保され、そしてプロトコルは根本的な弱点を直すことを強いられた、という話だ。
しかし、ビットコインが実際に元へ移動するまでは、それは主張(クレーム)にとどまり、完了した復旧ではない。
そして、まだ答えるべき大きな疑問がある:
どのElementsのバグが、不正なLBTCの作成を可能にしたのか?
攻撃者はそれをどうやって見つけたのか?
連邦のバリデーション処理は、結果として生じたペグアウト(peg-out)をなぜ受け入れたのか?
この脆弱性はもっと前に悪用できたのだろうか?
何台のノードやシステムに影響があったのか?
そして、おそらく最も重要なのは:
最終的に、1:1の裏付け関係をソフトウェアが検証できるかどうかに依存するブリッジ型アセットに、ユーザーはどれほどの信頼を置くべきなのか?
したがって、Liquidの今回の事案は、単に3億2000万ドルが盗まれた物語ではない。
鍵を守ることと、鍵が強制されるようプログラムされたルールを守ることの違いに関するケーススタディである。
そして暗号の世界では、ときに2つ目の問題のほうがより大きい。
#bitcoin #liquidnetwork #CryptoSecurity #BTC


