
当事者は、基礎となるデータを開示したり、そのタスクを再実行したりせずに、計算が正しいことをどのように証明できるのでしょうか?
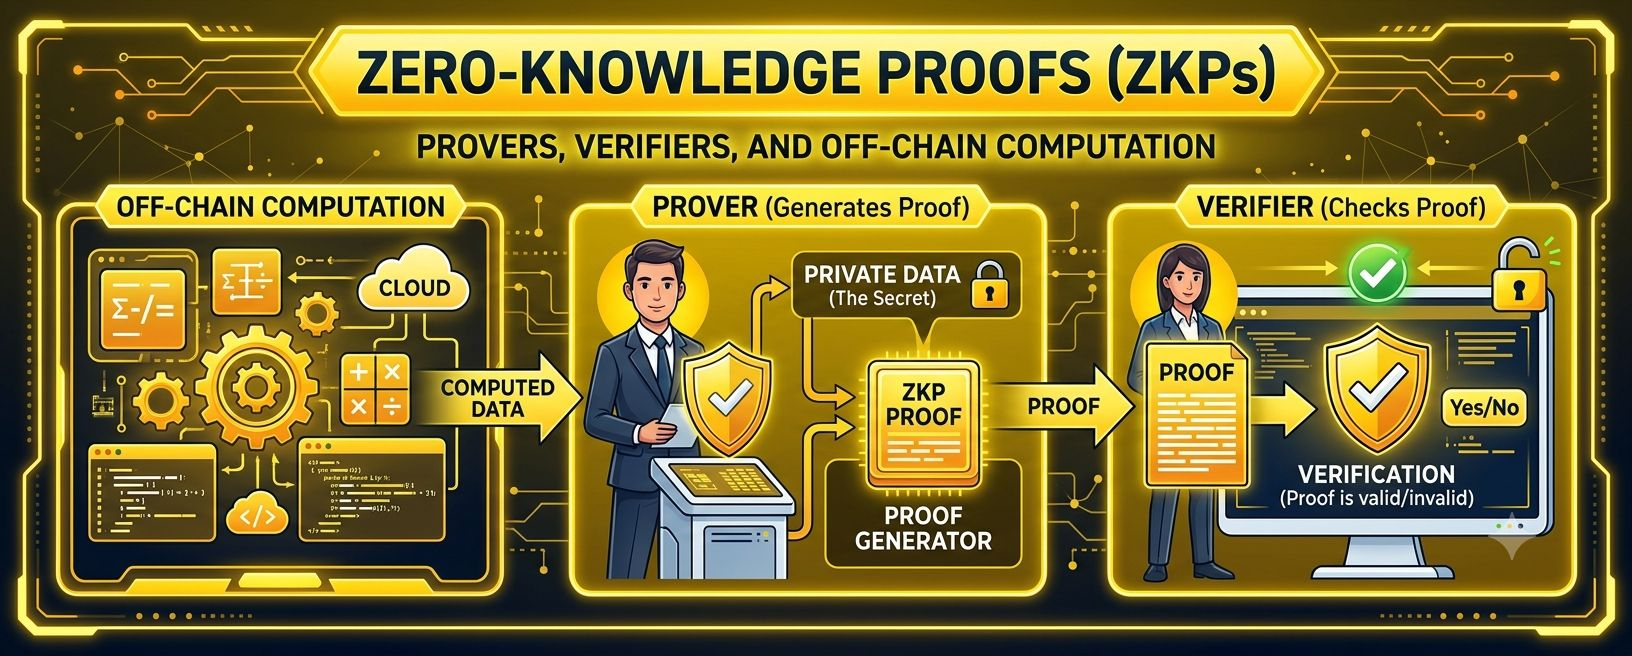
ゼロ知識証明(ZKP)は、検証可能な計算を可能にする基本的な暗号プリミティブです。これにより、Prover は、機微な情報を開示したり、Verifier に基礎となる実行を繰り返させたりすることなく、ある主張が真であることを数学的に証明できます。
---
Prover / Verifier のサイクルをステップごとに
1. 計算の実行(オフチェーン)
Prover は、複雑な計算処理をオフチェーンで実行します(例: 10,000 件のロールアップ取引を 1 つの状態変化にまとめる)。
2. 証明生成
Proverは、取引トレースを暗号回路ロジックで処理し、コンパクトで暗号学的に安全な証明(π)を生成します。
3. 検証(オンチェーン)
証明(π)と最終的な状態更新は、オンチェーンのスマートコントラクト(Verifier)に提出されます。
4. 状態更新
Verifierはπに対して単純な数学的検証を実行します。有効であれば、状態は即座に更新され、10,000件すべてのトランザクションを再実行する場合と比べて、必要なガスは最小限です。
---
主要なZKPフレームワークの比較
属性 zk-SNARKs zk-STARKs
正式名称 簡潔な非対話型知識証明 スケーラブルで透明な知識証明
証明サイズ 非常に小さい(約200〜500バイト) 大きい(約10〜100KB)
信頼できるセットアップは必要か? はい(歴史的にはマルチパーティの儀式が必要) いいえ(透明で、信頼できるセットアップは不要)
量子耐性 低い(量子計算アルゴリズムに対して脆弱) 高い(ポスト量子セキュア)
検証コスト一定、ガスコストは非常に低い
---
重要なポイント
ZKPは、セキュリティ保証をオンチェーンに保ったまま、計算負荷をオフチェーンへ移します。ハードウェアの高速化(GPUやASIC)によって証明時間が短くなるにつれ、ZK技術はゼロトラストのプライバシーとLayer-2ロールアップをスケールさせるための中核インフラになります。
なぜ重要か: ZKPは次世代スケーリングソリューションの基盤であり、Ethereumが分散性やセキュリティを犠牲にすることなく、毎秒数千件のトランザクションを処理できるようにします。