1/3
以下は、最近のセキュリティ侵害について詳しく見ていきます。
9月4日、Ethereumベースのプラットフォーム @NotionalFinance でエクスプロイトが発生し、約172万ドルがエスクロー・コントラクトから抜き取られました。
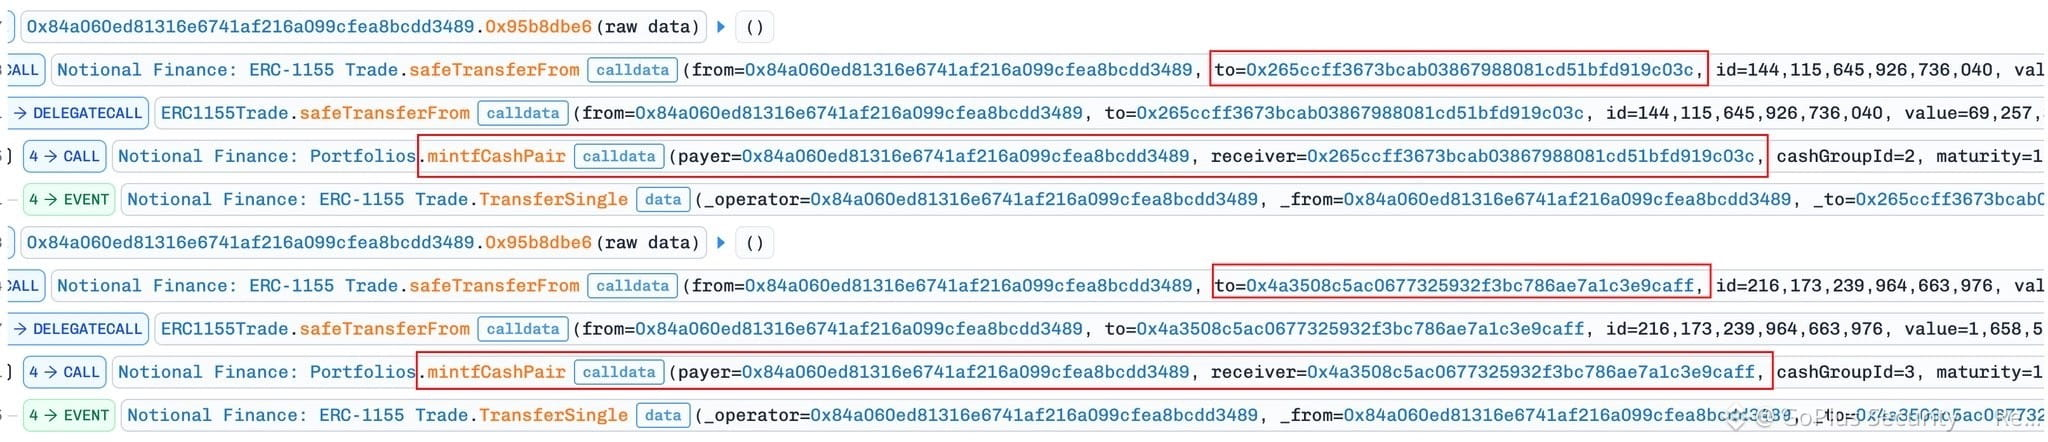
犯人は、Notional V2における fCash ペアのミント(発行)プロセスを悪用しました。具体的には、ERC1155Trade.safeTransferFrom から Portfolios.mintfCashPair() へと移行するトランザクション経路を意図的に操作しました。
犯人は、複数のウォレットを指揮下に置いて、高度に攻撃的な「異なる満期にまたがる」ロングおよびショートの fCash ポジションを構築しました。システムの freeCollateral 機能は、個々のアカウント単位でのみ支払能力(ソルベンシー)を評価します。したがって、攻撃者が異なるアカウントや満期にリスクを分離したまま行動することを制限できませんでした。この戦略により、攻撃者には非常に大きな即時のクレジットが生成される一方で、将来には巨大な赤字が残る結果となりました。
完全な取引記録はこちらで確認できます:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a