ソフトウェア供給網:なぜ依存関係が重要なのか
現代のソフトウェアは、完全にゼロから作られることはほとんどありません。
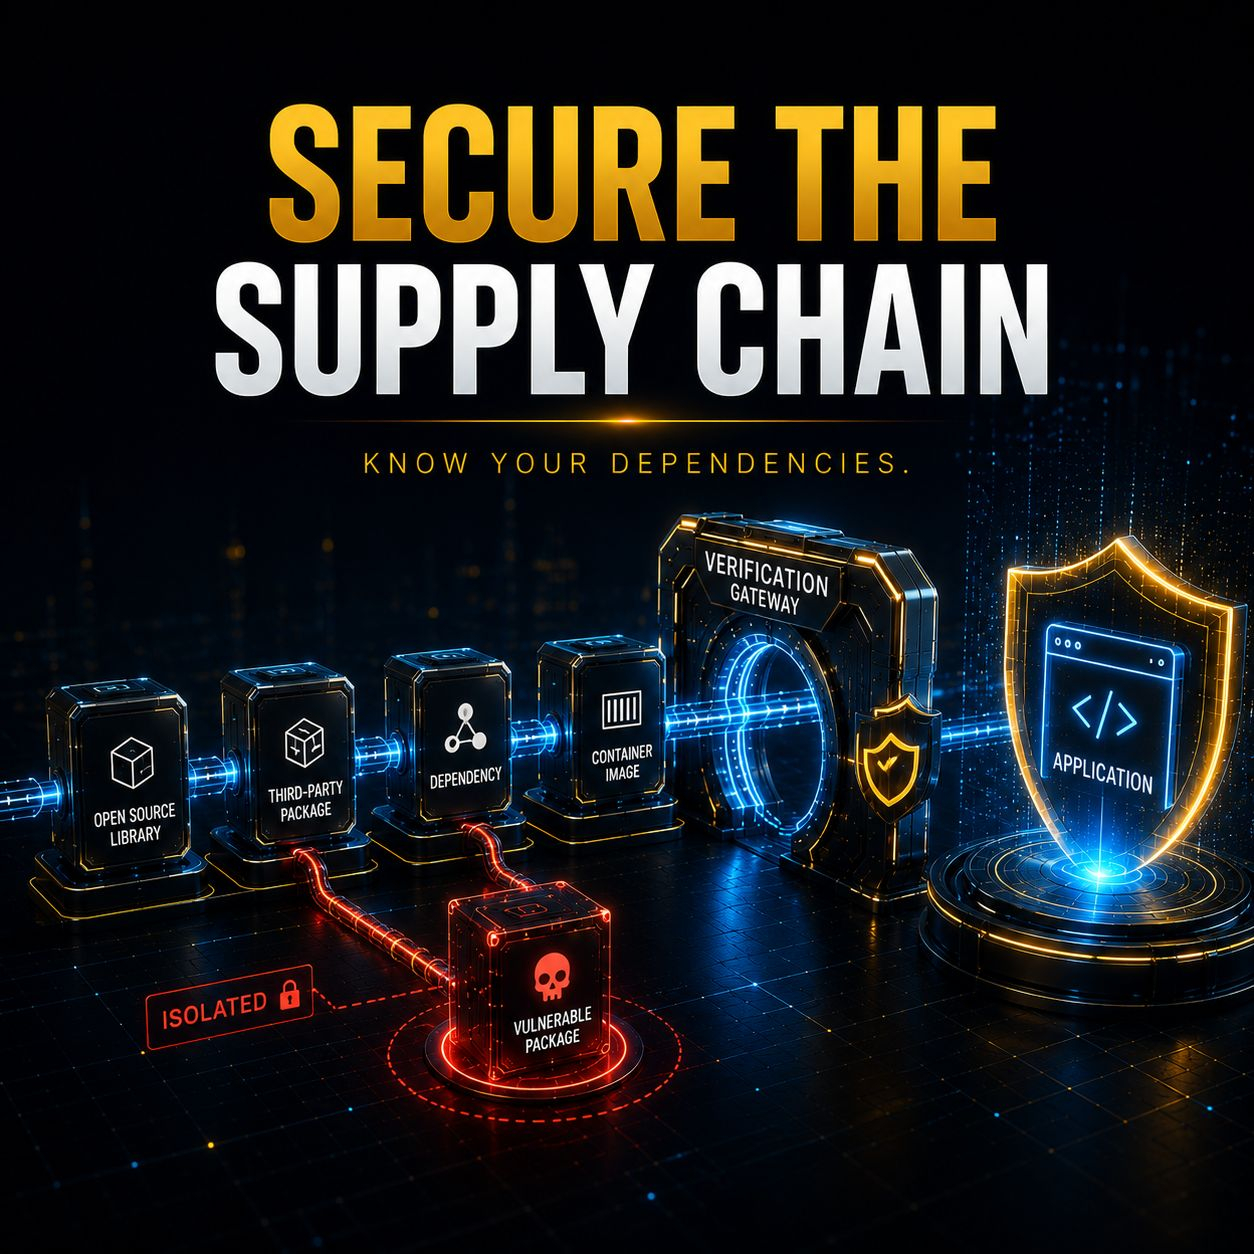
アプリケーションは、フレームワーク、ライブラリ、パッケージ、コンテナイメージ、オペレーティングシステムのコンポーネント、そしてサードパーティのサービスに依存しています。
それによって、ソフトウェア供給網が形成されます。
そして、あらゆる依存関係が潜在的にリスクをもたらす可能性があります。
📦 依存関係の問題
20個のオープンソースパッケージを使ってアプリケーションを構築していると想像してください。
あなたのチームがアプリケーションのコードを書いたとしても、その機能の一部は、別の場所で保守されているソフトウェアから来ています。
ある依存関係に既知の脆弱性が含まれている場合、あなたのアプリケーションもそのリスクの一部を引き継ぐ可能性があります。
だからこそ、依存関係のセキュリティが重要なのです。
🔍 チームは何ができるのか?
良い出発点は、アプリケーションが実際に何に依存しているのかを把握することです。
有用な実践には次のようなものがあります。
依存関係の一覧を維持する。
既知の脆弱性について依存関係をスキャンする。
重要なパッケージを最新の状態に保つ。
不要な依存関係を削除する。
適切な場合はバージョンを固定または管理する。
コンテナのベースイメージをレビューする。
依存関係を継続的に監視する。
🔐 ソフトウェア部品表
ソフトウェア部品表(SBOM)は、ソフトウェアで使用されているコンポーネントの可視性を提供します。
これは在庫表のようなものだと考えてください。
特定のパッケージで新たな脆弱性が見つかった場合、正確な一覧があれば、どのアプリケーションが影響を受ける可能性があるかを組織が判断するのに役立ちます。
🚀 DevSecOps とのつながり
ここでも、オートメーションが力を発揮する領域です。
すべての依存関係を手作業で確認する代わりに、CI/CDパイプラインが依存関係と供給網のセキュリティチェックを自動で実行できます。
つまり、セキュリティが通常の開発ワークフローの一部になるということです。
💡 私の学び
チームが書くコードだけを保護すればよいわけではありません。
アプリケーションが依存するソフトウェアについても、可視性が必要です。
依存関係を把握し、スキャンし、更新し、監視しましょう。
組織は自社のソフトウェア供給網をどれほど把握できていると思いますか?
提案トピック: サイバーセキュリティ
#CYBER
現代のソフトウェアは、完全にゼロから作られることはほとんどありません。
アプリケーションは、フレームワーク、ライブラリ、パッケージ、コンテナイメージ、オペレーティングシステムのコンポーネント、そしてサードパーティのサービスに依存しています。
それによって、ソフトウェア供給網が形成されます。
そして、あらゆる依存関係が潜在的にリスクをもたらす可能性があります。
📦 依存関係の問題
20個のオープンソースパッケージを使ってアプリケーションを構築していると想像してください。
あなたのチームがアプリケーションのコードを書いたとしても、その機能の一部は、別の場所で保守されているソフトウェアから来ています。
ある依存関係に既知の脆弱性が含まれている場合、あなたのアプリケーションもそのリスクの一部を引き継ぐ可能性があります。
だからこそ、依存関係のセキュリティが重要なのです。
🔍 チームは何ができるのか?
良い出発点は、アプリケーションが実際に何に依存しているのかを把握することです。
有用な実践には次のようなものがあります。
依存関係の一覧を維持する。
既知の脆弱性について依存関係をスキャンする。
重要なパッケージを最新の状態に保つ。
不要な依存関係を削除する。
適切な場合はバージョンを固定または管理する。
コンテナのベースイメージをレビューする。
依存関係を継続的に監視する。
🔐 ソフトウェア部品表
ソフトウェア部品表(SBOM)は、ソフトウェアで使用されているコンポーネントの可視性を提供します。
これは在庫表のようなものだと考えてください。
特定のパッケージで新たな脆弱性が見つかった場合、正確な一覧があれば、どのアプリケーションが影響を受ける可能性があるかを組織が判断するのに役立ちます。
🚀 DevSecOps とのつながり
ここでも、オートメーションが力を発揮する領域です。
すべての依存関係を手作業で確認する代わりに、CI/CDパイプラインが依存関係と供給網のセキュリティチェックを自動で実行できます。
つまり、セキュリティが通常の開発ワークフローの一部になるということです。
💡 私の学び
チームが書くコードだけを保護すればよいわけではありません。
アプリケーションが依存するソフトウェアについても、可視性が必要です。
依存関係を把握し、スキャンし、更新し、監視しましょう。
組織は自社のソフトウェア供給網をどれほど把握できていると思いますか?
提案トピック: サイバーセキュリティ
#CYBER