今回Duskの開発ドキュメントを読んでいて、本当に私を立ち止まらせたのはZKでもプライバシーでもありません。
むしろ、小さなインターフェースの細部でした:
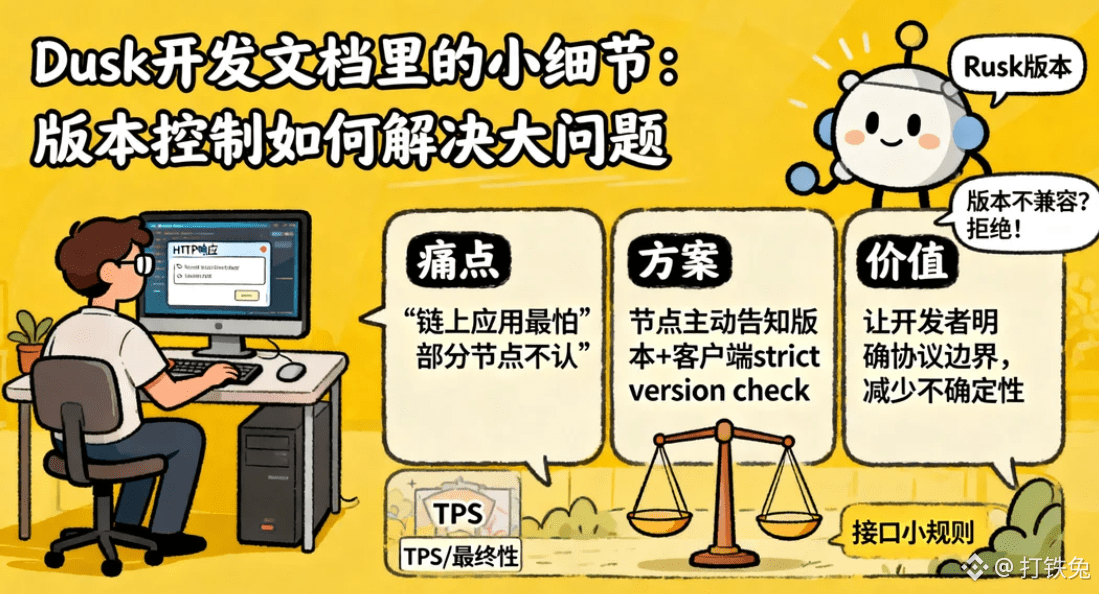
**ノードは自分自身のRuskのバージョンをクライアントに通知し、さらにクライアント側からバージョン範囲を要求することもできる。**
互換性がなければ、すぐに拒否。
一見すると、これはブロックチェーンの大きな物語とはまったく関係がなさそうです。
でも実際の開発フローに入れてみると、意外と面白いと感じました。
というのも、多くのオンチェーンアプリが最も恐れるのは、インターフェースが少し遅いことではありません。
怖いのは:
「今日使える。けれどアップグレードしたら突然、“あるノードは認識するが、あるノードは認識しない”」という状態が出てくることです。
開発者が、自分が接続しているノードが一体どんなバージョンを動かしているのか分からないと、問題がコードにあるのか、ノードにあるのか、あるいはプロトコルそのものにあるのか判断しづらくなります。
Duskはこのバージョン情報をHTTPレスポンスに直接入れ、同時にクライアントがstrict version check(厳密なバージョン照合)を行えるようにしています。
私はこれまで、TPSや最終性を基準に「あるL1は良いのかどうか」を判断することに慣れていました。
でも今は、こうしたインターフェース層の小さなルールのほうが、ネットワークが本当に開発者が遭遇しうる“厄介ごと”を真剣に考えているかどうかが見えてくるように思えます。
インフラが最も恐れるのは、複雑さではありません。
むしろ**不確実性**です。
アプリが特定のノード機能に依存していて、ノードがアップグレードされた後に挙動が変わった場合、最も不運なのはプロトコルチームではなく、すでに稼働しているアプリです。
だから、このように見えて“エンジニアっぽい”バージョン管理こそ、実はとても現実的な問題を解決しています:
開発者が、自分が結局どの一式のプロトコル規則と向き合っているのかを知れるようにすること。
これが、私がいまDuskを研究する価値があると思っている点でもあります。
本当に成熟したL1は、単にチェーンを動かすだけではありません。
外部から人が接続してきたとき、どこが境界なのかが分かるようにする必要がある。
#dusk $DUSK @Dusk
むしろ、小さなインターフェースの細部でした:
**ノードは自分自身のRuskのバージョンをクライアントに通知し、さらにクライアント側からバージョン範囲を要求することもできる。**
互換性がなければ、すぐに拒否。
一見すると、これはブロックチェーンの大きな物語とはまったく関係がなさそうです。
でも実際の開発フローに入れてみると、意外と面白いと感じました。
というのも、多くのオンチェーンアプリが最も恐れるのは、インターフェースが少し遅いことではありません。
怖いのは:
「今日使える。けれどアップグレードしたら突然、“あるノードは認識するが、あるノードは認識しない”」という状態が出てくることです。
開発者が、自分が接続しているノードが一体どんなバージョンを動かしているのか分からないと、問題がコードにあるのか、ノードにあるのか、あるいはプロトコルそのものにあるのか判断しづらくなります。
Duskはこのバージョン情報をHTTPレスポンスに直接入れ、同時にクライアントがstrict version check(厳密なバージョン照合)を行えるようにしています。
私はこれまで、TPSや最終性を基準に「あるL1は良いのかどうか」を判断することに慣れていました。
でも今は、こうしたインターフェース層の小さなルールのほうが、ネットワークが本当に開発者が遭遇しうる“厄介ごと”を真剣に考えているかどうかが見えてくるように思えます。
インフラが最も恐れるのは、複雑さではありません。
むしろ**不確実性**です。
アプリが特定のノード機能に依存していて、ノードがアップグレードされた後に挙動が変わった場合、最も不運なのはプロトコルチームではなく、すでに稼働しているアプリです。
だから、このように見えて“エンジニアっぽい”バージョン管理こそ、実はとても現実的な問題を解決しています:
開発者が、自分が結局どの一式のプロトコル規則と向き合っているのかを知れるようにすること。
これが、私がいまDuskを研究する価値があると思っている点でもあります。
本当に成熟したL1は、単にチェーンを動かすだけではありません。
外部から人が接続してきたとき、どこが境界なのかが分かるようにする必要がある。
#dusk $DUSK @Dusk