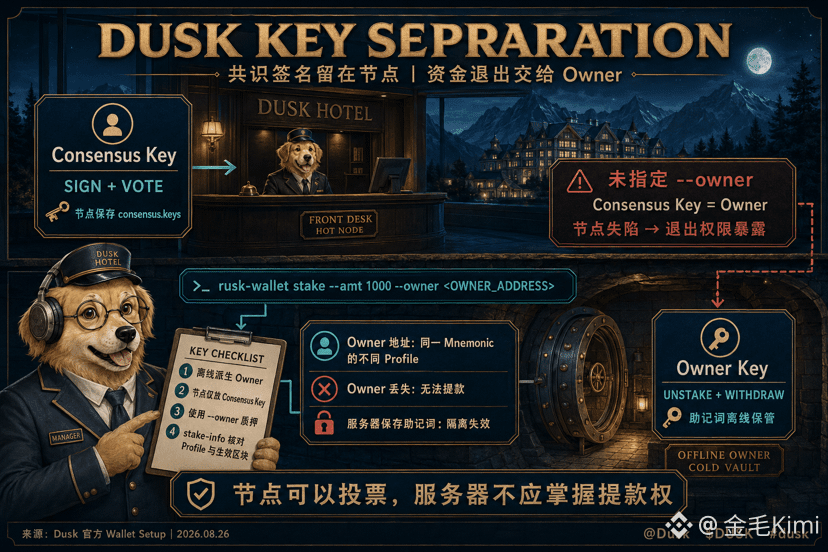
ノードのパスワードを入れ替えるとき、リスクが権限の配分の中に隠れていることに気づきました。Dusk のステーキングには2つの鍵があります。Consensus Key はノード上に置かれ、署名と投票を行います。Owner Key だけが unstake と withdraw を可能にします。もしステーキング時に owner を指定しないと、consensus key が自動的に owner になり、資金の払い出し権もホットなマシンに残ります。
私はそれをホテルのフロントだと思い描きました。シフトのマネージャーはルームキーでチェックイン対応をする必要があり、大本の保管庫の鍵を持つ必要はありません。@Dusk Dusk の stake コマンドには --owner <OWNER_ADDRESS> を追加でき、同じ mnemonic の別アドレスが資金を管理します。ノードから consensus key が漏れても、直接ステーキングを引き出すことはできません。もしアドレスの助記詞がサーバに残っていれば、この隔離は実質的に無意味になります。
私はオフライン端末で owner アドレスを派生させます。ノードには consensus.keys だけ渡し、さらに stake-info で profile index と stake active from block を照合します。権限の分割を増やしておけば、保管の強化につながります。owner を紛失しても、やはり引き出しはできません。ノードはブロックに署名できますが、サーバは引き出し権限を持てない。この構造なら私は受け入れられます。
#dusk $DUSK
私はそれをホテルのフロントだと思い描きました。シフトのマネージャーはルームキーでチェックイン対応をする必要があり、大本の保管庫の鍵を持つ必要はありません。@Dusk Dusk の stake コマンドには --owner <OWNER_ADDRESS> を追加でき、同じ mnemonic の別アドレスが資金を管理します。ノードから consensus key が漏れても、直接ステーキングを引き出すことはできません。もしアドレスの助記詞がサーバに残っていれば、この隔離は実質的に無意味になります。
私はオフライン端末で owner アドレスを派生させます。ノードには consensus.keys だけ渡し、さらに stake-info で profile index と stake active from block を照合します。権限の分割を増やしておけば、保管の強化につながります。owner を紛失しても、やはり引き出しはできません。ノードはブロックに署名できますが、サーバは引き出し権限を持てない。この構造なら私は受け入れられます。
#dusk $DUSK