#dusk $DUSK @Dusk
今週2回、ホワイトペーパーのピアツーピア(P2P)セクションを読んでください。
1回目はつまらない配管みたいなものだと片づけました――ブロックがどのようにブロードキャストされるか、深掘りする価値はない、と。2回目に読んで、Kadcastが実際に最適化しているものが何かについて、自分が間違っていたことに気づきました。
私は「効率的なブロードキャスト」と「プライベートなブロードキャスト」を、マーケティングの都合で束ねた別々の勝ち筋だと思っていました。でも別ではありません。片方はもう片方の副作用です。
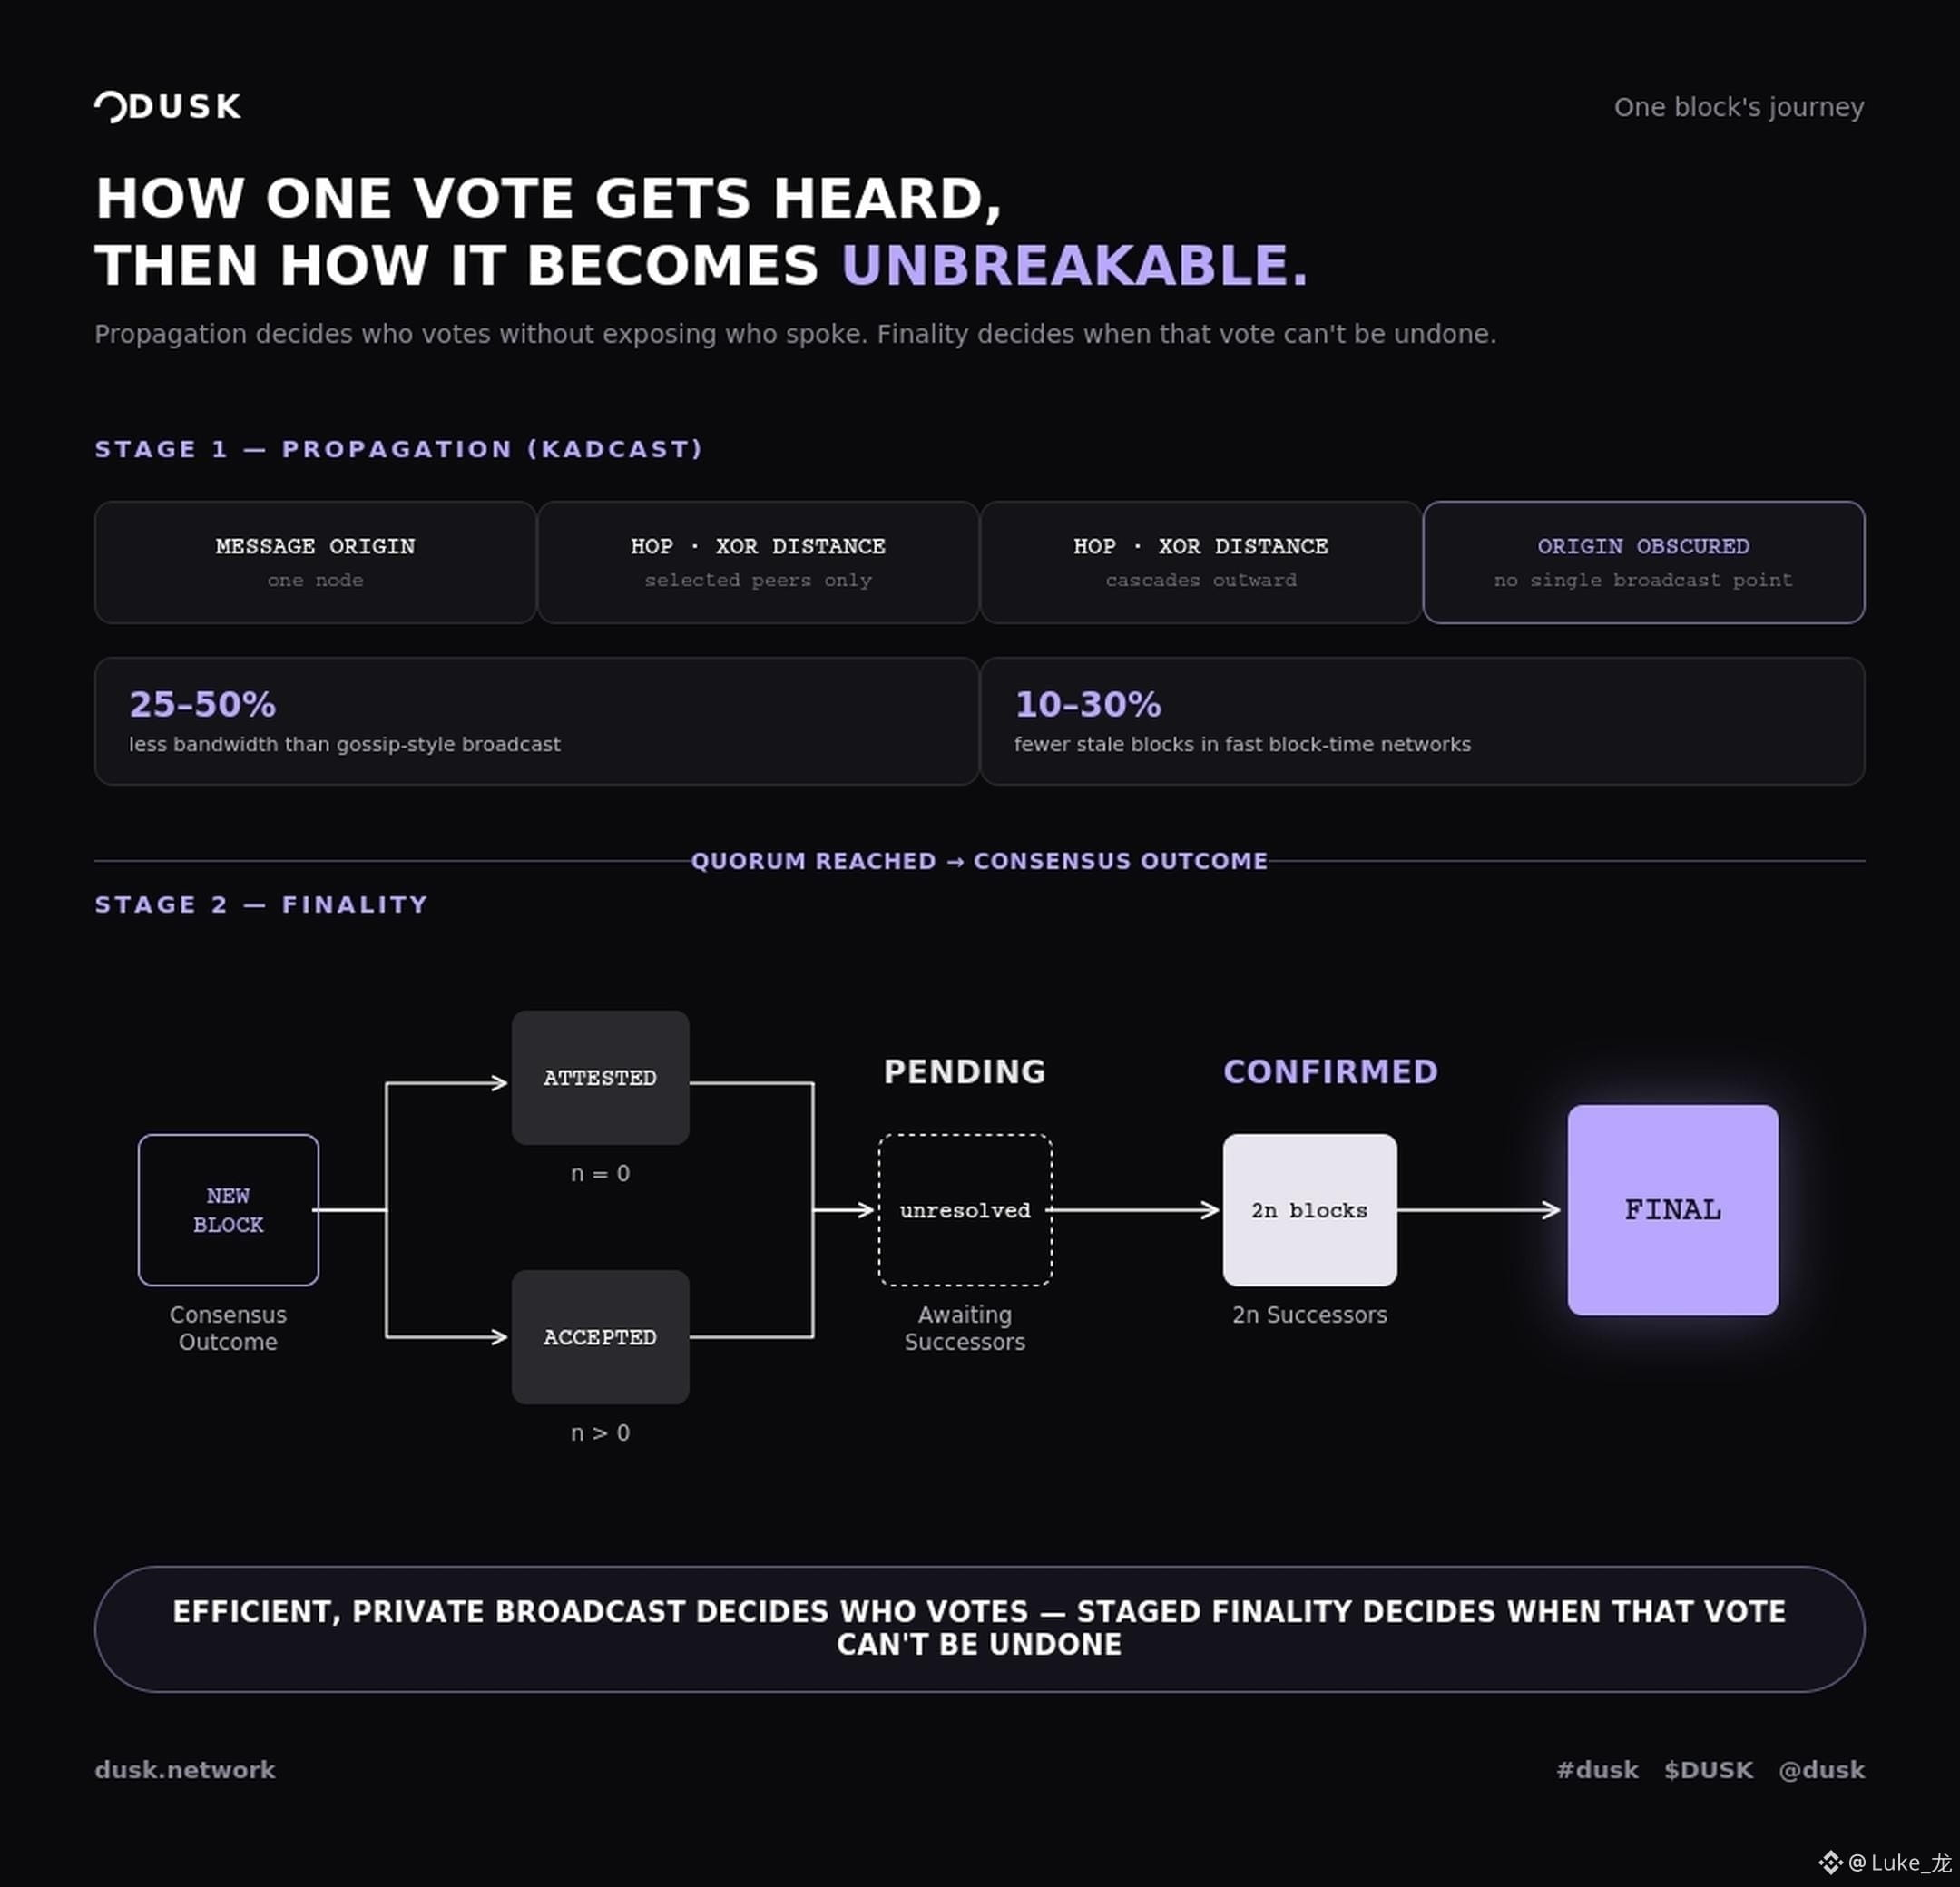
Kadcastは、ゴシッププロトコルのように、あらゆる近隣ノードにメッセージを洪水のように流しません。KademliaのDHTにおけるXOR距離を使って伝播を構造化します――各ノードは、距離が増えていく先のピアにだけ転送するので、メッセージは一斉にどこもかしこも撃ちまくるのではなく、外側へカスケードしていきます。
ホワイトペーパーでは、ゴシッププロトコルより帯域幅が25〜50%少なく、高速ブロックのネットワークではステールブロックが10〜30%少ないと引用しています。冗長な送信が減ることで、チェーンに載らないブロックに対する無駄なバリデーションが減るためです。
ここで腑に落ちたのは次の点です。まさに同じ構造が、メッセージがどこから来たのかを見えなくするのに使われている、ということ。
ノードは誰にでも一斉に向けて外へブロードキャストするのではなく、特定の距離にいる限られたピアとしか通信しないため、ネットワーク全体に対して一度に「起点」が見える決定的な瞬間がありません。
プライバシーは、ルーティングに後付けされた別機能ではありません。フラッディングが許されない状況での、効率的なルーティングの結果としてそう見える――それがプライバシーなんです。
私が見落としていたのはここでした。Kadcastは速いだけでなく、同時にプライベートでもある。
プライベートなのは、到達のために送信元を公開する必要がない“種類の速さ”だからです。
まだ考え中のことが2つあります。距離ベースの構造化ルーティングは、ゴシップとは別種の攻撃対象領域を生むのでしょうか――予測可能な経路か、予測不能なフラッディングか。たとえ起点の追跡が難しくてもです。もう1つ、ホワイトペーパーにある帯域幅とステールブロックの数値は、Duskの実運用ネットワークを反映しているのか、それともDusk固有の測定ではなく、単にKadcastの一般的な研究結果を引用しているだけなのか、です。
$DUSK
今週2回、ホワイトペーパーのピアツーピア(P2P)セクションを読んでください。
1回目はつまらない配管みたいなものだと片づけました――ブロックがどのようにブロードキャストされるか、深掘りする価値はない、と。2回目に読んで、Kadcastが実際に最適化しているものが何かについて、自分が間違っていたことに気づきました。
私は「効率的なブロードキャスト」と「プライベートなブロードキャスト」を、マーケティングの都合で束ねた別々の勝ち筋だと思っていました。でも別ではありません。片方はもう片方の副作用です。
Kadcastは、ゴシッププロトコルのように、あらゆる近隣ノードにメッセージを洪水のように流しません。KademliaのDHTにおけるXOR距離を使って伝播を構造化します――各ノードは、距離が増えていく先のピアにだけ転送するので、メッセージは一斉にどこもかしこも撃ちまくるのではなく、外側へカスケードしていきます。
ホワイトペーパーでは、ゴシッププロトコルより帯域幅が25〜50%少なく、高速ブロックのネットワークではステールブロックが10〜30%少ないと引用しています。冗長な送信が減ることで、チェーンに載らないブロックに対する無駄なバリデーションが減るためです。
ここで腑に落ちたのは次の点です。まさに同じ構造が、メッセージがどこから来たのかを見えなくするのに使われている、ということ。
ノードは誰にでも一斉に向けて外へブロードキャストするのではなく、特定の距離にいる限られたピアとしか通信しないため、ネットワーク全体に対して一度に「起点」が見える決定的な瞬間がありません。
プライバシーは、ルーティングに後付けされた別機能ではありません。フラッディングが許されない状況での、効率的なルーティングの結果としてそう見える――それがプライバシーなんです。
私が見落としていたのはここでした。Kadcastは速いだけでなく、同時にプライベートでもある。
プライベートなのは、到達のために送信元を公開する必要がない“種類の速さ”だからです。
まだ考え中のことが2つあります。距離ベースの構造化ルーティングは、ゴシップとは別種の攻撃対象領域を生むのでしょうか――予測可能な経路か、予測不能なフラッディングか。たとえ起点の追跡が難しくてもです。もう1つ、ホワイトペーパーにある帯域幅とステールブロックの数値は、Duskの実運用ネットワークを反映しているのか、それともDusk固有の測定ではなく、単にKadcastの一般的な研究結果を引用しているだけなのか、です。
$DUSK