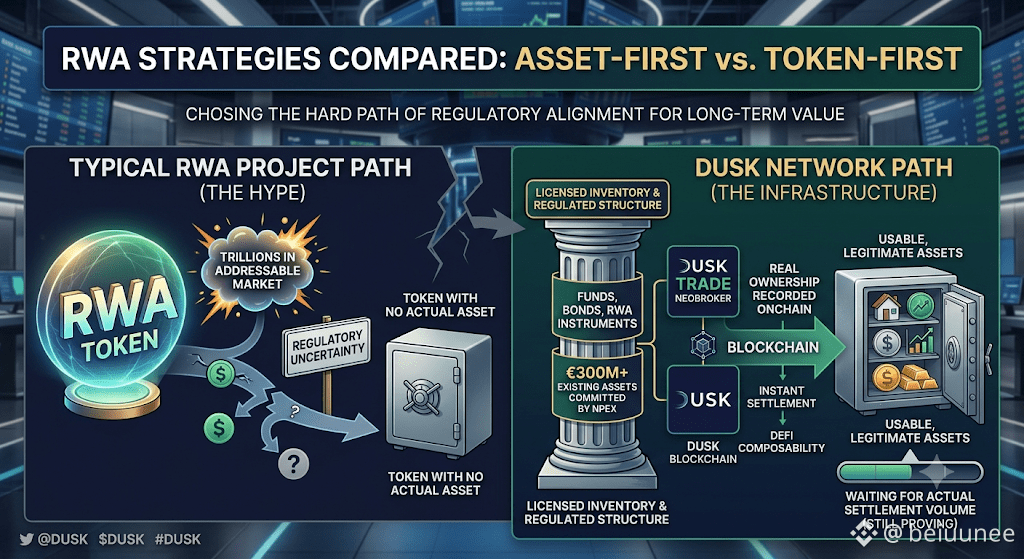
2026年8月16日、Dusk Networkのチームは、自社がブリッジ運用のために管理していたウォレットに紐づく不審な活動を検知しました。対応は迅速でした。アドレスは無効化され、リサイクルされ、ブリッジのサービスは停止され、既知の危険なアドレスに到達する送金を止めるためのブロックリストが追加されました。さらに、フローの一部がそこで追跡できた後、Binanceとも直接連携しました。チーム自身の声明は明確で、これはプロトコルレベルの失敗ではなく、DuskDS自体は通常どおり稼働を続けており、現時点で影響を受けているユーザーファンドはないと考えられています。タイミングは少し刺さるほど絶妙で、チームがDuskEVMのローンチに向けて計画を最終化していたまさにその時期に重なりました。DuskEVMでは、Hedgerというツールを通じて機密性の高いトランザクションワークフローをEVM環境へ持ち込むことを目指しています。
私は、この説明をそのまま受け取ります。技術的な区別は実際に存在するからです。ブリッジに使われた運用上のウォレットが侵害されたケースは、Succinct Attestationの欠陥や中核となる決済レイヤーの不具合とは別の失敗モードです。両者を混同するのは、雑な分析になるでしょう。また、この区別は、Duskチームが期待しているほど、潜在的な機関投資家パートナーにとっては重要度が低いのかもしれません。ここでの価値提案全体は「信頼」です。つまり、規制下の取引所や発行体が構築できるコンプライアントなインフラは、典型的なDeFiプロトコルよりもセキュリティ面でより規律があるはずだという前提に支えられています。
チームが管理するウォレットに関わるインシデントであり、しかも迅速に封じ込められ、透明性をもって開示されたとしても、それは、実際の有価証券決済をこのチェーン経由で扱うかどうかを判断する人にとって、運用セキュリティとプロトコルセキュリティの両方が同じ信頼の方程式の一部であることを思い出させます。Duskは今回の開示をうまく行ったので、それは具体的な意味があります。ブリッジが再開されるときに、特定の8月の穴を塞ぐという単なるパッチではなく、このギャップを本当に閉じる強化設計で再び開くのか。その点はまだ証明されていません。
#dusk $DUSK @Dusk