私は、プライバシーについて自分が普段考えるやり方に合わなかったので、ダスクの市場インフラのドキュメントのある一部分に何度も立ち戻ってしまいました。
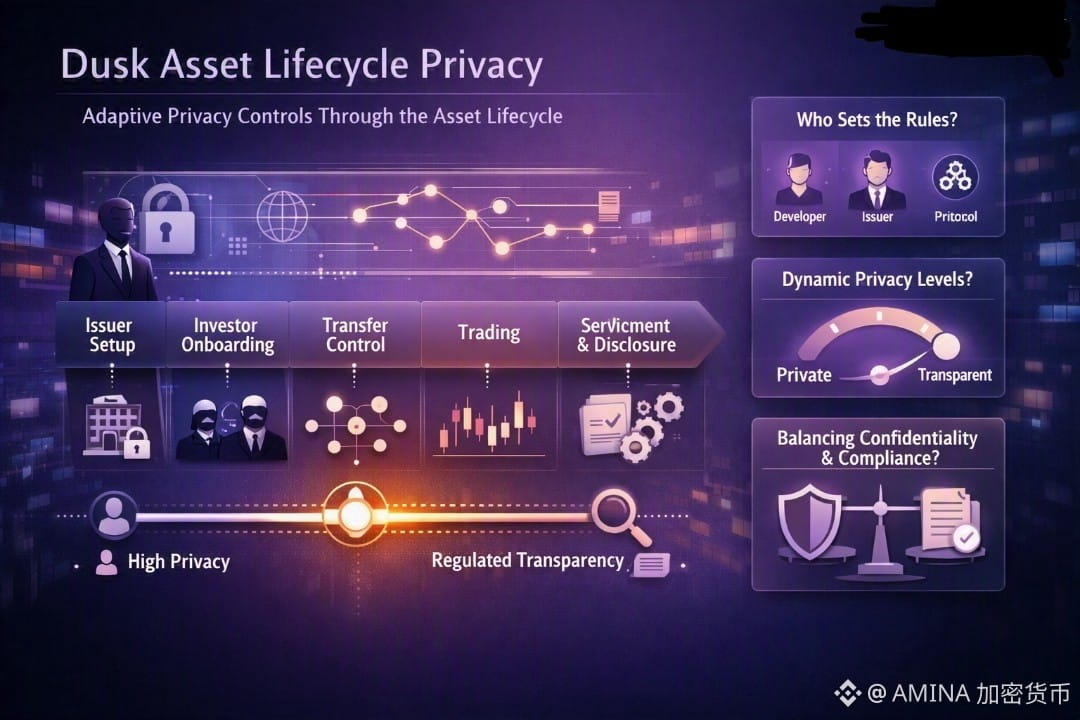
彼らは規制対象の資産ライフサイクルをいくつかのステップに分けています。発行体の設定、投資家を呼び込むこと、譲渡を管理すること、取引、決済、そしてその後の継続的なサービス提供と開示です。
最初は、それはただの通常のワークフローに見えました。
でも、その下にあるプライバシーの前提に気づきました。
ダスクは、プライバシーをアプリ全体に対して「オンにする」ものとして扱っているわけではありません。
資産が何をしているか、そして誰が何を見る必要があるかによって、可視性は変わり得ます。
それは小さな違いのように聞こえるかもしれませんが、建て付け(アーキテクチャ)をかなり変えるものだと思います。
投資家のオンボーディングのプロセスでは、全員の身元を公開してしまう必要がないため、秘密保持(機密性)が必要になるかもしれません。
決済は別です。
その時点では、ある認可された当事者が、台帳全体を公開の帳簿にせずに、取引が実際に起きたことを確認するのに十分な情報を必要とする場合があります。
だから私は、ダスクのプライバシーモデルを「オン/オフのボタン」として捉えるよりも、ライフサイクルを通じて移動する制御(コントロール)として考え始めています。
私がまだ理解しようとしているのは、その判断が実際にどこに存在するのかです。
各ステージの可視性ルールを発行体が決めるのでしょうか?
それとも、アプリケーションのビルダーがそれを制御しますか?
あるいは、プロトコルがすでに開発者を特定のデフォルトへと押し出しているのでしょうか?
技術は興味深い。
ただ、その最後の問いは、おそらくこの仕組みが実際の規制対象資産にとってどれだけ使いやすくなるかを、より多く語ってくれるはずです。 #dusk @Dusk $DUSK