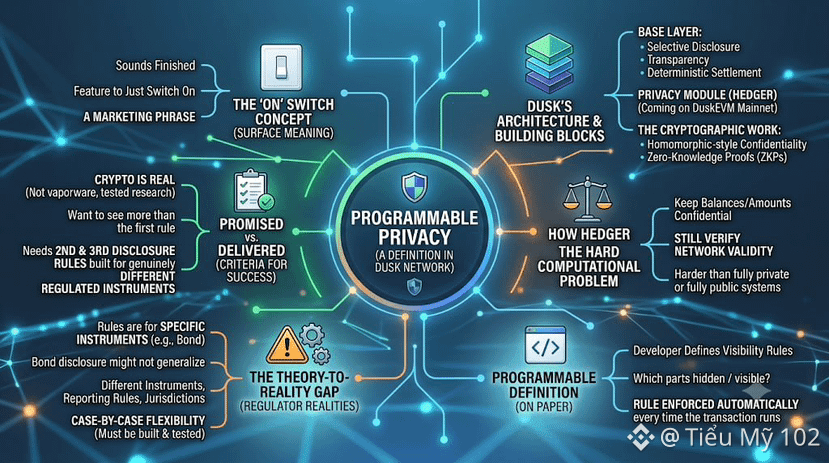
プログラム可能なプライバシーという言葉は、読んだ瞬間に完成された機能のように聞こえ、スイッチを入れるだけで使えるかのようです。Dusk Networkは、規制市場向けに自社のアーキテクチャが実現するものを説明する際、これに近い表現を使っています。私自身がこの言葉を繰り返す前に、その実態が何なのか確かめたいと思いました。
理論上、プログラム可能なプライバシーとは、開発者が取引のどの部分を隠し、どの部分を公開するかを正確に定義し、そのルールを取引の実行ごとに自動的に適用できることを意味します。Duskの実装は選択的開示を基盤としており、これは透明性や決定論的な決済も含むベースレイヤーの一要素です。さらに、今後稼働するDuskEVMメインネットで実際の暗号処理を担うプライバシーモジュール、Hedgerと組み合わせて機能します。Hedgerは、ネットワークが取引の有効性を検証できるようにしながら、残高や送金額を機密に保たなければなりません。これは、完全なプライバシーを備えたシステムや、すべてが公開されるシステムのどちらが解決すべき問題よりも、計算上の難易度が高いものです。
理論と現実の隔たりは、規制当局が実際に求める具体的な要件に表れます。開示要件が固定された債券のような、ある種の金融商品に適したルールが、報告要件の異なる別の法域における別の金融商品にも自動的に適用できるとは限りません。「プログラム可能」という言葉が示唆する柔軟性は、アーキテクチャだけを見て当然のものと考えるのではなく、ケースごとに構築し、テストする必要があります。
私は基盤となる暗号技術を真剣に受け止めています。準同型暗号に似た機密性と証明システムの組み合わせは、研究分野で実際に検証されている技術であり、実体のない構想ではありません。プログラム可能なプライバシーが約束にとどまらず、実現したと言えるようになる前に確認したいのは、最初にリリースされたものだけでなく、性質の異なる規制対象の金融商品向けに構築された、2つ目と3つ目の開示ルールです。
@Dusk $DUSK #dusk
理論上、プログラム可能なプライバシーとは、開発者が取引のどの部分を隠し、どの部分を公開するかを正確に定義し、そのルールを取引の実行ごとに自動的に適用できることを意味します。Duskの実装は選択的開示を基盤としており、これは透明性や決定論的な決済も含むベースレイヤーの一要素です。さらに、今後稼働するDuskEVMメインネットで実際の暗号処理を担うプライバシーモジュール、Hedgerと組み合わせて機能します。Hedgerは、ネットワークが取引の有効性を検証できるようにしながら、残高や送金額を機密に保たなければなりません。これは、完全なプライバシーを備えたシステムや、すべてが公開されるシステムのどちらが解決すべき問題よりも、計算上の難易度が高いものです。
理論と現実の隔たりは、規制当局が実際に求める具体的な要件に表れます。開示要件が固定された債券のような、ある種の金融商品に適したルールが、報告要件の異なる別の法域における別の金融商品にも自動的に適用できるとは限りません。「プログラム可能」という言葉が示唆する柔軟性は、アーキテクチャだけを見て当然のものと考えるのではなく、ケースごとに構築し、テストする必要があります。
私は基盤となる暗号技術を真剣に受け止めています。準同型暗号に似た機密性と証明システムの組み合わせは、研究分野で実際に検証されている技術であり、実体のない構想ではありません。プログラム可能なプライバシーが約束にとどまらず、実現したと言えるようになる前に確認したいのは、最初にリリースされたものだけでなく、性質の異なる規制対象の金融商品向けに構築された、2つ目と3つ目の開示ルールです。
@Dusk $DUSK #dusk