#dusk $DUSK @Dusk
昨夜、友人と私で共同の出費を分けていたんです。彼女はシンプルなことを言いました。『私たちの間にあるものはすべて透明なままだけど、お互いの個人的な支出については、誰も説明しない。』
その一言は、思ったよりずっと長く頭から離れませんでした。
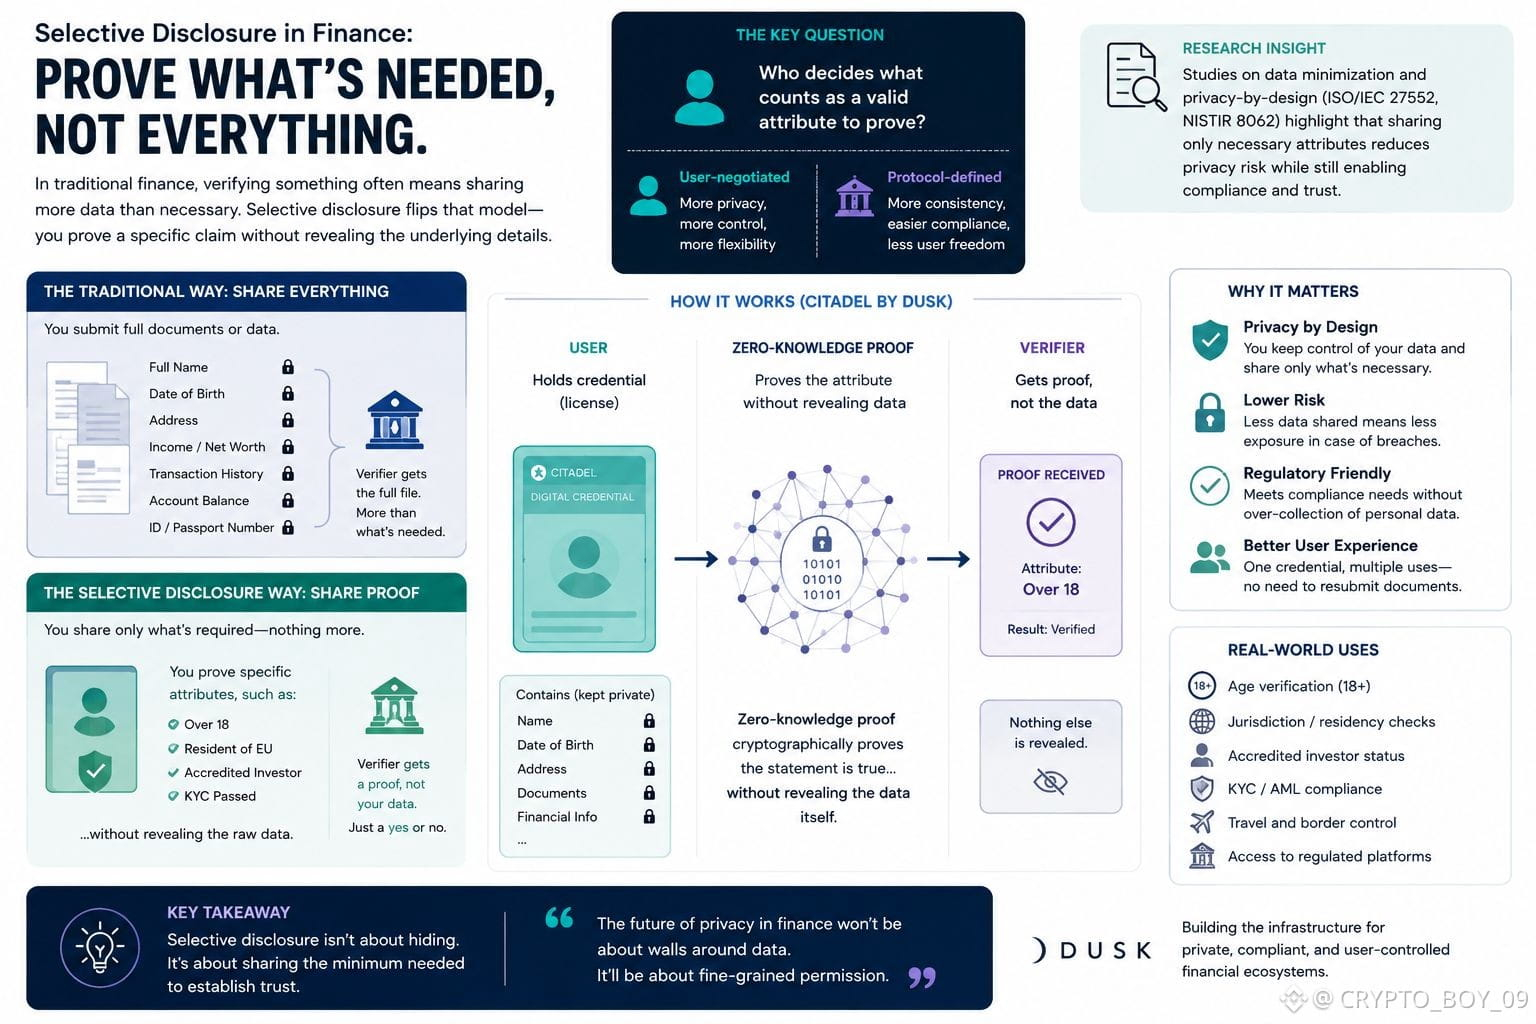
私たちは資金面では、プライバシーと透明性を対立するものとして扱いがちです。つまり、すべて見えるか、何も見えないかのどちらか。@dusk によく目を向けると、その分け方は見た目ほどきれいに成り立っていません。
たとえば Dusk のアイデンティティ層である Citadel です。ユーザーはライセンスを一度だけ要求し、それを使って、たとえば年齢のしきい値を満たすか、特定の管轄に該当するかといった“ある属性”を、毎回基となる書類を渡すことなく証明できます。検証者が受け取るのはファイルではなく証明です。
これは、残高を隠すだけとは違う種類のプライバシーです。属性ごとに、「本当に手放す必要があるものは何か」を決めることなんです。
そこで私が抱く本当の疑問は——そもそも、最初から“証明として有効な属性”とは何なのかを決めるのは誰なのか?
その取り決めはユーザーが交渉するのか、それともユーザーが発言する前に固定されているのか?
この答えは「データが隠されているか、見えているか」よりも重要です。それによって、『選択的開示』が本当に選択的なのか、それとも“許可”を装っただけのものなのかが決まります。
$TUT $CATI