私は以前RWAを見ているとき、最初に必ず聞いていたのはこうでした。いつ発行するのか、取引できるのか。最近、@Dusk の資産フローを改めて分解してみて、より厄介なもう半分を見落としていたことに気づきました——証券の発行は初日だけで、次の日以降はどうするのか?
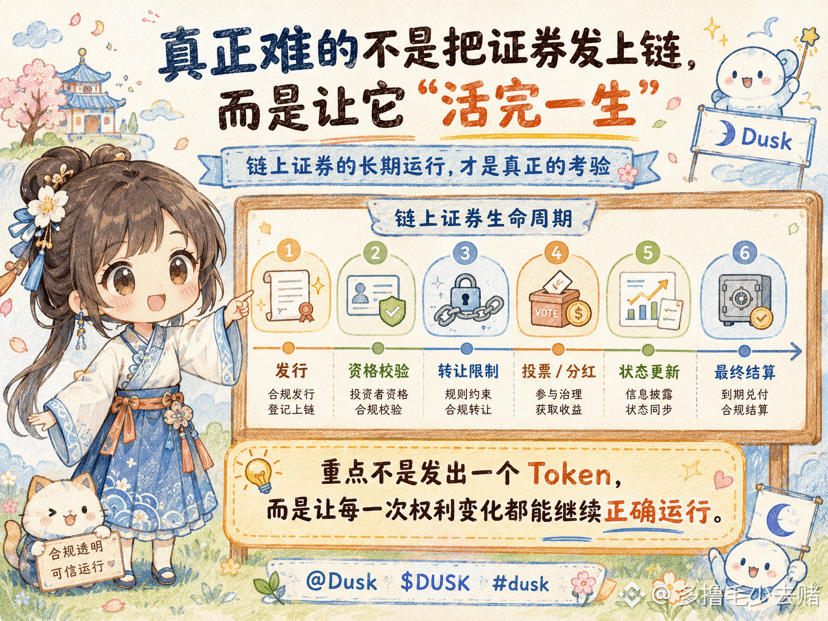
仮に一社が証券を原生でチェーン上に発行したとします。1年後には配当を行い、株主投票をする必要がありますが、ある口座は資格の変化によって、もはやその証券を受け取り続けることができません。これらのことを最終的に結局、証券会社のバックオフィスやExcel、そして人手による再照合に頼るのであれば、「オンチェーン」は実は一番簡単なステップしか完了していないに等しいです。トークンは送金でき、資産がデジタル化されたことを証明するだけにすぎません。ルールが資産と一緒に長期にわたって稼働できるかどうかが、その資産が本当にオンチェーン市場に入ったと言えるかを決めます。
DuskのDocsでは、この種の問題をregulated asset workflowの中に直接組み込んでいます。発行時にeligibilityとlifecycle rulesを定義し、譲渡時には資格と制限をチェックし、さらに会社の行為ではdividend、coupon、burn、splitといった状態変化も処理します。Mainnetのドキュメントでも、shareholder registriesやon-chain votingが明確に列挙されています。Citadelは「このアドレスが条件を満たしているか」を証明するだけでよく、身元情報の全てをばらまく必要はありません。加えて、資産ルールを実行した後の状態は、最終決済としてすべての参加者が共同で認める結果になる必要があります。
ここで私にははっきりした認知の反転があります。以前、証券Tokenの最も重要なデータは残高だと思っていましたが、分解してみると残高の方がむしろ最も単純かもしれないと分かりました。真に厄介なのは:その残高は誰のものなのか? いまも保有できるのか? 今回の投票に資格があるのか? 次の配分では対象になるのか? ルールが変わった後、別のアドレスに移せるのか?
だから私は今、特定のDuskモジュールがどれだけ先進的かを単独で評価しようとはしません。アイデンティティ、資産ルール、状態変化、そして決済が連続して動作しなければならず、どの層が途切れても、ルールは再びチェーン外へ戻っていきます。
もちろん、Docsで設計できるからといって、数年後も安定して稼働するとは限りません。複雑な権限、アイデンティティのアップグレード、規制の変化、そして長期のメインネット安定性についても、引き続き検証が必要です。今後RWAを見るときは、もう一つ質問するでしょう。5年後、この証券はチェーン上で通常どおり投票、配分、譲渡を行い、資格を更新して、そして決済まで完了できるのか?「今日どれだけTokenを発行したか」よりも、そのチェーンが金融インフラとして機能しているかをより厳密に確かめられます。
#dusk $DUSK @Dusk
仮に一社が証券を原生でチェーン上に発行したとします。1年後には配当を行い、株主投票をする必要がありますが、ある口座は資格の変化によって、もはやその証券を受け取り続けることができません。これらのことを最終的に結局、証券会社のバックオフィスやExcel、そして人手による再照合に頼るのであれば、「オンチェーン」は実は一番簡単なステップしか完了していないに等しいです。トークンは送金でき、資産がデジタル化されたことを証明するだけにすぎません。ルールが資産と一緒に長期にわたって稼働できるかどうかが、その資産が本当にオンチェーン市場に入ったと言えるかを決めます。
DuskのDocsでは、この種の問題をregulated asset workflowの中に直接組み込んでいます。発行時にeligibilityとlifecycle rulesを定義し、譲渡時には資格と制限をチェックし、さらに会社の行為ではdividend、coupon、burn、splitといった状態変化も処理します。Mainnetのドキュメントでも、shareholder registriesやon-chain votingが明確に列挙されています。Citadelは「このアドレスが条件を満たしているか」を証明するだけでよく、身元情報の全てをばらまく必要はありません。加えて、資産ルールを実行した後の状態は、最終決済としてすべての参加者が共同で認める結果になる必要があります。
ここで私にははっきりした認知の反転があります。以前、証券Tokenの最も重要なデータは残高だと思っていましたが、分解してみると残高の方がむしろ最も単純かもしれないと分かりました。真に厄介なのは:その残高は誰のものなのか? いまも保有できるのか? 今回の投票に資格があるのか? 次の配分では対象になるのか? ルールが変わった後、別のアドレスに移せるのか?
だから私は今、特定のDuskモジュールがどれだけ先進的かを単独で評価しようとはしません。アイデンティティ、資産ルール、状態変化、そして決済が連続して動作しなければならず、どの層が途切れても、ルールは再びチェーン外へ戻っていきます。
もちろん、Docsで設計できるからといって、数年後も安定して稼働するとは限りません。複雑な権限、アイデンティティのアップグレード、規制の変化、そして長期のメインネット安定性についても、引き続き検証が必要です。今後RWAを見るときは、もう一つ質問するでしょう。5年後、この証券はチェーン上で通常どおり投票、配分、譲渡を行い、資格を更新して、そして決済まで完了できるのか?「今日どれだけTokenを発行したか」よりも、そのチェーンが金融インフラとして機能しているかをより厳密に確かめられます。
#dusk $DUSK @Dusk