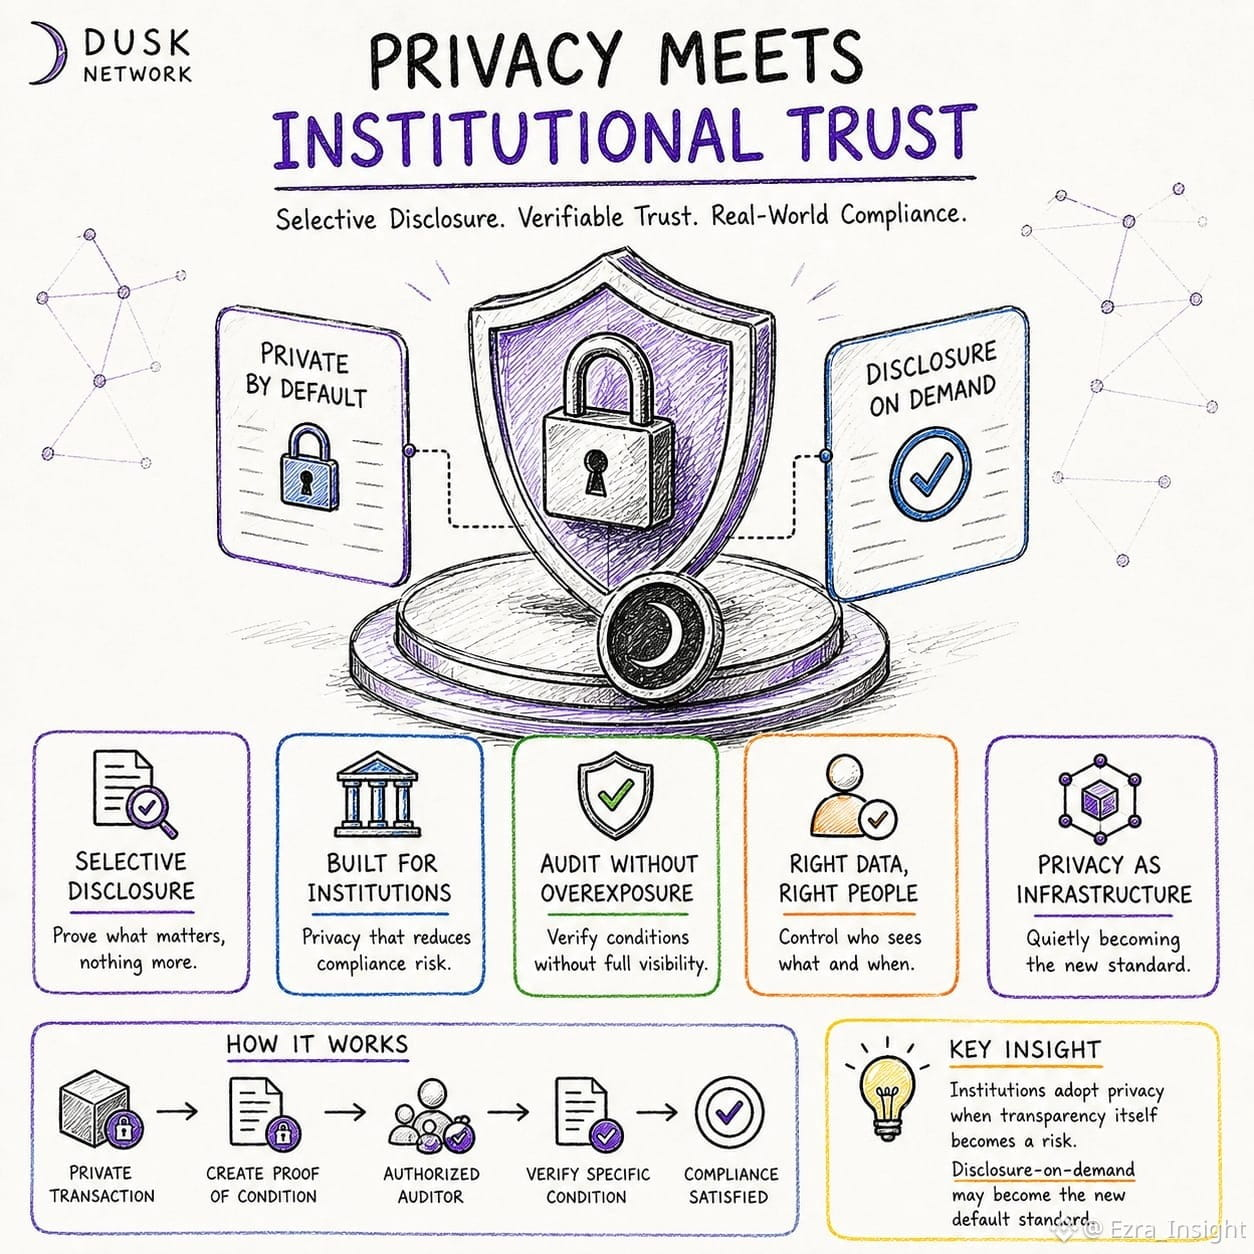
規制された金融とプライバシー技術が、ほとんど噛み合わないように設計されているように見える理由をずっと考えていました。片方は可視性を求めるのに対し、もう片方は情報はデフォルトで公開されるべきではないという考え方から始まります。最初は、その緊張感は単に、プライバシー重視のネットワークが乗り越える必要のある「何か」なのだと思っていました。しかしDuskを調べるほど、その緊張感こそが価値の置きどころなのではないかと感じるようになったのです。私の注意を引いたのは、取引を非公開にするという発想だけではありません。注目したのは「選択的開示」です。監査人は、取引全履歴を渡されることなく、特定の条件が成り立っているかどうかを検証できます。そこで、ここでの「プライバシー」が実際には何を意味するのかを考え直しました。それは必ずしも「すべてを隠す」ことではありません。何が明らかにされるのか、いつ明らかにされるのか、そしてそれを見る権利を誰が持つのか――そうした判断を指すこともあるのです。そして、そこから制度面の問いが面白くなってきます。機関がプライバシー基盤をプライバシーのためだけに導入することは、めったにありません。透明性そのものがリスクを生み始めるときに動きます。つまり、Duskのより難しい試練は、暗号が機能するかどうかではないのかもしれません。問題は、コンプライアンス部門が最終的に「要求があったときに開示する」ほうが「デフォルトで開示する」より安全だと判断し、それを大きく騒ぐこともなく、通常のインフラとして使い始めるかどうかです。その転換が静かに起きたなら、すでに当たり前になってしまうまで誰が気づくでしょうか?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk