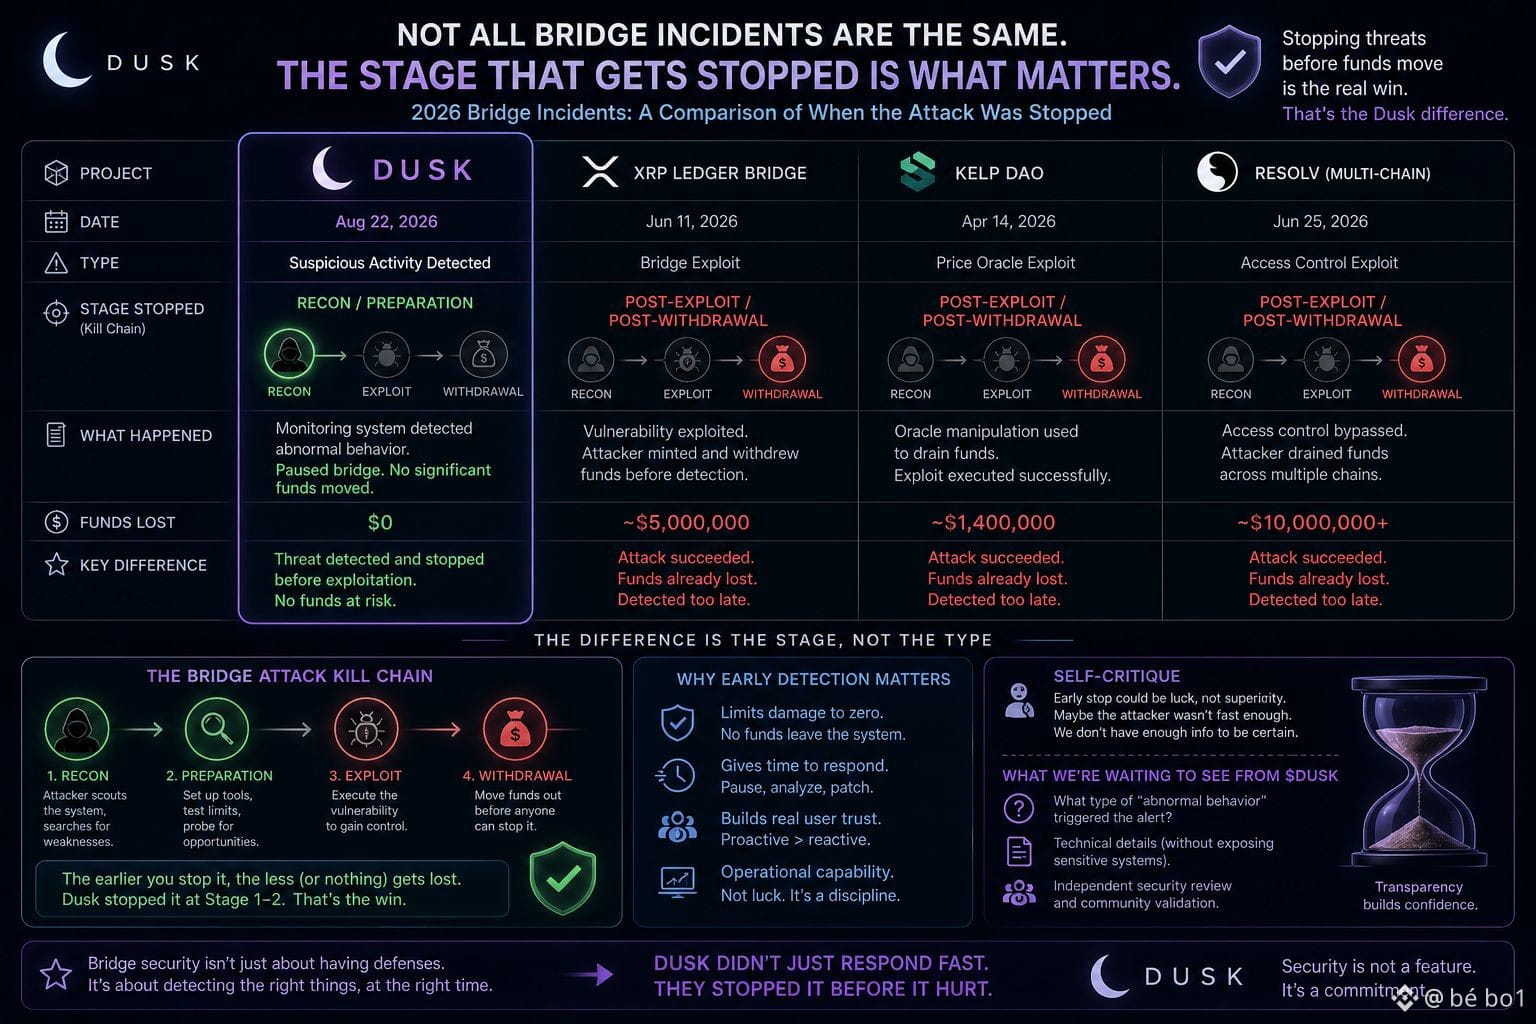
2026年の大規模ブリッジハック事例リストの横にある「@Dusk 」のブリッジ障害を見ていて、注目すべき点がある。重要な違いは、攻撃されたかどうかではなく、攻撃が阻止された段階にある。
XRPやKelp DAOの事例では、攻撃者が脆弱性を悪用して資金を持ち出すことに成功し、その問題は資産がシステム外へ出た後に初めて発覚した。しかしDuskでは、監視システムが「異常な挙動」を、重要な出金が発生する前に検知しており、悪用された後ではなく、偵察または準備の段階で阻止されている。
これは「どちらもセキュリティインシデントがある」という見た目よりもはるかに重要な、攻撃の段階の違いだ。たとえ検知が手動の監視に依存しているとしても、早期段階で異常の兆候を捉えるのに十分に鋭いアラート境界を設定できることは、実際に価値のある運用能力であり、「誰もがブリッジにはリスクがあると知っているから特に何もない」と同一視すべきではない。
自己反論:早期段階で遮断できたのは、単に攻撃者が迅速に行動する前だっただけで、Duskの監視が必ずしも優れているとは限らない可能性もある——情報が足りず、意図的な早期検知能力なのか、それともたまたまタイミングが良かっただけなのかは断定できない。
私は、$DUSK が「異常な挙動」のどのタイプが警告を発動させたのかについて技術的な詳細を公表するのを待っている。そうすれば、セキュリティコミュニティが、これは本当に早期検知なのか、それとも幸運によって適切に処理された単なる小さな事案なのかを評価できる。
#dusk $BTC $ETH
XRPやKelp DAOの事例では、攻撃者が脆弱性を悪用して資金を持ち出すことに成功し、その問題は資産がシステム外へ出た後に初めて発覚した。しかしDuskでは、監視システムが「異常な挙動」を、重要な出金が発生する前に検知しており、悪用された後ではなく、偵察または準備の段階で阻止されている。
これは「どちらもセキュリティインシデントがある」という見た目よりもはるかに重要な、攻撃の段階の違いだ。たとえ検知が手動の監視に依存しているとしても、早期段階で異常の兆候を捉えるのに十分に鋭いアラート境界を設定できることは、実際に価値のある運用能力であり、「誰もがブリッジにはリスクがあると知っているから特に何もない」と同一視すべきではない。
自己反論:早期段階で遮断できたのは、単に攻撃者が迅速に行動する前だっただけで、Duskの監視が必ずしも優れているとは限らない可能性もある——情報が足りず、意図的な早期検知能力なのか、それともたまたまタイミングが良かっただけなのかは断定できない。
私は、$DUSK が「異常な挙動」のどのタイプが警告を発動させたのかについて技術的な詳細を公表するのを待っている。そうすれば、セキュリティコミュニティが、これは本当に早期検知なのか、それとも幸運によって適切に処理された単なる小さな事案なのかを評価できる。
#dusk $BTC $ETH