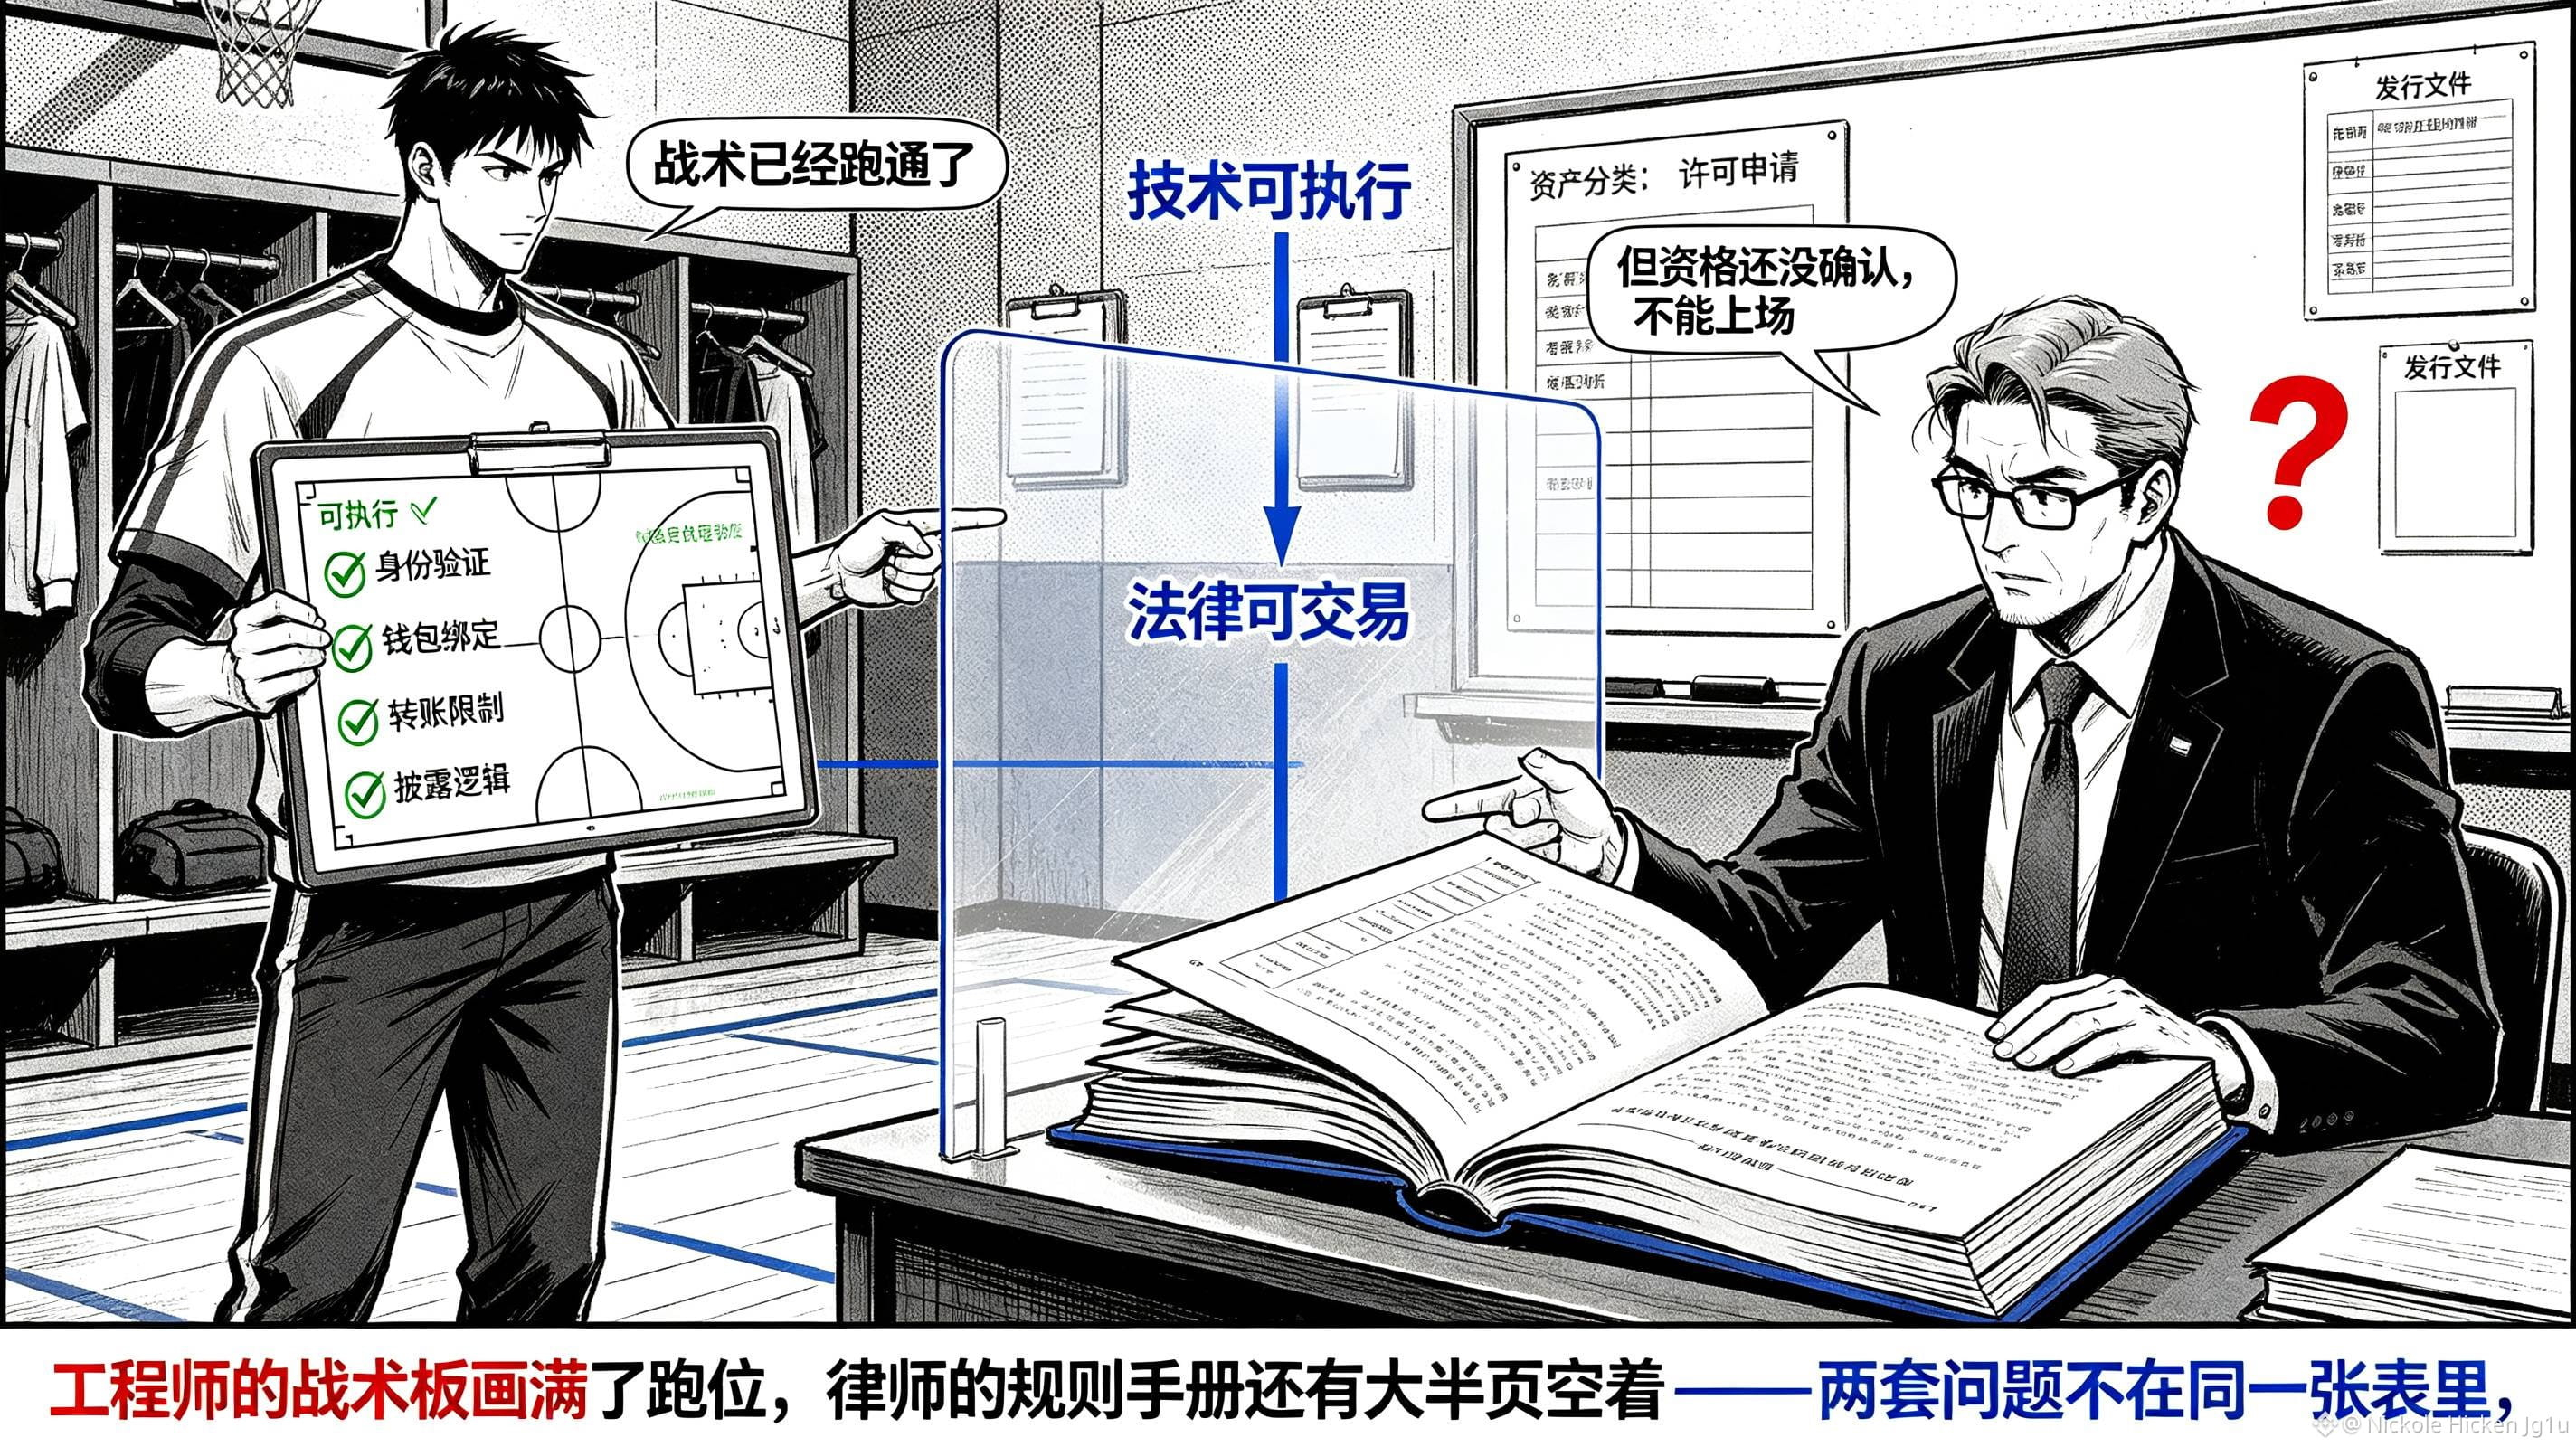
誰かがDuskの技術ドキュメントを持って弁護士に「この一連の資産はすでにコンプライアンスに適合しているのか」と尋ねたとしても、私はうなずいて承諾はしません。私は@Dusk の「Assets & Regulations」ページをめくったとき、「Not legal advice(法的助言ではない)」はよくある免責文言に過ぎないと思っていましたが、読み進めて初めて、それが責任の線引きをしているのだと分かりました。$DUSK は、アイデンティティの証明、ウォレットの紐付け、送金の制限、開示ロジックを実行可能なコンポーネントに落とし込めても、発行体が資産の分類、ライセンス申請、管轄の判断を完了するところまでは行いません。これはRWA(現実資産のトークン化)に取り組む組織にとってとても現実的です。エンジニアは「誰が保有できるのか」「誰が受け取れるのか」「どの手順で拒否されるのか」を気にします。一方、法務チームが答えるべきは、それがどんな資産で、誰が発行し、誰に売り、そして誰がサービス提供責任を負うのかです。この2つの問題が同じ表として扱われてしまうと、「オンチェーンでは通っているのに市場では売れない」という気まずさがプロジェクトに発生します。
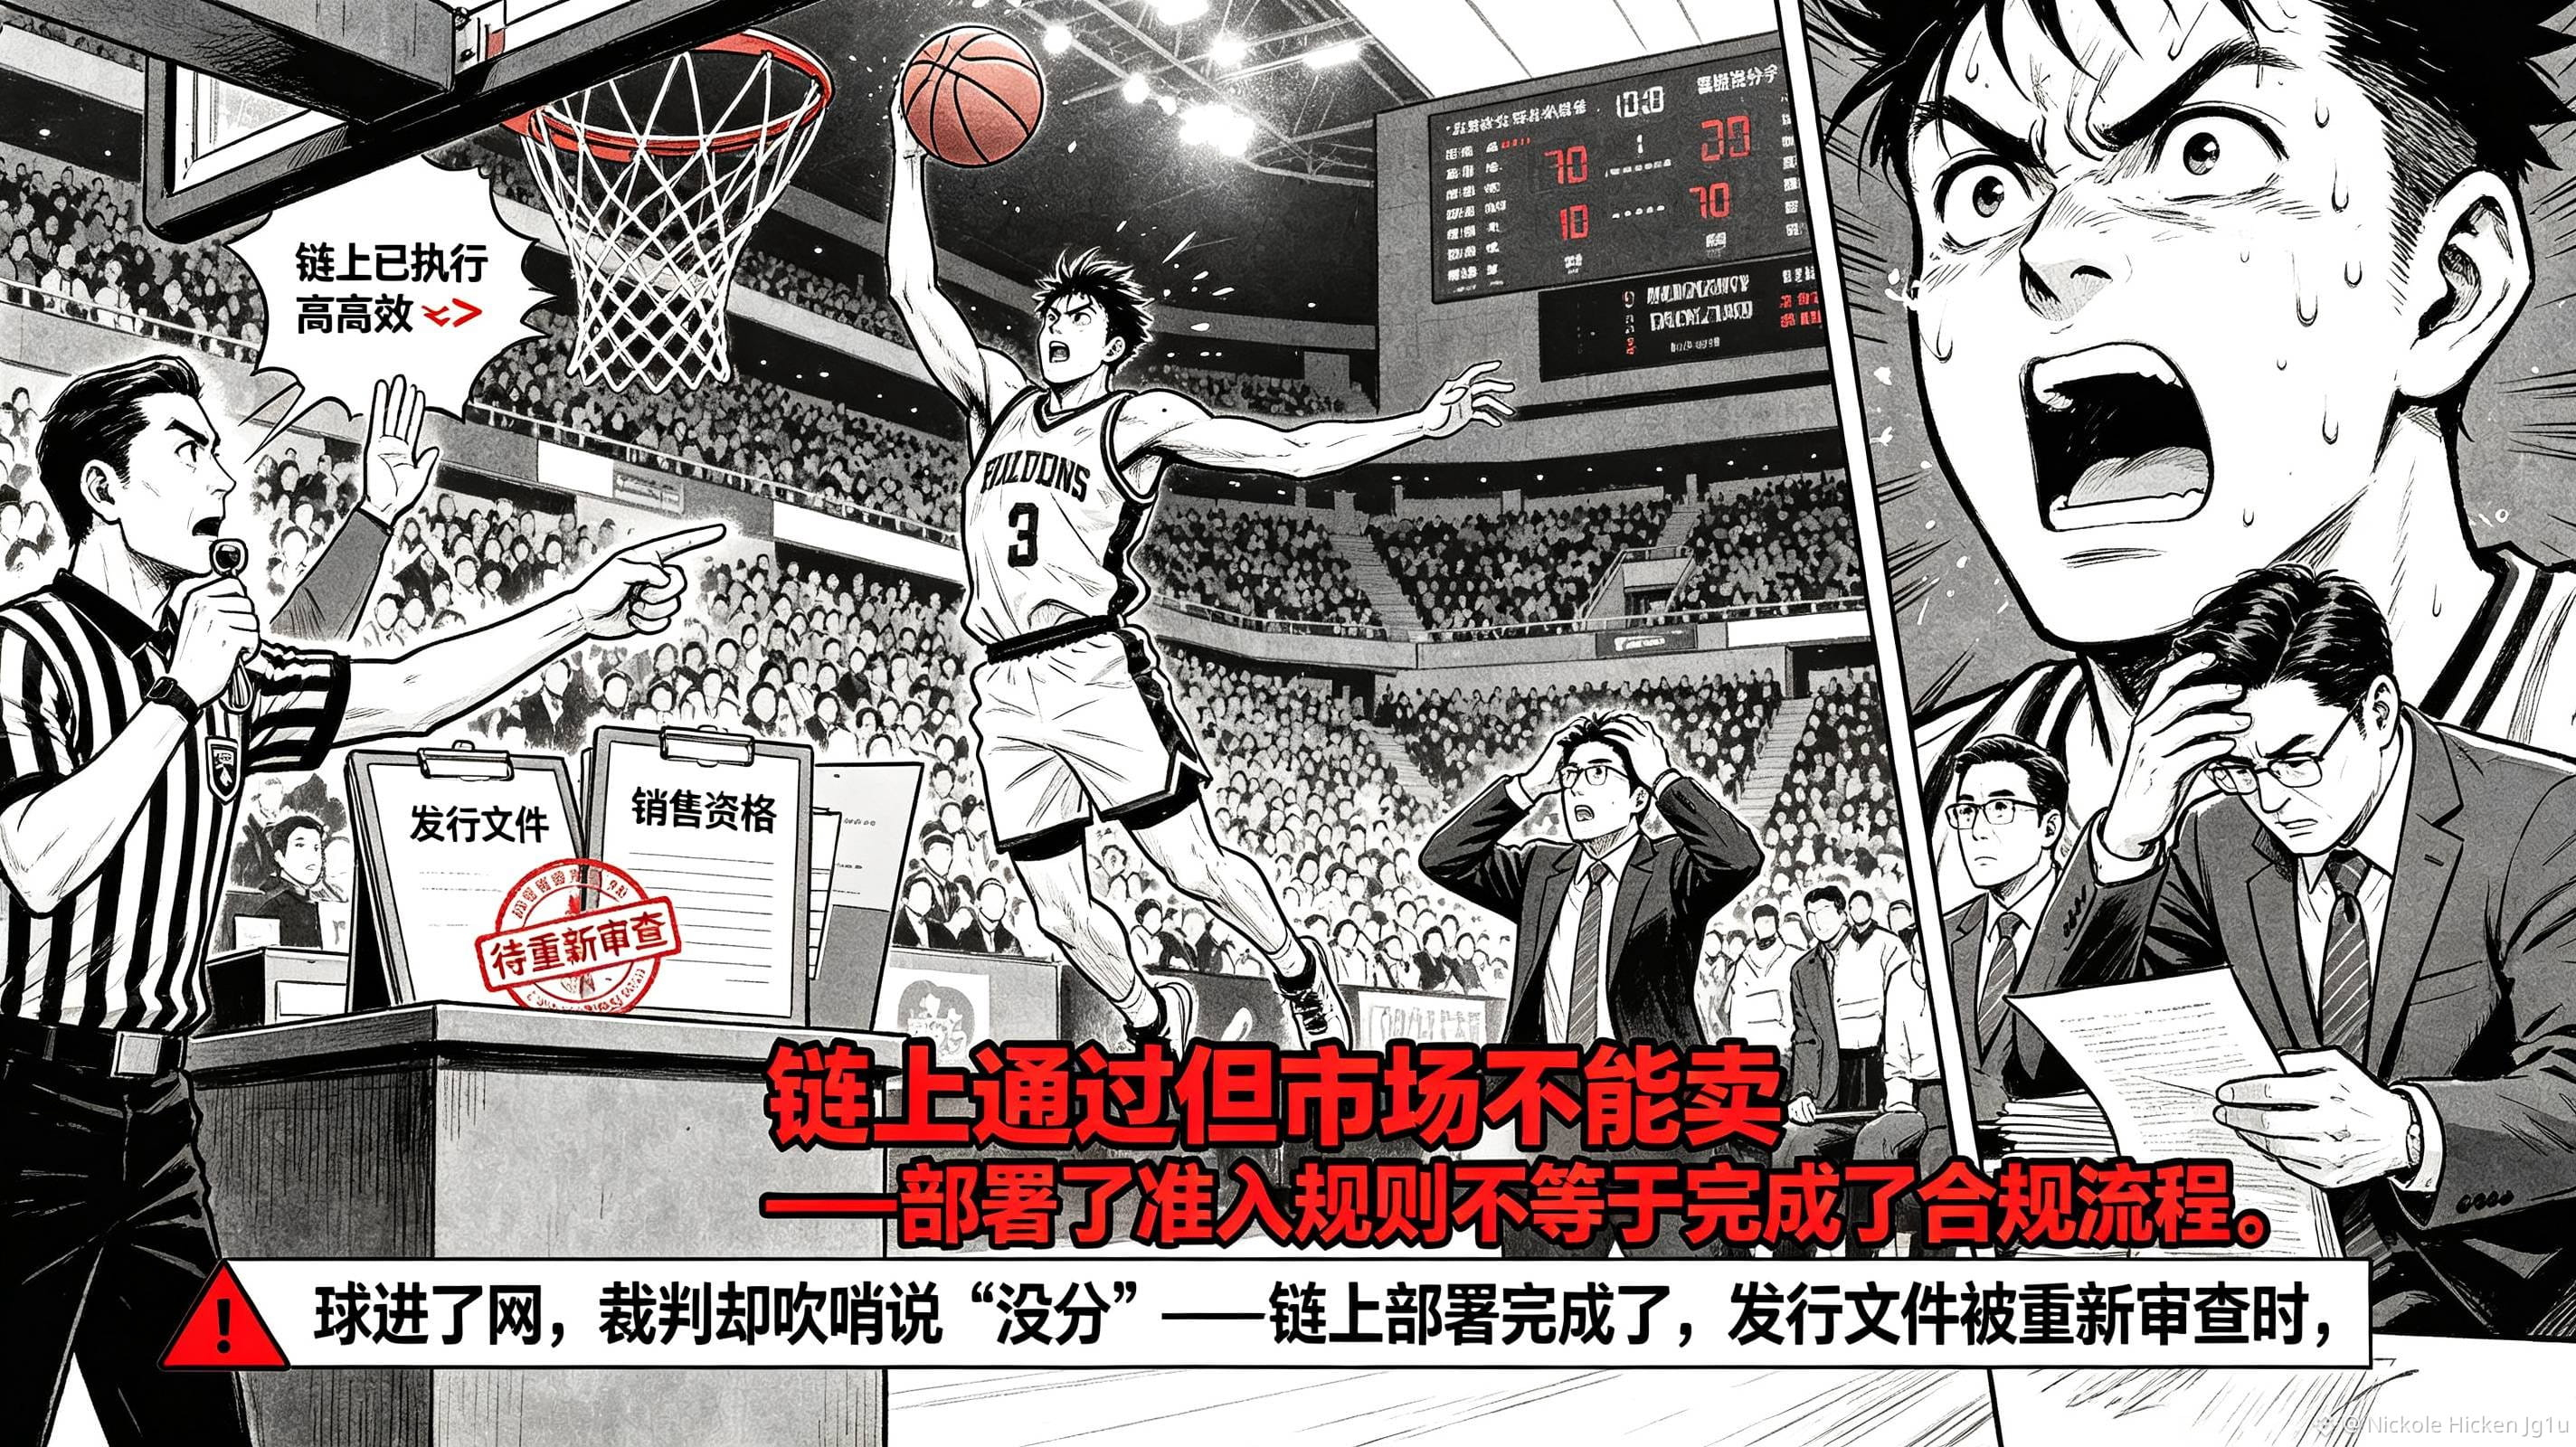
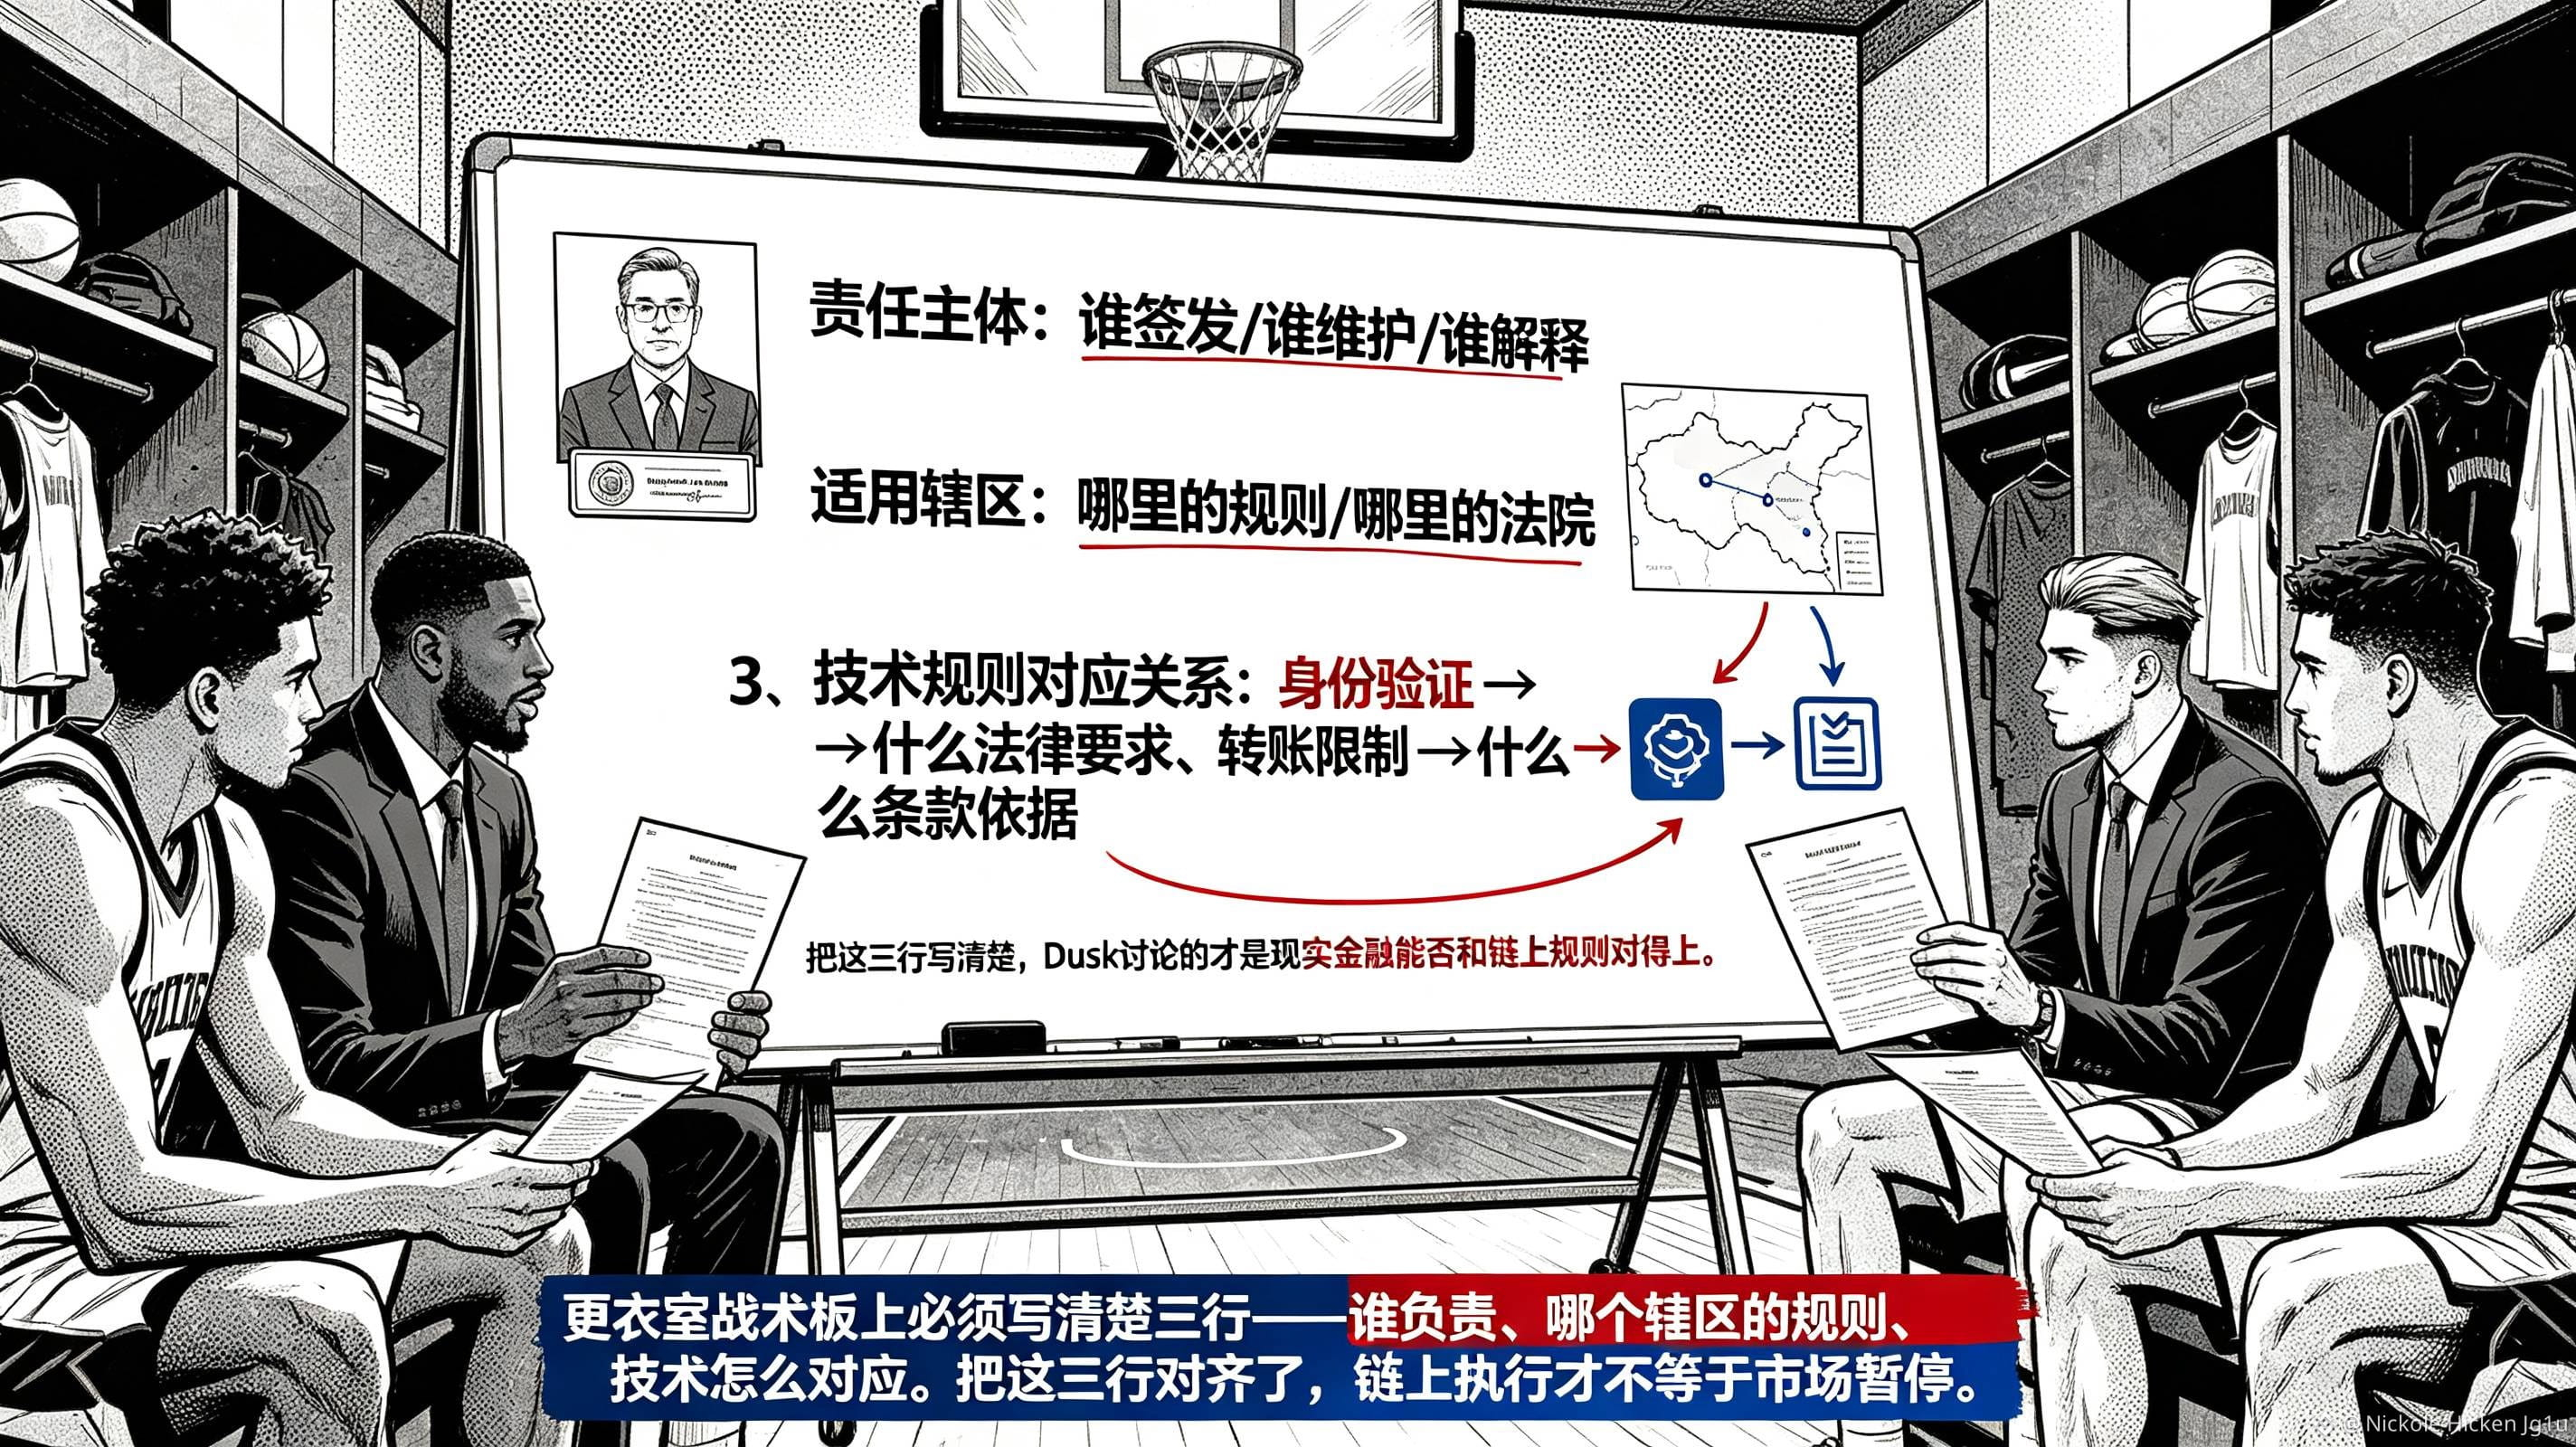
たとえばある組織が、オンボーディングと送金ルールを先にデプロイし、「オンチェーンで実行済み」を稼働の根拠としてしまったとします。ところが後になって、発行書類や販売資格が再審査されて停止するのは、特定の関数ではなく、資産一式の発行と取引です。開発者は仕事が終わったと思っていても、発行体は遅延や再審査、再度の決済(再接続)のためのコストを負担することになります。だから私は@Dusk の「プログラマブル・コンプライアンス」を規制の裏付けとして書くつもりはありません。その魅力は、一部の規制要件を実行可能で検証可能な基盤インフラへと翻訳することにありますが、それは法的責任の署名を代替できないのです。今後は、各資産のワークフローが公開している責任主体が誰なのか、適用管轄がどこなのか、そして技術ルールの対応関係がそれに一致しているかを一つずつ確認します。そうして初めて、$DUSK が議論していることが、現実の金融がオンチェーンのルールと整合しているかどうかに関わる話だと言えるようになるのです。#dusk
たとえばある組織が、オンボーディングと送金ルールを先にデプロイし、「オンチェーンで実行済み」を稼働の根拠としてしまったとします。ところが後になって、発行書類や販売資格が再審査されて停止するのは、特定の関数ではなく、資産一式の発行と取引です。開発者は仕事が終わったと思っていても、発行体は遅延や再審査、再度の決済(再接続)のためのコストを負担することになります。だから私は@Dusk の「プログラマブル・コンプライアンス」を規制の裏付けとして書くつもりはありません。その魅力は、一部の規制要件を実行可能で検証可能な基盤インフラへと翻訳することにありますが、それは法的責任の署名を代替できないのです。今後は、各資産のワークフローが公開している責任主体が誰なのか、適用管轄がどこなのか、そして技術ルールの対応関係がそれに一致しているかを一つずつ確認します。そうして初めて、$DUSK が議論していることが、現実の金融がオンチェーンのルールと整合しているかどうかに関わる話だと言えるようになるのです。#dusk