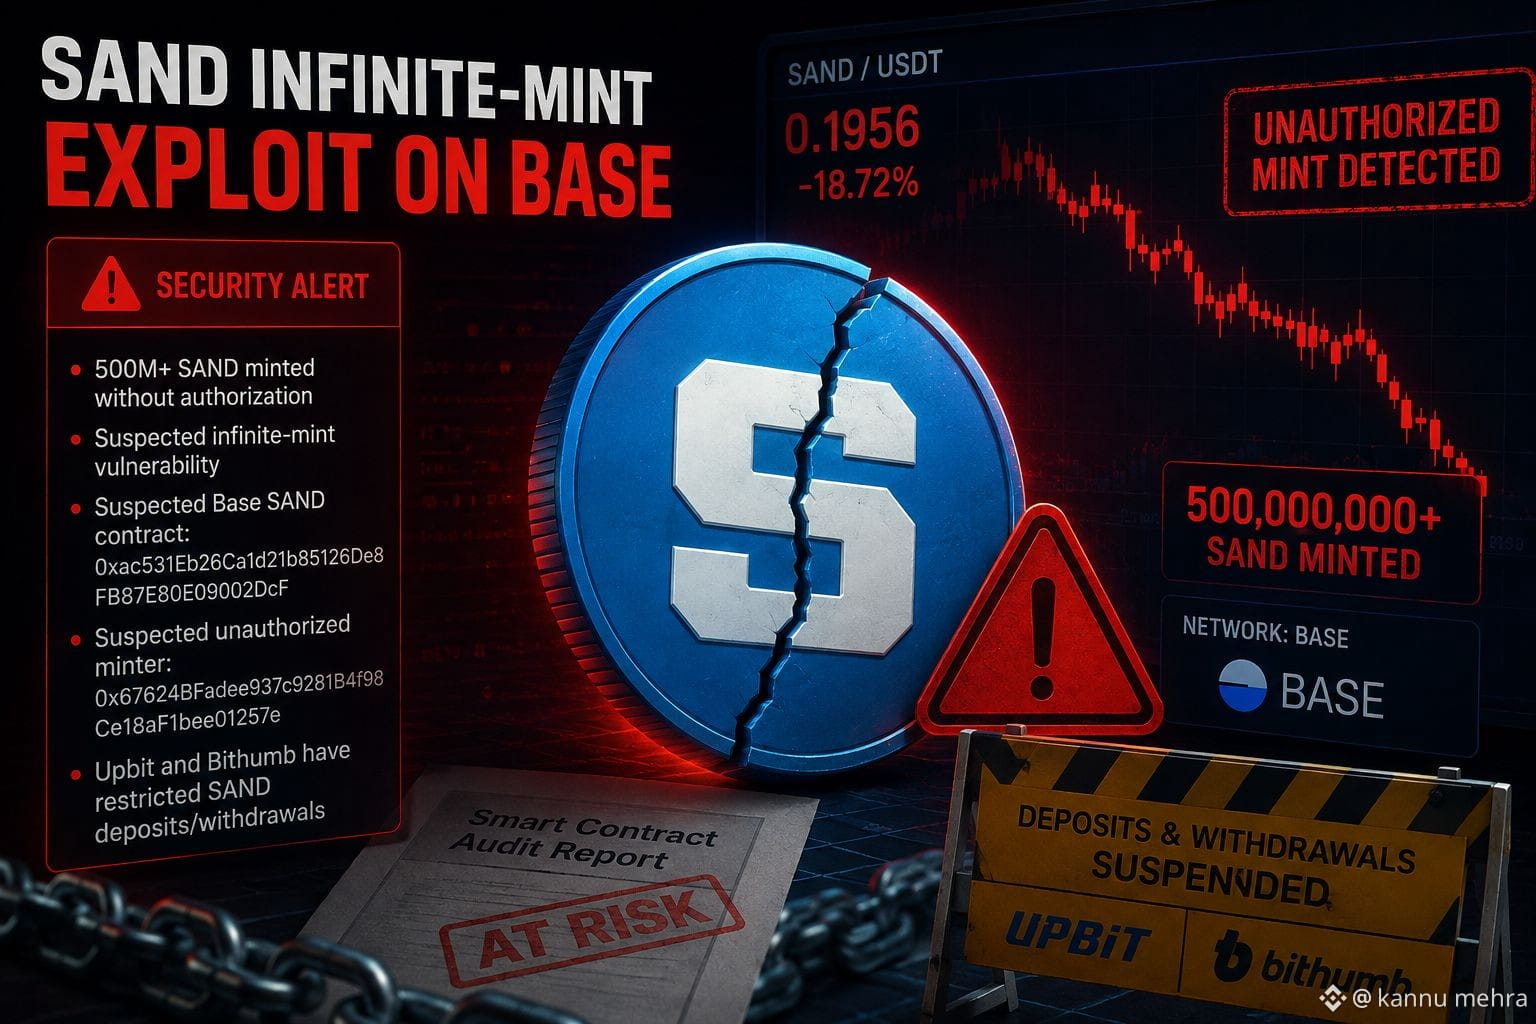
#SandboxSANDSuspectedInfiniteMintFlawOnBase Base上で疑われているSAND無限ミント悪用について言及している場合、これは本日(2026年8月22日)の進行中の重大なセキュリティインシデントのようです。
報道によると、Base上で許可なく500M+ SANDが鋳造(ミント)されたとのことです。(KuCoin)
研究者らは、無限ミントの脆弱性、またはミント権限の侵害が疑われているとしています。(Cryptopolitan)
問題の疑いがあるBaseのSANDコントラクトは0xac531Eb26Ca1d21b85126De8FB87E80E09002DcFで、無断でミントした疑いのある送信者は0x67624BFadee937c9281B4f98Ce18aF1bee01257eです。(Cryptopolitan)
UpbitとBithumbはSANDの入金/出金を制限しており、Upbitはユーザーに対してセキュリティリスクとボラティリティの上昇に注意するよう警告しました。(블록미디어)
私が見つけた報道では、Sandboxはまだこの悪用を公式に確認していなかったため、正確な脆弱性、最終的にミントされた金額、そしてトークンの送付先は不明のままです。(Cryptopolitan)
SANDを保有している場合は、疑わしい攻撃者アドレスとはやり取りせず、見知らぬコントラクトへの承認(approve)もしないでください。さらに「SANDを回収(recover)」または「SANDを変換(convert)」するといった取引に署名する際は、特に注意してください。
必要であれば、Baseの取引を追跡し、疑われている無限ミント悪用が具体的にどのように機能しているかを正確に説明することもできます。
#SANDUSTD