DuskのCitadelドキュメントで午後を過ごし、セレクティブ・ディスクロージャーについて読みました($DUSK )。つまり、どのアイデンティティ情報を自分のウォレットから外に出し、何を隠しておくかを自分で決めるという考え方です。いい売り文句でした。次にエクスプローラーを見てみると、その内容とちょっと違うものが見つかりました。
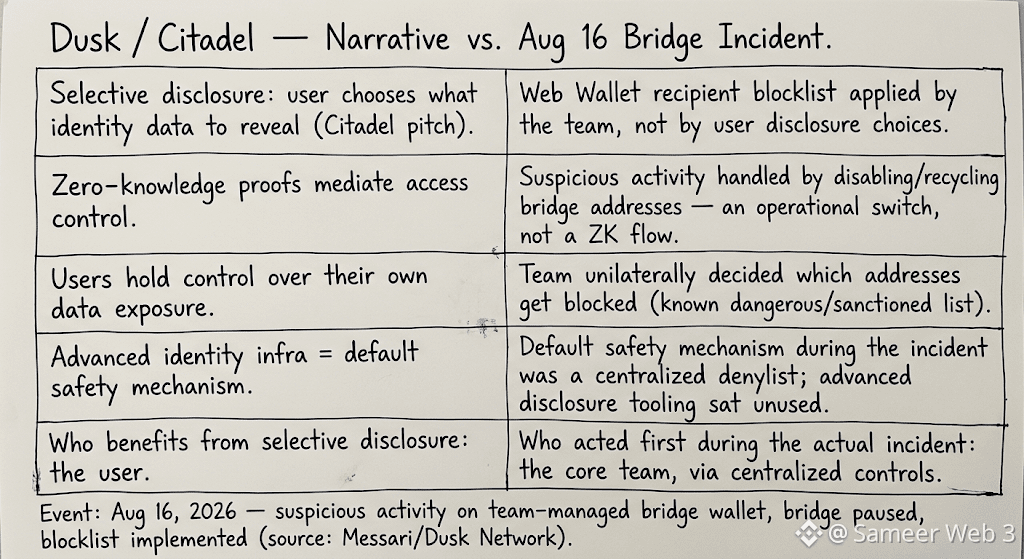
8月16日に、チームがブリッジに紐づいたウォレットで不審な活動があったと警告しました。優雅なオンチェーンの「証明の選別ダンス」みたいな対応ではありませんでした。中心的に投入されるWeb Walletの受取人ブロックリストと、無効化/リサイクルされたブリッジアドレスでした。#dusk @Dusk 迅速に対応してくれたのは事実です。ですが、ブロックされる相手を決めているのはユーザーが個別に開示しているのではなく、チームです。
それが私の頭に残りました。Citadelは「あなたが開示する内容をコントロールできる」と掲げています。実際に起きたインシデントで本当に使われたセーフティネットは、そばで誰かが維持しているdenylist(拒否リスト)だったわけです。先進的な開示ツールはそこにあって使われず、いざというときに実務を担うのは、退屈な中央集権的なスイッチです。
「セレクティブ・ディスクロージャー」が、どれだけ“稼働中のインフラ”なのか、それとも最初の実ユーザーを待つ機能なのか、考え直させられました。とはいえ、今はそれでいいのかもしれません。あるいは、コンプライアンス品質のプライバシーには、早い段階で人のバックストップが必要なのかも。でも……もしブロックリストがインシデント時にあなたを救うものなら、ZKレイヤーは日常的にいったい何から守っているのでしょう?
@Dusk
#dusk
$DUSK
8月16日に、チームがブリッジに紐づいたウォレットで不審な活動があったと警告しました。優雅なオンチェーンの「証明の選別ダンス」みたいな対応ではありませんでした。中心的に投入されるWeb Walletの受取人ブロックリストと、無効化/リサイクルされたブリッジアドレスでした。#dusk @Dusk 迅速に対応してくれたのは事実です。ですが、ブロックされる相手を決めているのはユーザーが個別に開示しているのではなく、チームです。
それが私の頭に残りました。Citadelは「あなたが開示する内容をコントロールできる」と掲げています。実際に起きたインシデントで本当に使われたセーフティネットは、そばで誰かが維持しているdenylist(拒否リスト)だったわけです。先進的な開示ツールはそこにあって使われず、いざというときに実務を担うのは、退屈な中央集権的なスイッチです。
「セレクティブ・ディスクロージャー」が、どれだけ“稼働中のインフラ”なのか、それとも最初の実ユーザーを待つ機能なのか、考え直させられました。とはいえ、今はそれでいいのかもしれません。あるいは、コンプライアンス品質のプライバシーには、早い段階で人のバックストップが必要なのかも。でも……もしブロックリストがインシデント時にあなたを救うものなら、ZKレイヤーは日常的にいったい何から守っているのでしょう?
@Dusk
#dusk
$DUSK