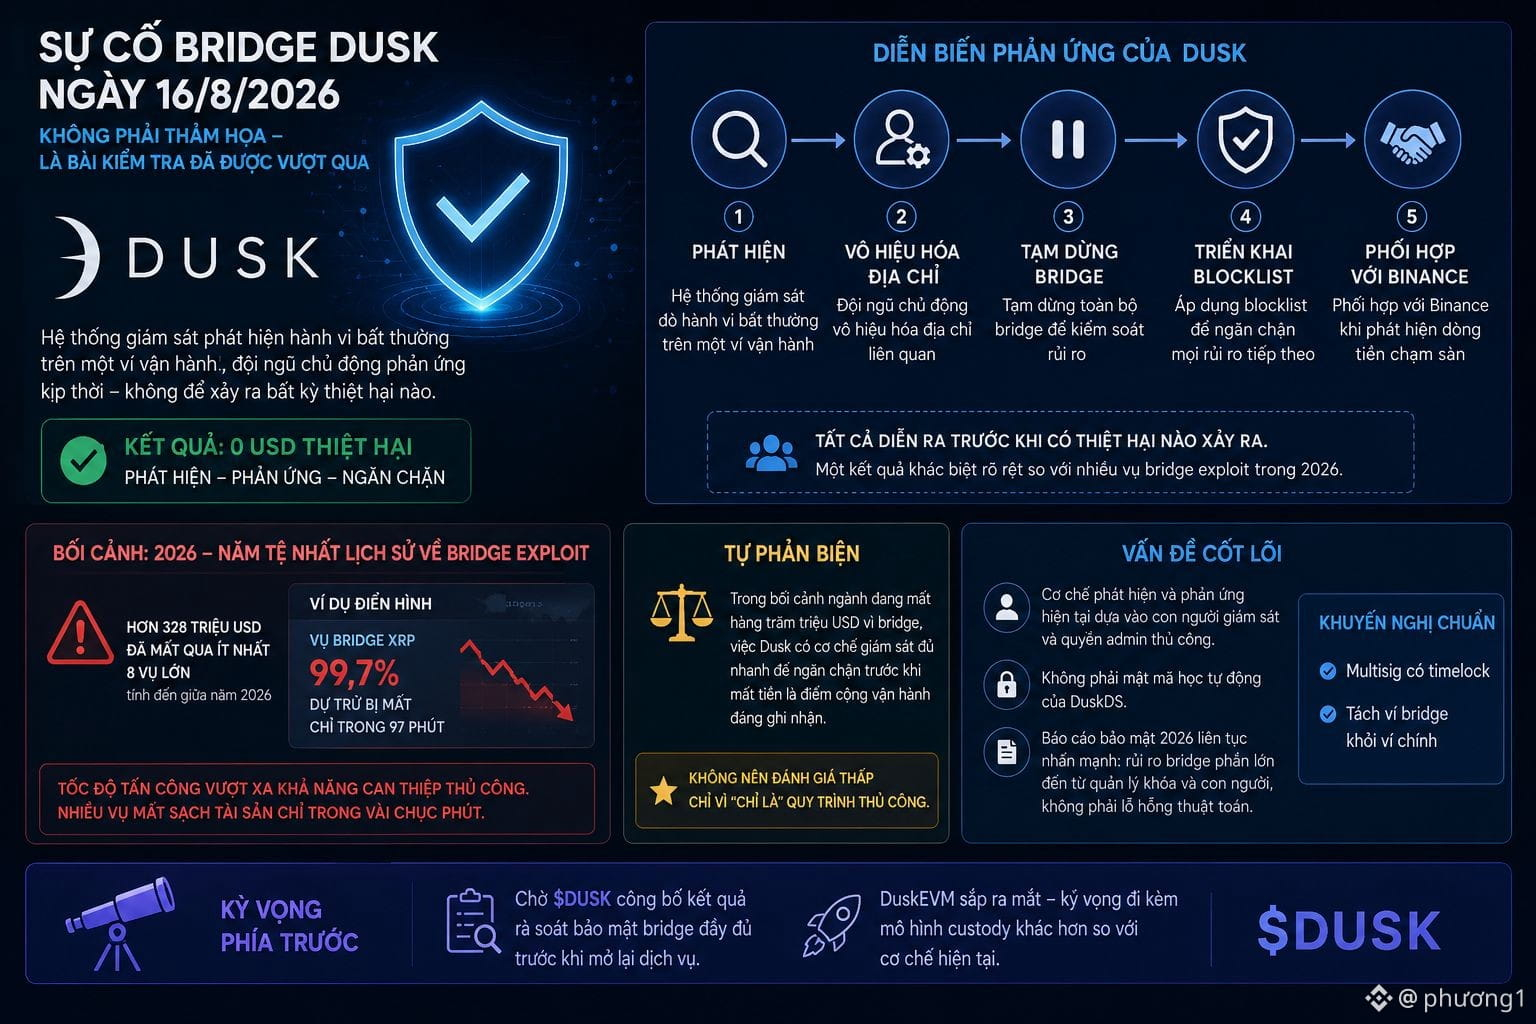
2026年8月16日のブリッジ事故(@Dusk )について、私は見過ごせない点があると感じました。これは孤立した事故ではなく、2026年が歴史上最悪のブリッジ・エクスプロイトの年になる最中に起きています――年初から少なくとも8件の大規模事案で、8月中旬までに約3億2800万米ドルが失われており、その中には、XRPのブリッジがわずか97分で準備金の99.7%を失った事件も含まれます。
その状況を踏まえると、Duskの事故対応はポジティブな方向で際立っています。監視システムが、運用中のウォレット上で異常な挙動を検知し、チームが主体的にアドレスを無効化し、ブリッジを一時停止し、ブロックリストを導入し、送金が取引所の流出先に到達していると判明した際にはBinanceと連携――これらは被害が発生する前にすべて行われました。数十分で資産がすべて失われるような事案では、手動介入が追いつかないほど速度が速いのに対し、そうした差が見て取れます。
ただ、私が立ち止まってしまうのは、依然として同じ問いです。検知と対応の仕組みが、監視担当者と手動の管理者権限に完全に依存している――DuskDSの自動暗号学に基づくわけではない、という点です。これはまさに、2026年のセキュリティ・レポートが繰り返し強調している典型的なパターンです。ブリッジのリスクは、大半が鍵管理と人に起因し、アルゴリズムの脆弱性によるものではない。そして推奨される標準策は、timelock付きのmultisigのような運用上の対策だとされています。
自問自答:業界がブリッジによって数億ドル規模の損失を出している状況では、Duskが「お金を失う前に」止めるのに十分な速さを持つ監視メカニズムを備えていることは、運用面で評価できるプラス要素であり、「ただの」手作業プロセスだからといって過小評価されるべきではないのではないでしょうか。
私は、$DUSK がブリッジの包括的なセキュリティ調査結果を、サービス再開の前に公表するのかどうかを待っています。また、近日登場するDuskEVMが、現在の仕組みとは異なる別のカストディ・モデルを伴うのかも確認したいと思っています。
#dusk $BTC $ETH
その状況を踏まえると、Duskの事故対応はポジティブな方向で際立っています。監視システムが、運用中のウォレット上で異常な挙動を検知し、チームが主体的にアドレスを無効化し、ブリッジを一時停止し、ブロックリストを導入し、送金が取引所の流出先に到達していると判明した際にはBinanceと連携――これらは被害が発生する前にすべて行われました。数十分で資産がすべて失われるような事案では、手動介入が追いつかないほど速度が速いのに対し、そうした差が見て取れます。
ただ、私が立ち止まってしまうのは、依然として同じ問いです。検知と対応の仕組みが、監視担当者と手動の管理者権限に完全に依存している――DuskDSの自動暗号学に基づくわけではない、という点です。これはまさに、2026年のセキュリティ・レポートが繰り返し強調している典型的なパターンです。ブリッジのリスクは、大半が鍵管理と人に起因し、アルゴリズムの脆弱性によるものではない。そして推奨される標準策は、timelock付きのmultisigのような運用上の対策だとされています。
自問自答:業界がブリッジによって数億ドル規模の損失を出している状況では、Duskが「お金を失う前に」止めるのに十分な速さを持つ監視メカニズムを備えていることは、運用面で評価できるプラス要素であり、「ただの」手作業プロセスだからといって過小評価されるべきではないのではないでしょうか。
私は、$DUSK がブリッジの包括的なセキュリティ調査結果を、サービス再開の前に公表するのかどうかを待っています。また、近日登場するDuskEVMが、現在の仕組みとは異なる別のカストディ・モデルを伴うのかも確認したいと思っています。
#dusk $BTC $ETH