投稿
--ブリッシュ

RED ROSE Crypto
·
--
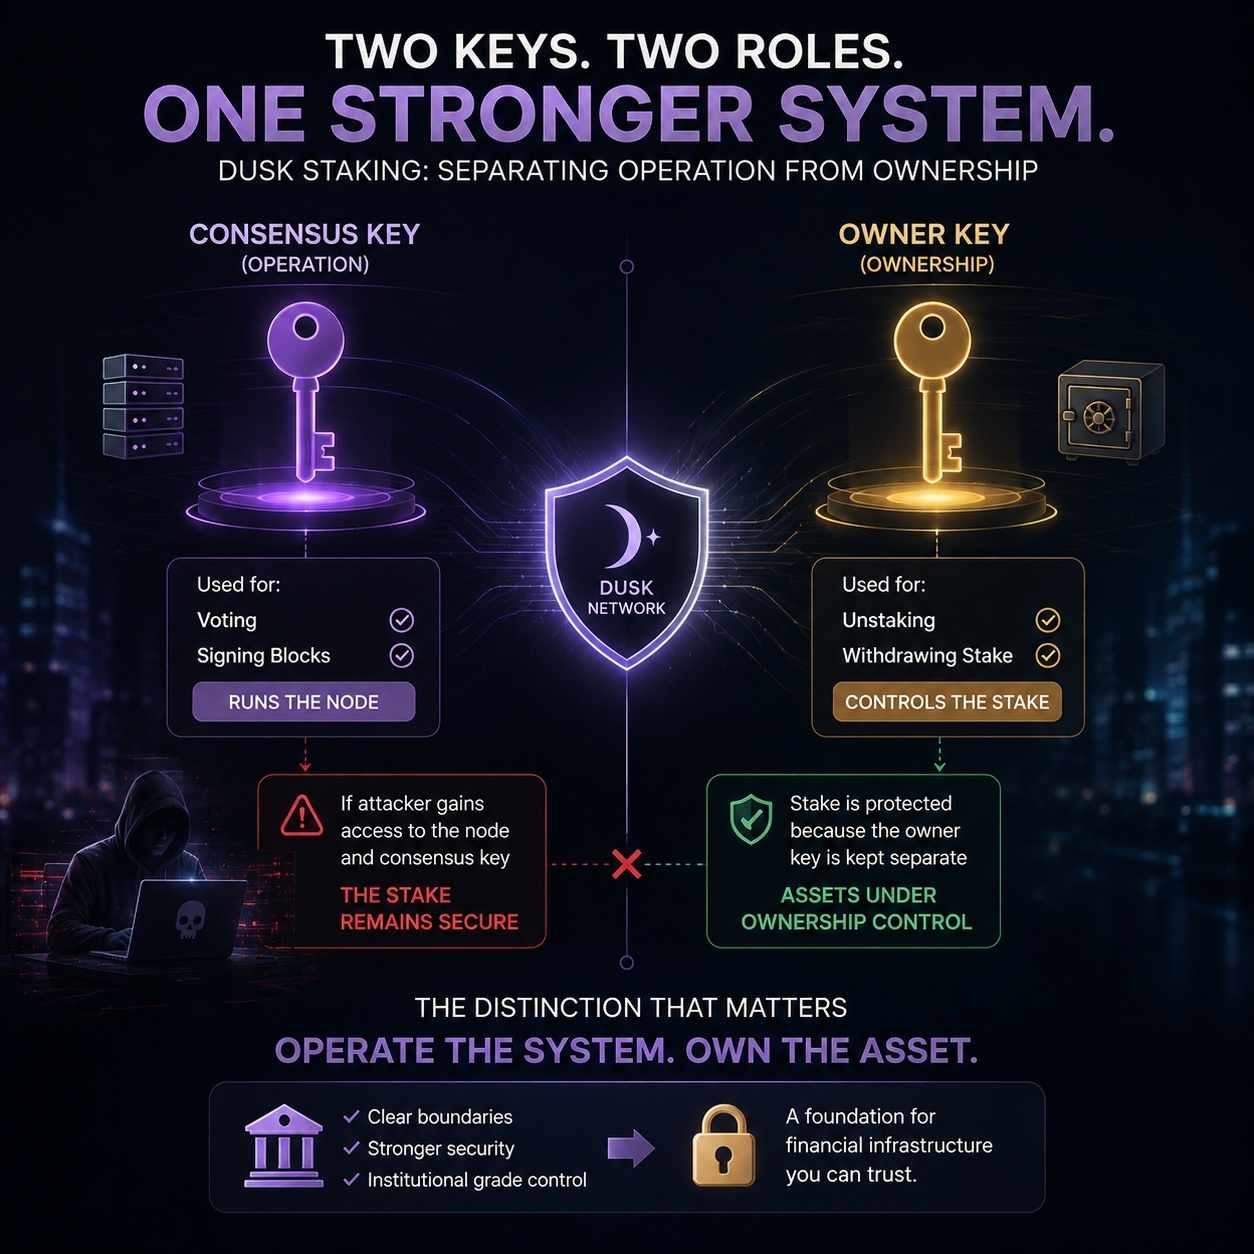
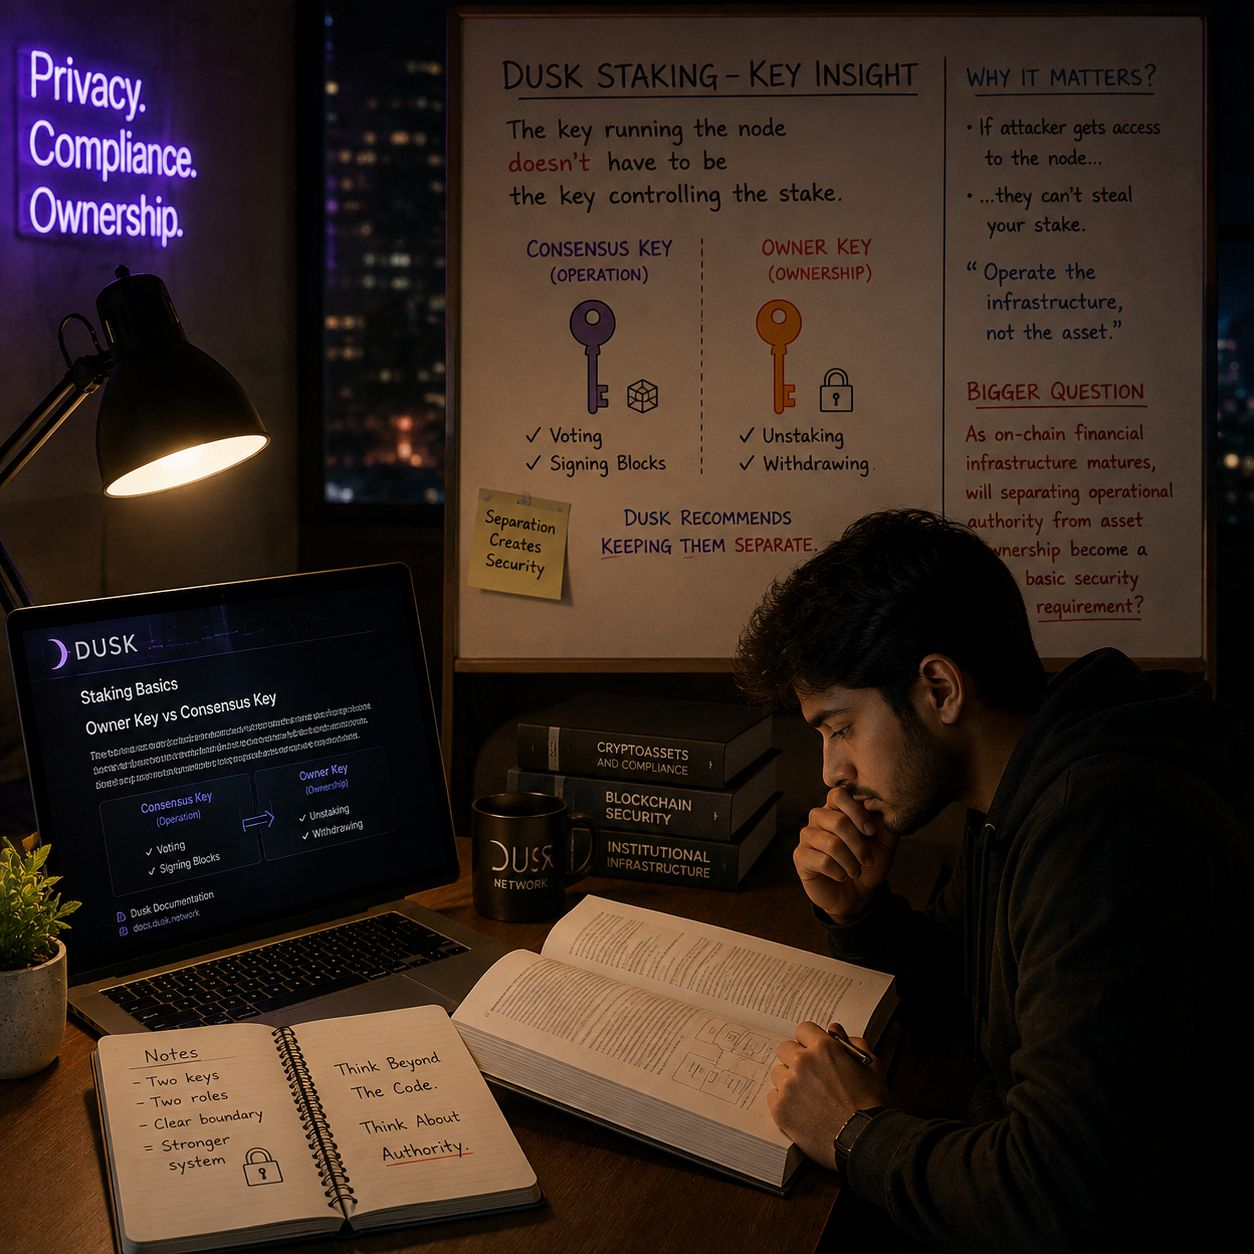
私はダスクのステーキングのセットアップを見ていて、ある小さな点に気づいて立ち止まりました。それは、ノードを動かすための鍵が、ステークを管理する鍵である必要はないということです。
コンセンサスキーは投票やブロックの署名に使われます。一方でオーナーキーは、アンステークや引き出しといったアクションを扱います。ダスクはこれらを分けておくことを推奨しています。
最初は、それを単なる通常の鍵管理だと思っていました。
しかし、考え始めると、それが実際に何を意味するのかが見えてきました。
攻撃者がノードを動かしているマシンにアクセスできたとしても、コンセンサスキーへのアクセスが、その裏にあるステークの支配につながるとは限りません。
それによって、私がこれまであまり考えていなかった区別が生まれました。
インフラを運用することは、資産を支配することとは同じではないのです。
通常のステーキングの仕組みでは、これは小さなセキュリティ向上に聞こえるかもしれません。
ですが、ダスクが最終的に金融インフラの支援を目指しているのだとすれば、この区別はより興味深くなります。機関は、機能するシステムだけでは不十分であり、貴重な資産を誰が運用し、承認し、そして管理できるのかを明確に区切る必要があります。
それ自体で何かを証明するものだとは思いません。
ただ、次のことを考えずにはいられませんでした:
オンチェーンの金融インフラが成熟していく中で、運用上の権限を資産の所有から切り離すことは、基本的なセキュリティ要件になり得るのでしょうか?
@Dusk $DUSK . #dusk
コンセンサスキーは投票やブロックの署名に使われます。一方でオーナーキーは、アンステークや引き出しといったアクションを扱います。ダスクはこれらを分けておくことを推奨しています。
最初は、それを単なる通常の鍵管理だと思っていました。
しかし、考え始めると、それが実際に何を意味するのかが見えてきました。
攻撃者がノードを動かしているマシンにアクセスできたとしても、コンセンサスキーへのアクセスが、その裏にあるステークの支配につながるとは限りません。
それによって、私がこれまであまり考えていなかった区別が生まれました。
インフラを運用することは、資産を支配することとは同じではないのです。
通常のステーキングの仕組みでは、これは小さなセキュリティ向上に聞こえるかもしれません。
ですが、ダスクが最終的に金融インフラの支援を目指しているのだとすれば、この区別はより興味深くなります。機関は、機能するシステムだけでは不十分であり、貴重な資産を誰が運用し、承認し、そして管理できるのかを明確に区切る必要があります。
それ自体で何かを証明するものだとは思いません。
ただ、次のことを考えずにはいられませんでした:
オンチェーンの金融インフラが成熟していく中で、運用上の権限を資産の所有から切り離すことは、基本的なセキュリティ要件になり得るのでしょうか?
@Dusk $DUSK . #dusk