#dusk $DUSK @Dusk
最初は、Citadel 2の採用テストは、ユーザーがプライベートな認証情報を求めているかどうかだと思っていました。@DuskFoundationを詳しく調べてみると、実用面での課題が見えてきました。完全版のJavaScript SDKは、まだ「近日公開」とされています。
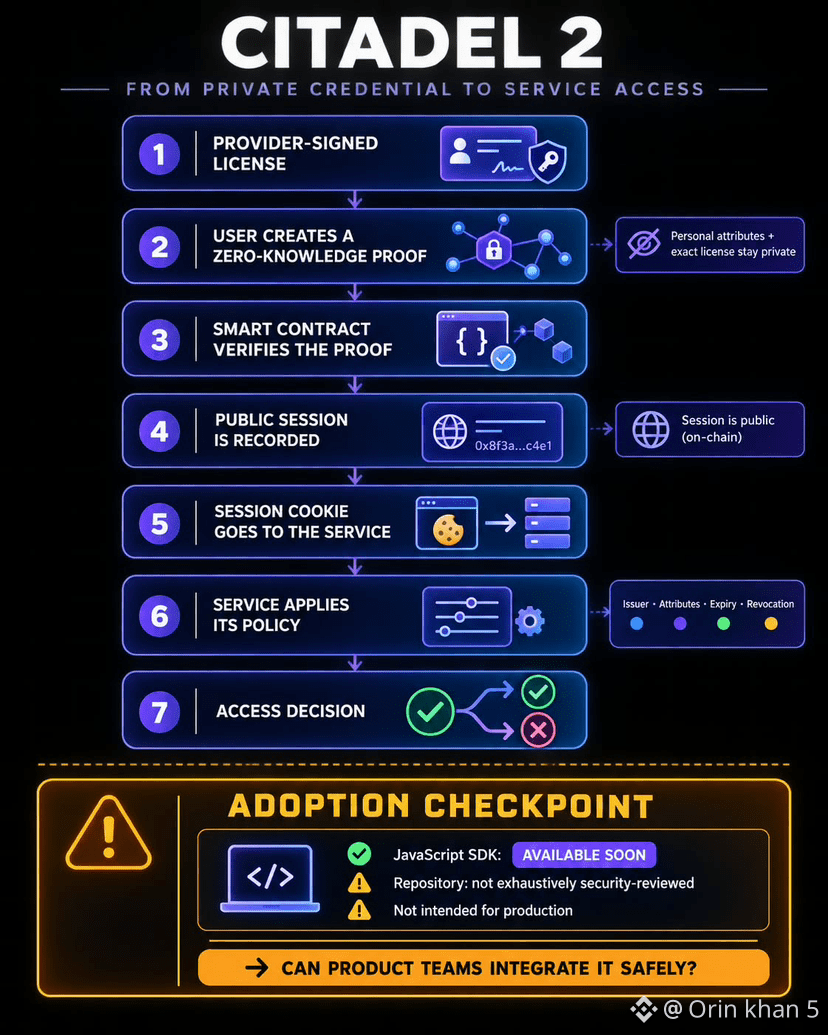
Citadel 2では、個人属性や実際に使ったライセンスの詳細をオンチェーンに載せることなく、登録済みで発行者の署名があるライセンスを保有していると証明できます。コントラクトがゼロ知識証明を検証し、公開セッションを記録します。その後、ユーザーはセッションCookieをサービスに渡します。サービス側は、受け入れる発行者や属性に加え、有効期限や失効のルールを決めます。
このアプローチの良いところは、プライバシーを守りながら、サービス側の管理権限も損なわないことです。ただし、一般的なプロダクトチームが安全に導入できなければ、どれほど優れた暗号技術もあまり意味がありません。現在、Duskのリポジトリには、コードは徹底的なセキュリティレビューを受けておらず、本番環境での利用を意図していないと記載されています。
SDKは利便性だけでなく、この設計が実際の業務フローに導入できるかどうかも試すことになります。
柔軟なポリシー設定と、できるだけ簡単な導入方法のどちらを選びますか?
最初は、Citadel 2の採用テストは、ユーザーがプライベートな認証情報を求めているかどうかだと思っていました。@DuskFoundationを詳しく調べてみると、実用面での課題が見えてきました。完全版のJavaScript SDKは、まだ「近日公開」とされています。
Citadel 2では、個人属性や実際に使ったライセンスの詳細をオンチェーンに載せることなく、登録済みで発行者の署名があるライセンスを保有していると証明できます。コントラクトがゼロ知識証明を検証し、公開セッションを記録します。その後、ユーザーはセッションCookieをサービスに渡します。サービス側は、受け入れる発行者や属性に加え、有効期限や失効のルールを決めます。
このアプローチの良いところは、プライバシーを守りながら、サービス側の管理権限も損なわないことです。ただし、一般的なプロダクトチームが安全に導入できなければ、どれほど優れた暗号技術もあまり意味がありません。現在、Duskのリポジトリには、コードは徹底的なセキュリティレビューを受けておらず、本番環境での利用を意図していないと記載されています。
SDKは利便性だけでなく、この設計が実際の業務フローに導入できるかどうかも試すことになります。
柔軟なポリシー設定と、できるだけ簡単な導入方法のどちらを選びますか?