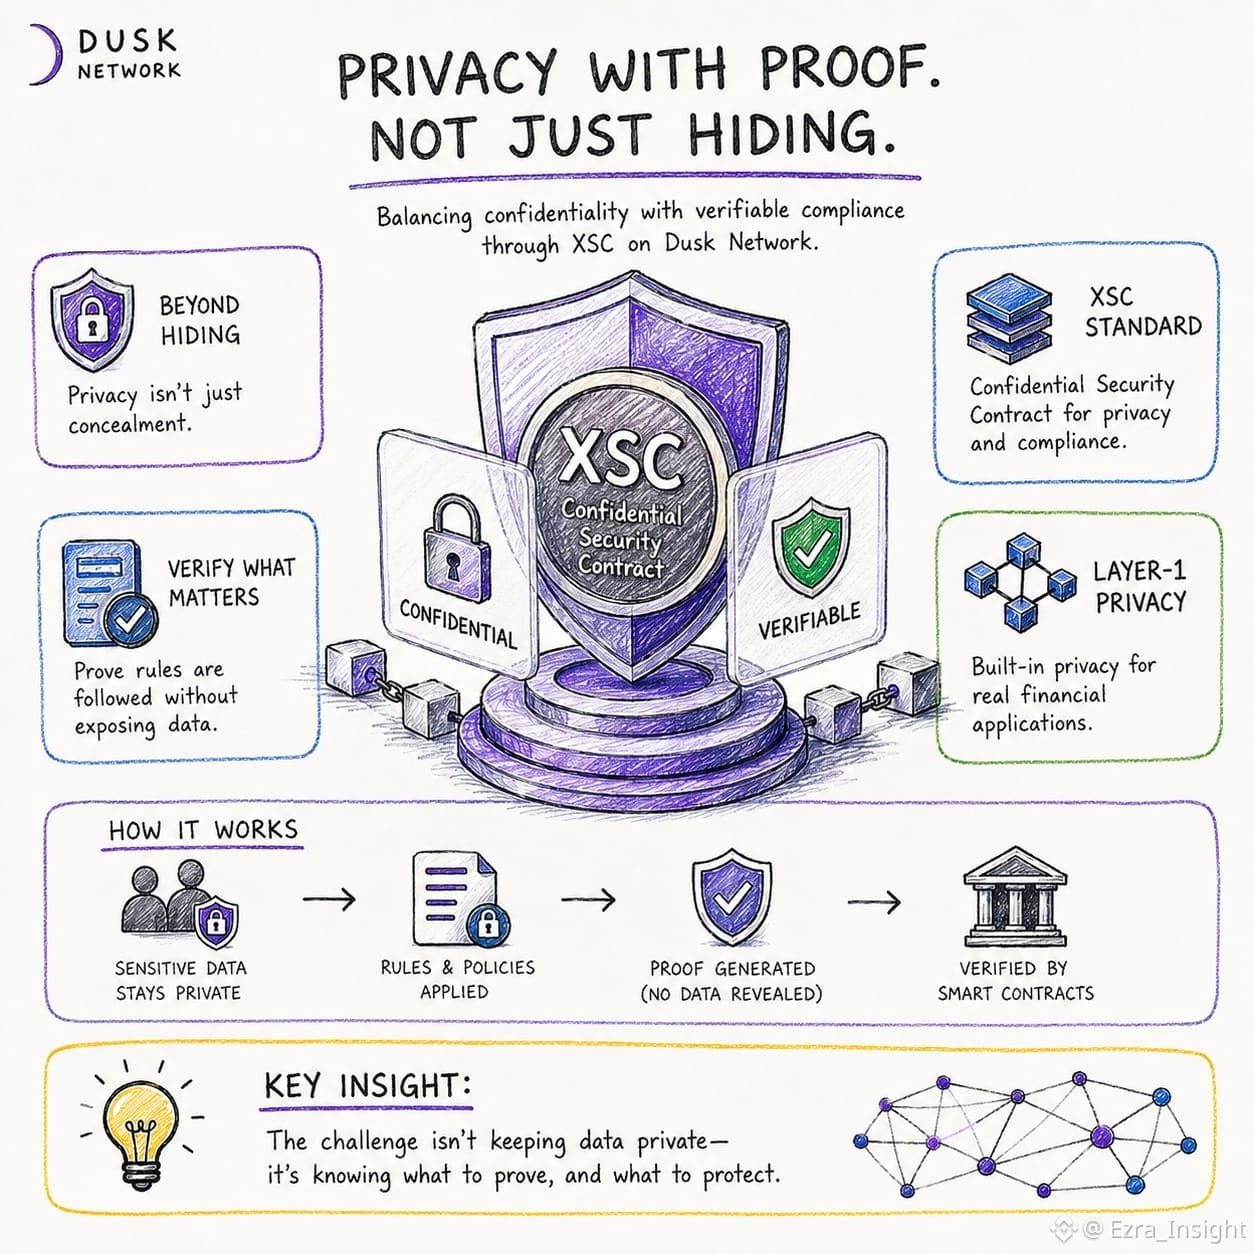
「プライバシー」が単に取引の詳細を隠すことだと、あまりにも簡単に扱われてしまうのではないか、とずっと考えていました。でも金融アプリケーションを見るほど、その考えは不十分に感じてきました。金融では同時に、しばしば逆のことも必要になります。つまり、ある情報は機密として守らなければならない一方で、特定の事実は検証される必要があるのです。そこで私の関心を引いたのがDusk Networkです。機密スマートコントラクトを中心にしたレイヤー1設計と、Confidential Security Contract(XSC)標準は、プライバシーに対してより難しい角度からアプローチしているように見えます。今より面白いのは、データを非公開にできるかどうかではなく、実際にそのプライバシーがどこで止まるべきか、という点です。金融アプリケーションでは、機密情報を保護しつつも、取引がルールに従っていることを証明する必要があるかもしれません。私はその点をまだ自分でも検討中で、とくにワークフローが複雑になる場合はなおさらです。技術としては理論上は明確に聞こえるのですが、実際の金融活動はめったにそんな単純なものではありません。そこで結局、私は1つの問いに立ち返ります。XSCは何を隠すべきで、何を証明しなければならないのか、どうやって決めるのでしょうか?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk