今日、Duskを調べている間ずっと考えていたのは「アイデンティティ」です。
最初の前提は、金融アプリケーションにおけるプライバシーとは主に取引の詳細を隠すことだ、というものでした。ですが、Duskのアーキテクチャを掘り下げるほど、別の問題も同じくらい重要だと気づきました。それは、「誰なのか」をすべてさらさずに、その人が何かを行ってよい立場にあることを証明する、という問題です。
その点で私はCitadelに惹かれました。
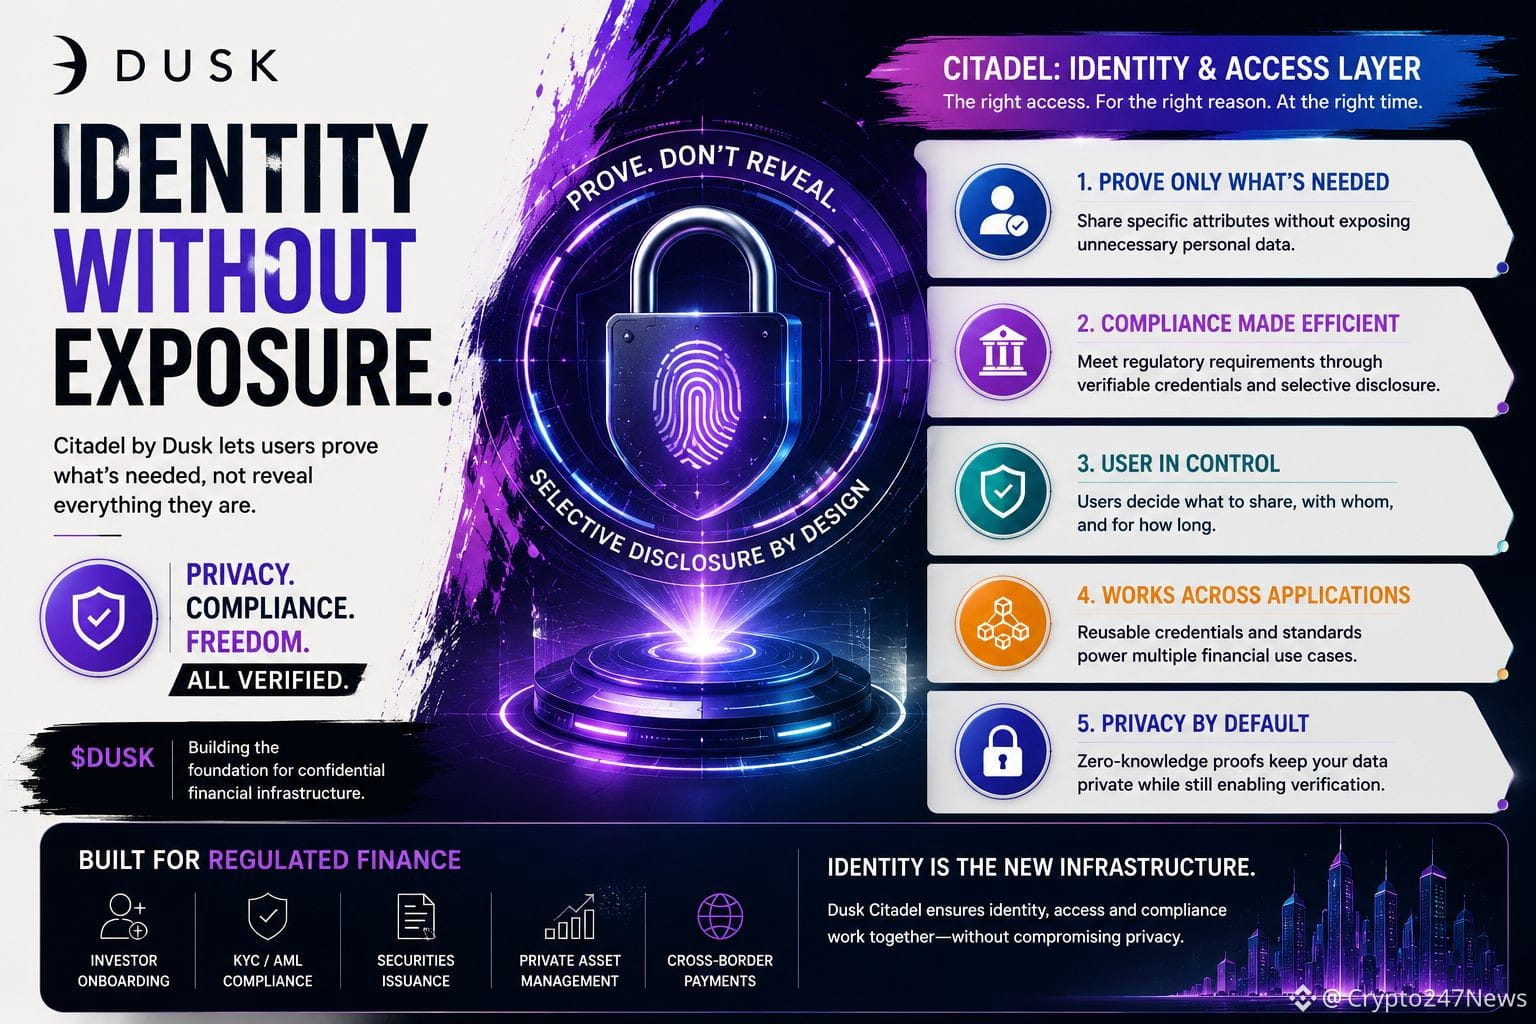
DuskはCitadelを、選択的開示を中心に構築されたアイデンティティ/アクセス層だと説明しています。個人属性をそのままオンチェーンに載せるのではなく、システムは、特定のアプリケーションが必要とする情報をユーザーが証明できる一方で、他の詳細は非公開のままにしておけます。
私は単に「ブロックチェーンのアイデンティティ」と言うだけより、こちらのほうがずっと面白いと思います。
たとえば規制のある金融アプリケーションを考えてみてください。投資家がある要件を満たしていることを知る必要はあるかもしれませんが、その投資家についてのあらゆる個人情報を必ずしも知る必要はありません。
すると、設計上の別の問いが生まれます。コンプライアンスは、必要になったときに「証明される」ものになり得るのではないでしょうか。つまり、個人データを恒久的に公開し続ける必要のあるものではなく。
私はまだ、その実務面を理解しようとしているところです。
どの属性を、アプリケーションが要求できるのかを決めるのは誰でしょう? 資格(クレデンシャル)はどうやって失効・更新されるのでしょう? そして、異なる金融プラットフォームがそれぞれ独自の要件を作っていく中で、選択的開示は一般のユーザーにとってシンプルなままでいられるのでしょうか?
これらの問いが私にとって重要なのは、アイデンティティは、あっという間にプライバシーが失われてしまう金融システムの一部になり得るからです。
Duskのアプローチを通して私が考えるのは、実際の課題は単に取引を機密に保つことではない、という点です。必要以上の情報をユーザーに開示させることなく、アイデンティティ、アクセス、コンプライアンス、プライバシーをうまく共存させられるシステムを作ることが本当の難題なのだ、ということです。
それが、私が次に掘り下げようとしているDuskの部分です。#dusk $DUSK @Dusk