#dusk $DUSK @Dusk
最近、私は別の角度からDuskを見ています。
「Duskのプライバシーはどれほどなのか」から始めるのではなく、そのプライバシー層の下で実際に何が起きるのかに、より関心があります。
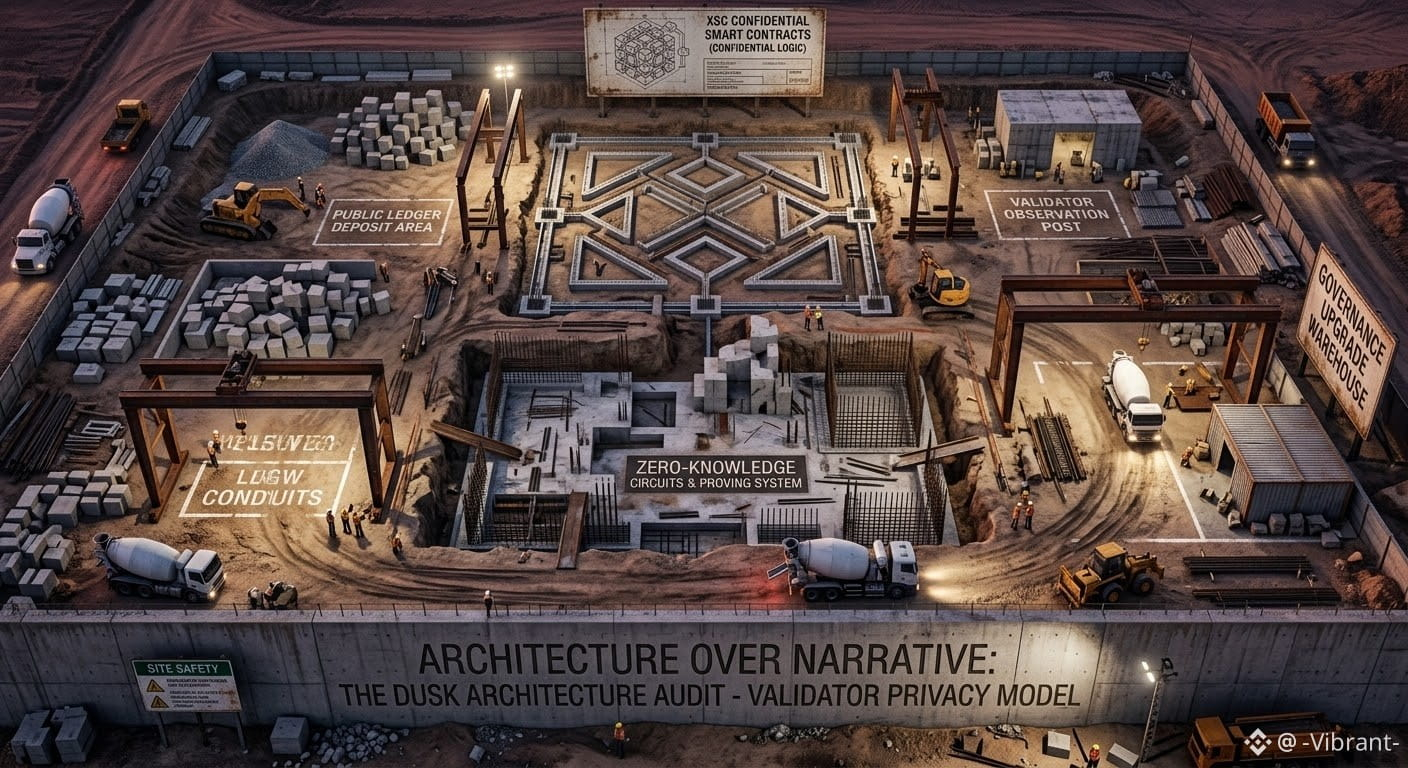
Duskは金融ユースケースを中心に構築されており、XSCによって機密のスマートコントラクトロジックが可能になります。しかし、それはさらに難しい一連の問いを呼び起こします。
→ バリデータは実際に何を観測できるのか?
→ 実行中に何が隠されたままになるのか?
→ どの保証は暗号によって得られ、どれがネットワークの前提や実装に依存するのか?
→ プロトコルが進化する中で、プライバシーの保証はどのように維持されるのか?
統治(ガバナンス)については特に興味があります。規制された金融のために設計されたプロトコルは、アップグレードを単なる機能リリースのようには扱えません。実行・プライバシー・検証に対する変更は、アプリケーションが依拠する信頼モデルに直接影響しうるのです。
だからこそ、答えをすでに持っていると主張するのではなく、まずはアーキテクチャから掘り下げています。
もしセキュリティの観点からDuskをレビューするなら、最初にどの層を監査しますか?
$DUSK #dusk
最近、私は別の角度からDuskを見ています。
「Duskのプライバシーはどれほどなのか」から始めるのではなく、そのプライバシー層の下で実際に何が起きるのかに、より関心があります。
Duskは金融ユースケースを中心に構築されており、XSCによって機密のスマートコントラクトロジックが可能になります。しかし、それはさらに難しい一連の問いを呼び起こします。
→ バリデータは実際に何を観測できるのか?
→ 実行中に何が隠されたままになるのか?
→ どの保証は暗号によって得られ、どれがネットワークの前提や実装に依存するのか?
→ プロトコルが進化する中で、プライバシーの保証はどのように維持されるのか?
統治(ガバナンス)については特に興味があります。規制された金融のために設計されたプロトコルは、アップグレードを単なる機能リリースのようには扱えません。実行・プライバシー・検証に対する変更は、アプリケーションが依拠する信頼モデルに直接影響しうるのです。
だからこそ、答えをすでに持っていると主張するのではなく、まずはアーキテクチャから掘り下げています。
もしセキュリティの観点からDuskをレビューするなら、最初にどの層を監査しますか?
$DUSK #dusk