DUSKのプライバシーモデルをDUSKのプライバシーモデルとブリッジの応答をより深く精査するのにより多くの時間を費やしました。暗号技術よりも、そのブリッジの応答のほうが私の見方を大きく変えました。
明白な主張は「機密取引」です。しかし、それは面白い部分ではありません。重要なのは、何かがうまくいかなかった場合に何が起きるかです。
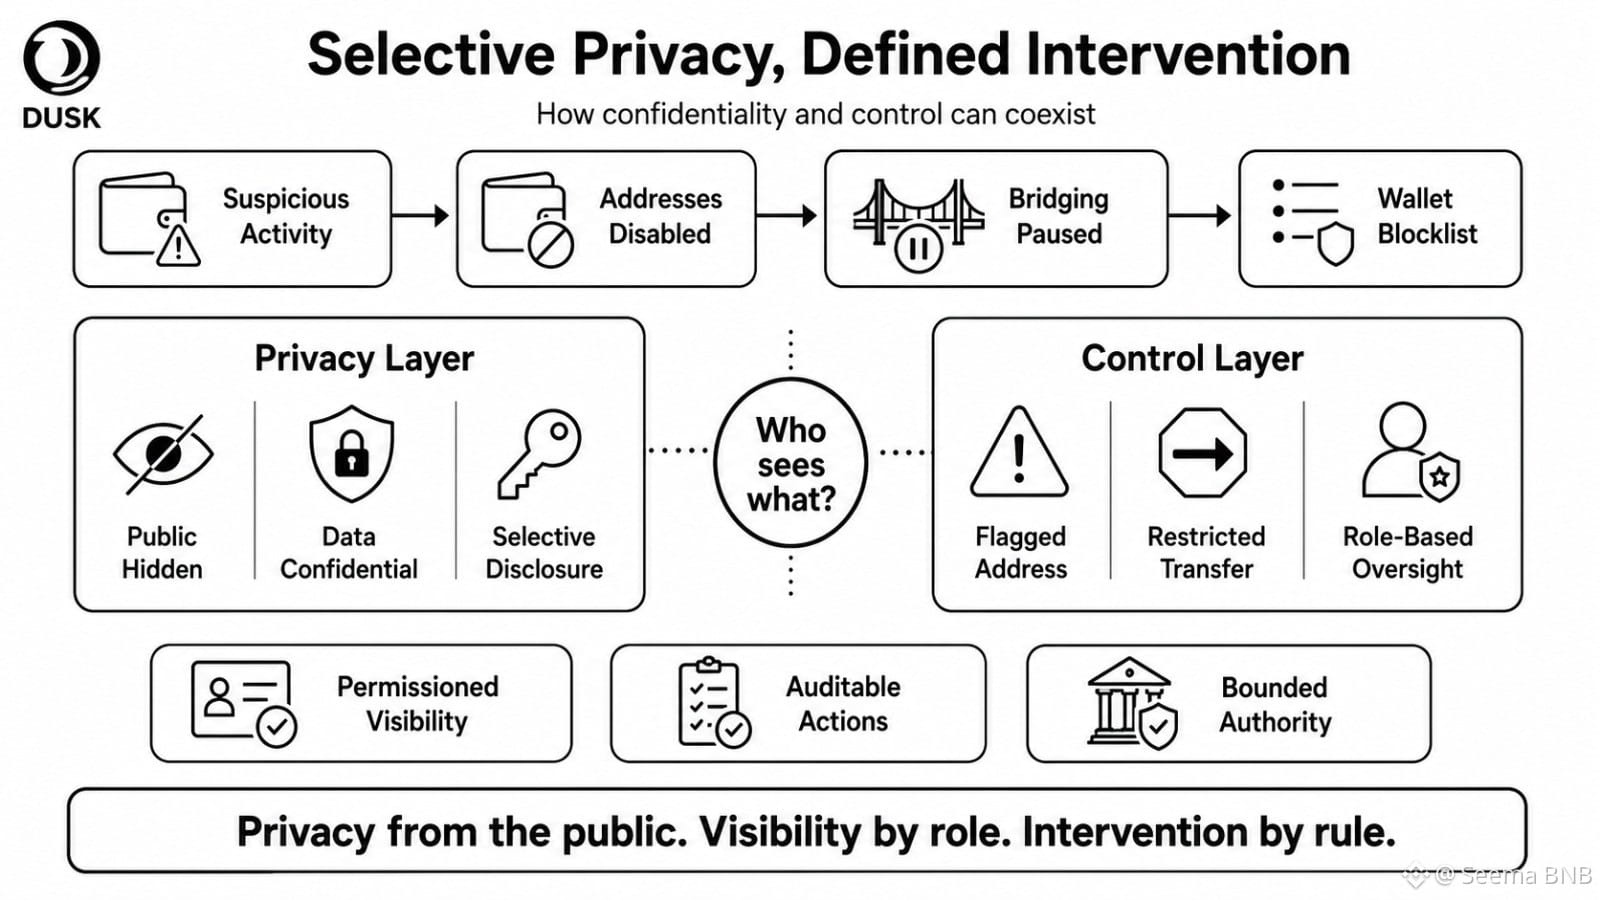
不審なウォレット活動が検出され、ブリッジ・アドレスが無効化され、ブリッジは停止され、Web Walletのブロックリストが導入されました。これは、それ自体でDUSKのプライバシーが弱まることを意味しません。ですが、実際の設計上の問いを露わにします。プライバシーは「誰から」のものなのか、そして「誰のため」のコントロールなのか。
規制された金融では、絶対的な無名性はむしろ弱いモデルになり得ます。機関は一般の人々からの機密性を必要としますが、監査人、取引所(ベニュー)、または監督当局は、なお定義された可視性を必要とするかもしれません。デフォルトでのプライバシー、許可による可視性——それは現実的に聞こえます。
しかし「許可」が、統治上の圧力を生み始める領域です。
1つの許可された当事者が、プライベートなワークフローの80%を見られるとしたら、それは運用上どれほどプライベートでしょうか。フラグ付けされたアドレスを制限できるなら、そのフラグを誰が決め、どれくらい迅速に、そしてどのような異議申し立てが存在するのか?
選択的開示が狭く保たれ、監査可能で、役割に紐づいている限り、DUSKは成功するかもしれません。
私は、DUSKが今データを隠せるかどうかにはあまり関心がありません。静かに介入権限を中央集権化することなく、可視性を制御できるのかを知りたいのです。
#dusk $DUSK @Dusk
明白な主張は「機密取引」です。しかし、それは面白い部分ではありません。重要なのは、何かがうまくいかなかった場合に何が起きるかです。
不審なウォレット活動が検出され、ブリッジ・アドレスが無効化され、ブリッジは停止され、Web Walletのブロックリストが導入されました。これは、それ自体でDUSKのプライバシーが弱まることを意味しません。ですが、実際の設計上の問いを露わにします。プライバシーは「誰から」のものなのか、そして「誰のため」のコントロールなのか。
規制された金融では、絶対的な無名性はむしろ弱いモデルになり得ます。機関は一般の人々からの機密性を必要としますが、監査人、取引所(ベニュー)、または監督当局は、なお定義された可視性を必要とするかもしれません。デフォルトでのプライバシー、許可による可視性——それは現実的に聞こえます。
しかし「許可」が、統治上の圧力を生み始める領域です。
1つの許可された当事者が、プライベートなワークフローの80%を見られるとしたら、それは運用上どれほどプライベートでしょうか。フラグ付けされたアドレスを制限できるなら、そのフラグを誰が決め、どれくらい迅速に、そしてどのような異議申し立てが存在するのか?
選択的開示が狭く保たれ、監査可能で、役割に紐づいている限り、DUSKは成功するかもしれません。
私は、DUSKが今データを隠せるかどうかにはあまり関心がありません。静かに介入権限を中央集権化することなく、可視性を制御できるのかを知りたいのです。
#dusk $DUSK @Dusk