橋のハックが意味するのは、誰かがコードのバグや暗号技術の欠陥を見つけたのだとか、セキュリティ監査が見落とした何かだと思い込んでいました。ところが、Dusk自身が1月のブリッジ事故について行ったポストモーテム(事後分析)は、それとは別の話をしています。
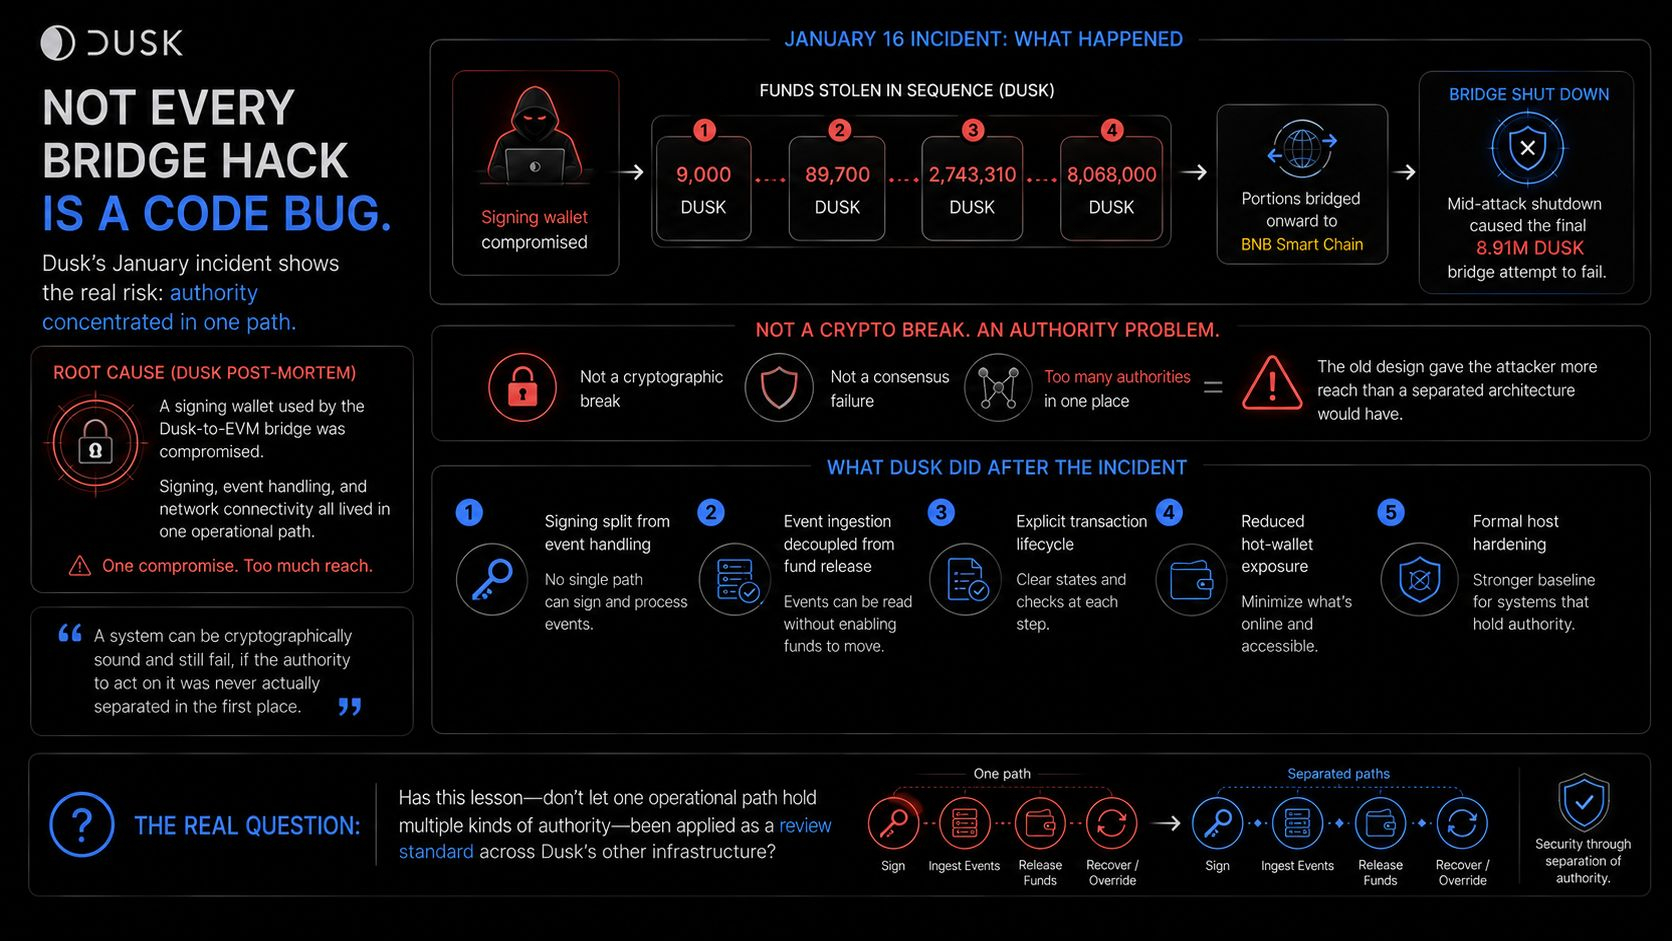
1月16日、攻撃者がDusk-to-EVMブリッジで使われていた署名ウォレットを侵害し、資金をまずDusk上で直接移動させ、その一部をさらにBNB Smart Chainへとルーティングしました。Duskは攻撃の途中でブリッジを停止しました。これが原因となって、最後に約890万DUSKの送金試行が失敗に至りました。
これはコンセンサスの失敗でもなければ、プロトコルの悪用(エクスプロイト)でもありません。Duskは直接原因は鍵の侵害だったと述べており、旧来の設計では、署名ウォレット、イベント処理、ネットワーク接続がすべて同一の経路の中で機能していました。弱点は脆弱な暗号ではなく、運用上の権限が集中していたことにありました。
その後の再設計は、ポストモーテムの中に埋め込まれた次の1文に集約されます。"ingestion is no longer equivalent to spending."(取り込みは、もはや支払いと同等ではない。)つまり、イベントが起きたことを確認し、それに基づいて資金を解放する権限があることは、以前は同じ手順でした。ですが今は違います。イベントの取り込みはチェックポイント付きでジョブとしてキューに積まれ、資金を実際に動かすのは、それとは別の明示的なプロセスです。
"A protocol can work as designed while the operational layer around it gives one compromised path too much authority."
本当に私が見たいのは、再設計されたブリッジが、ポストモーテムで説明されている通り「イベント取り込み」と「資金解放」を実際の運用でも別々の経路に保っている、という確認です。単に、新アーキテクチャの説明に書かれているだけではなく。
#dusk $DUSK @Dusk
1月16日、攻撃者がDusk-to-EVMブリッジで使われていた署名ウォレットを侵害し、資金をまずDusk上で直接移動させ、その一部をさらにBNB Smart Chainへとルーティングしました。Duskは攻撃の途中でブリッジを停止しました。これが原因となって、最後に約890万DUSKの送金試行が失敗に至りました。
これはコンセンサスの失敗でもなければ、プロトコルの悪用(エクスプロイト)でもありません。Duskは直接原因は鍵の侵害だったと述べており、旧来の設計では、署名ウォレット、イベント処理、ネットワーク接続がすべて同一の経路の中で機能していました。弱点は脆弱な暗号ではなく、運用上の権限が集中していたことにありました。
その後の再設計は、ポストモーテムの中に埋め込まれた次の1文に集約されます。"ingestion is no longer equivalent to spending."(取り込みは、もはや支払いと同等ではない。)つまり、イベントが起きたことを確認し、それに基づいて資金を解放する権限があることは、以前は同じ手順でした。ですが今は違います。イベントの取り込みはチェックポイント付きでジョブとしてキューに積まれ、資金を実際に動かすのは、それとは別の明示的なプロセスです。
"A protocol can work as designed while the operational layer around it gives one compromised path too much authority."
本当に私が見たいのは、再設計されたブリッジが、ポストモーテムで説明されている通り「イベント取り込み」と「資金解放」を実際の運用でも別々の経路に保っている、という確認です。単に、新アーキテクチャの説明に書かれているだけではなく。
#dusk $DUSK @Dusk