#dusk $DUSK @Dusk
夕暮れのプライバシー面を探るために調べてみたのですが、読み進めるほど、もっと分かりやすくない形での連携に行き着いていきました。
シタデルのID認証情報とスマートコントラクトは、通常それぞれ別々の部品として語られます。そう分けて捉えるのは、あまり筋が通らないと思っています…
面白いのは、それらが相互作用したときに何が起こるかです。
規制されたプライバシーの何かをスマートコントラクトが表すとしても、それだけでは運用上の問題は解決しません。誰が、どの情報に基づいて、そしてその情報がどの条件のもとで開示され得るのか——それを確立する必要があります。
そこで、私にとってシタデルがより興味深くなります。
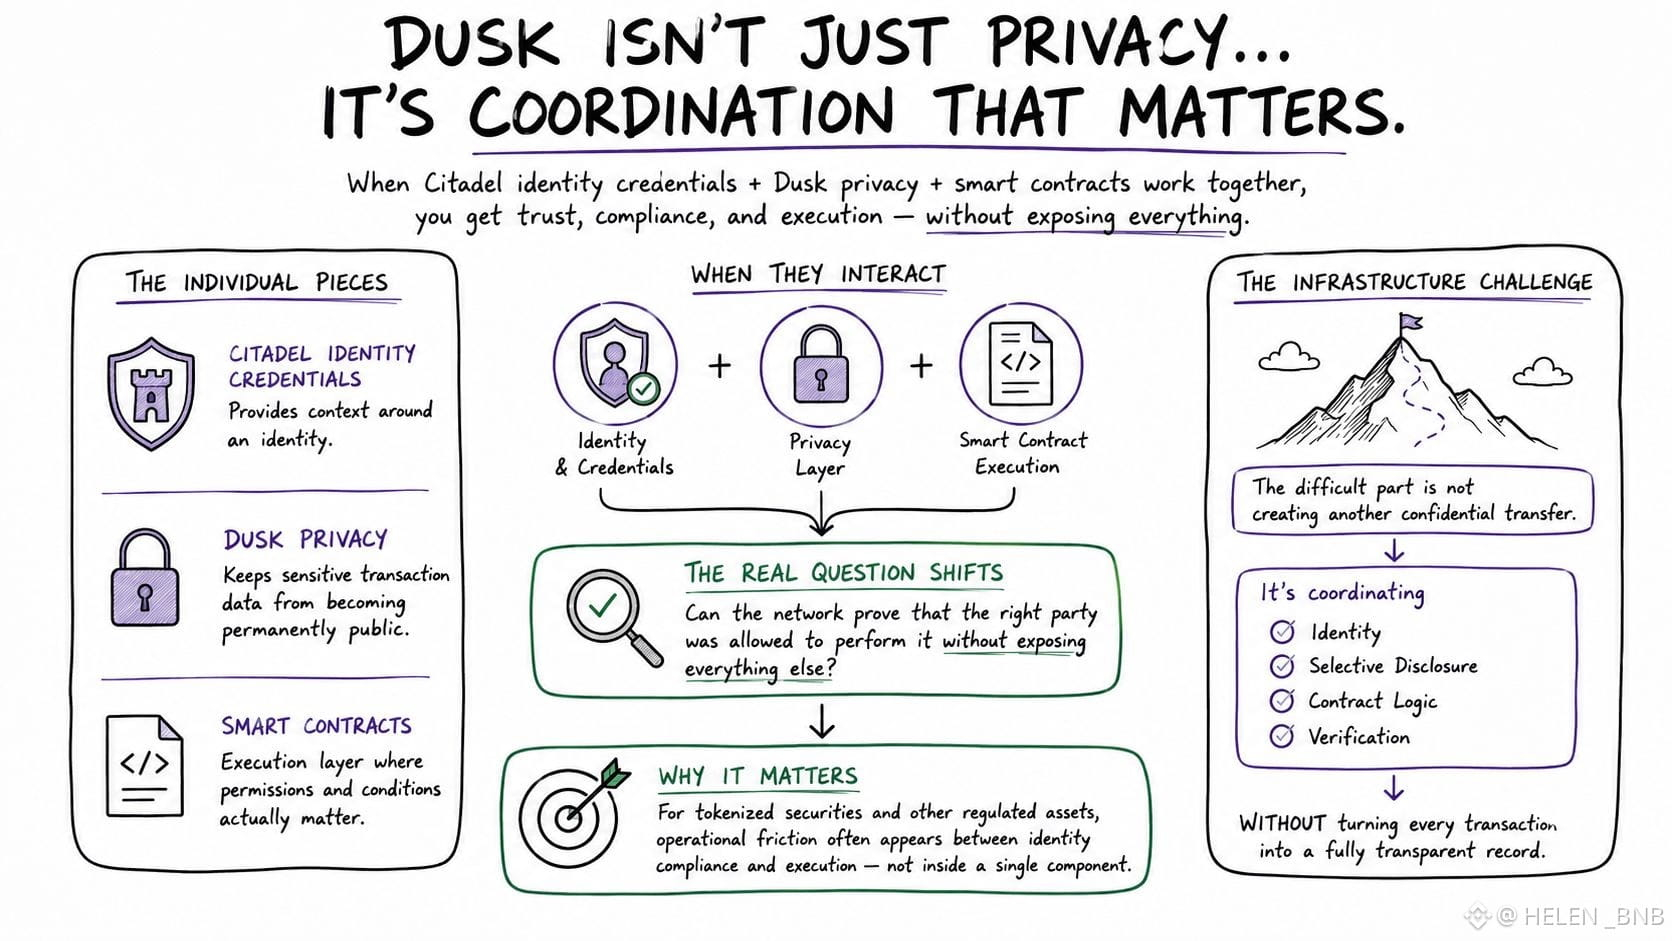
認証情報のレイヤーはアイデンティティの周辺文脈を提供し、夕暮れのプライバシー・アーキテクチャは機微な取引データが永続的に公開されることを防ぎます。するとスマートコントラクトは、そうした権限や条件が実際に意味を持つ“実行レイヤー”になります。
私が気づいたのは、それによって信頼の問いが変わることです…
「夕暮れはこの取引を隠せるのか?」だけを問うのではなく、「ネットワークは、他のすべてをさらけ出すことなく、適切な当事者がそれを行う権限を持っていたことを証明できるのか?」に関心が移ります。
この違いは、トークン化された有価証券やその他の規制対象資産では重要です。というのも、運用上の摩擦は、単一コンポーネントの中ではなく、アイデンティティのコンプライアンスと実行の間に生じやすいからです。
また、それによってこのアーキテクチャが、単なるプライバシーのチェーンよりも意図的に感じられる理由も説明できます。
難しいのは、別の機密移転を作ることではありません。
すべての取引を完全に透明な記録に変えることなく、アイデンティティの選択的開示のコントラクト・ロジックと検証を調整することです。
これが、外から夕暮れを見ているときに見落とされやすい、インフラ上の問題だと思います。
夕暮れのプライバシー面を探るために調べてみたのですが、読み進めるほど、もっと分かりやすくない形での連携に行き着いていきました。
シタデルのID認証情報とスマートコントラクトは、通常それぞれ別々の部品として語られます。そう分けて捉えるのは、あまり筋が通らないと思っています…
面白いのは、それらが相互作用したときに何が起こるかです。
規制されたプライバシーの何かをスマートコントラクトが表すとしても、それだけでは運用上の問題は解決しません。誰が、どの情報に基づいて、そしてその情報がどの条件のもとで開示され得るのか——それを確立する必要があります。
そこで、私にとってシタデルがより興味深くなります。
認証情報のレイヤーはアイデンティティの周辺文脈を提供し、夕暮れのプライバシー・アーキテクチャは機微な取引データが永続的に公開されることを防ぎます。するとスマートコントラクトは、そうした権限や条件が実際に意味を持つ“実行レイヤー”になります。
私が気づいたのは、それによって信頼の問いが変わることです…
「夕暮れはこの取引を隠せるのか?」だけを問うのではなく、「ネットワークは、他のすべてをさらけ出すことなく、適切な当事者がそれを行う権限を持っていたことを証明できるのか?」に関心が移ります。
この違いは、トークン化された有価証券やその他の規制対象資産では重要です。というのも、運用上の摩擦は、単一コンポーネントの中ではなく、アイデンティティのコンプライアンスと実行の間に生じやすいからです。
また、それによってこのアーキテクチャが、単なるプライバシーのチェーンよりも意図的に感じられる理由も説明できます。
難しいのは、別の機密移転を作ることではありません。
すべての取引を完全に透明な記録に変えることなく、アイデンティティの選択的開示のコントラクト・ロジックと検証を調整することです。
これが、外から夕暮れを見ているときに見落とされやすい、インフラ上の問題だと思います。