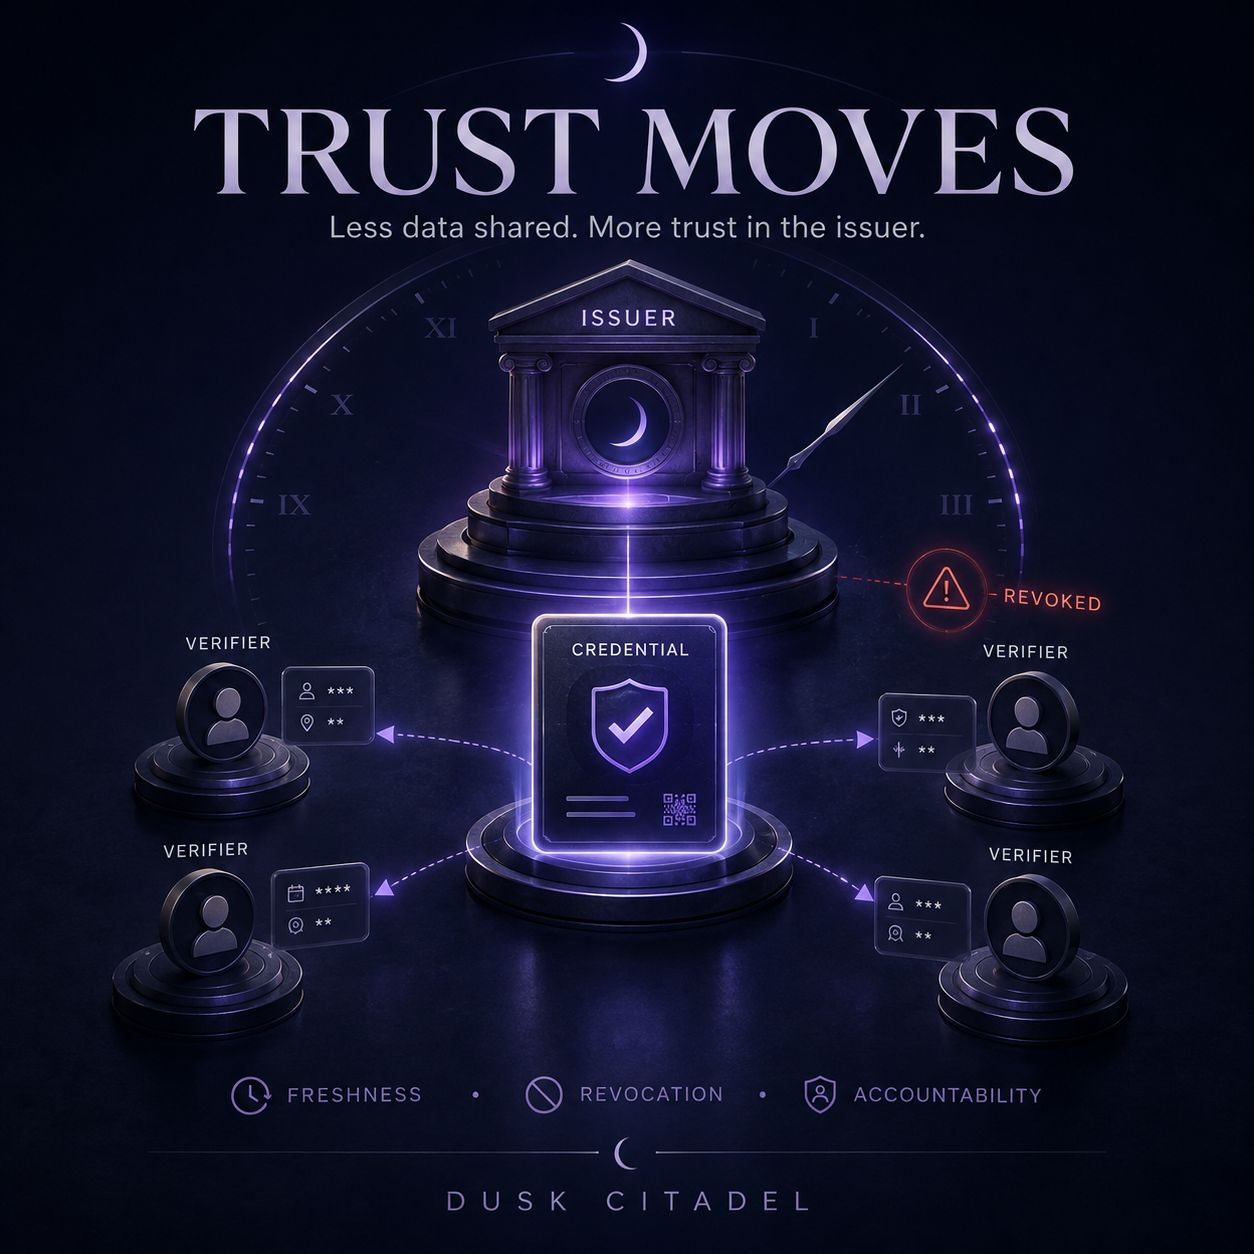
Citadelではデータの共有を減らせる一方で、自分はむしろ認証情報(credential)の発行元(issuer)と認証担当者により注意を向けるようになった
Citadelの面白い点は、ユーザーが、相互に検証したい各当事者ごとに毎回KYCの書類一式を渡す必要がないことです。
検証が済むと、あるcredentialは、法域、投資家としてのステータス、あるいは特定のコンプライアンス要件を満たしていることなど、具体的な事柄を証明するために使えます。
検証側は、アイデンティティの全データではなく、必要な情報だけを受け取ります。
最初は、これが単に「trust(信頼)」を減らすことだと思っていました。
でもよく見ると、trustは実際には別の場所へ移されているだけです。
複数の組織が同じcredentialを受け入れるなら、issuerの当初の判断の重みはさらに増します。
一度の評価は何度も使い回せるため、credential発行の段階でのミスは、1つの取引にだけ影響するのではなく、広く波及し得ます。
しかも時間が、問題をさらに難しくします。今日正しいcredentialが、数か月後も必ずしも正しいとは限りません。
制裁(sanctions)、法域(jurisdiction)、適格性(eligibility)のような状態は変わり得ます。
だから自分にとってCitadelで重要なのは、単なるselective disclosure(選択的開示)だけではありません。それに加えて、基礎データが変わった場合の「鮮度(freshness)」「失効(revocation)」「issuerとしての責任」が重要になります。
また、自分は、公開されるintegration数よりも、実際にどれだけcredentialが再利用されているのかにも関心があります。
プライバシーは、検証者が「どれだけ見える必要があるか」という問いには答えてくれます。
しかし、credentialが間違っている、または古くなっているときに残る難しい問いはそのままです。では、誤った判断について、システム全体が信頼している決定の責任を誰が負うのか?
@Dusk $DUSK #dusk
$APR $BNB
Citadelの面白い点は、ユーザーが、相互に検証したい各当事者ごとに毎回KYCの書類一式を渡す必要がないことです。
検証が済むと、あるcredentialは、法域、投資家としてのステータス、あるいは特定のコンプライアンス要件を満たしていることなど、具体的な事柄を証明するために使えます。
検証側は、アイデンティティの全データではなく、必要な情報だけを受け取ります。
最初は、これが単に「trust(信頼)」を減らすことだと思っていました。
でもよく見ると、trustは実際には別の場所へ移されているだけです。
複数の組織が同じcredentialを受け入れるなら、issuerの当初の判断の重みはさらに増します。
一度の評価は何度も使い回せるため、credential発行の段階でのミスは、1つの取引にだけ影響するのではなく、広く波及し得ます。
しかも時間が、問題をさらに難しくします。今日正しいcredentialが、数か月後も必ずしも正しいとは限りません。
制裁(sanctions)、法域(jurisdiction)、適格性(eligibility)のような状態は変わり得ます。
だから自分にとってCitadelで重要なのは、単なるselective disclosure(選択的開示)だけではありません。それに加えて、基礎データが変わった場合の「鮮度(freshness)」「失効(revocation)」「issuerとしての責任」が重要になります。
また、自分は、公開されるintegration数よりも、実際にどれだけcredentialが再利用されているのかにも関心があります。
プライバシーは、検証者が「どれだけ見える必要があるか」という問いには答えてくれます。
しかし、credentialが間違っている、または古くなっているときに残る難しい問いはそのままです。では、誤った判断について、システム全体が信頼している決定の責任を誰が負うのか?
@Dusk $DUSK #dusk
$APR $BNB