私は実はこれ、しばらく考え続けていました。金額が大きいからではなく、2本の公告の文言の違いがあまりにも大きかったからです。
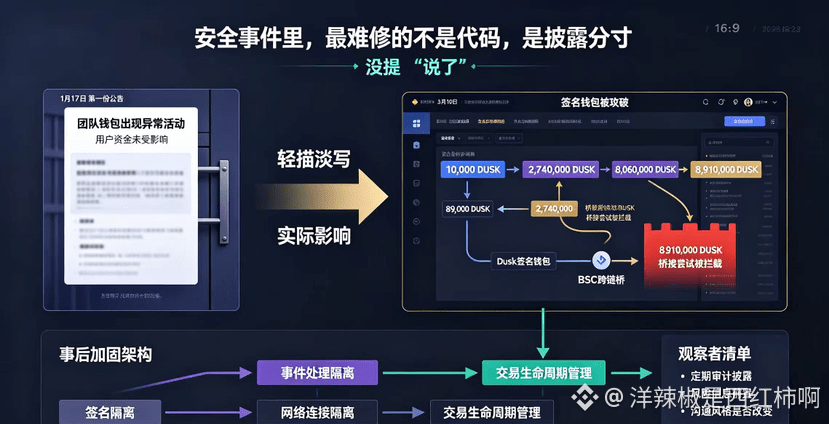
1月17日に最初に見たとき、Duskは「チームのウォレットに異常なアクティビティが発生」「ユーザーの資金には影響がない」と言っていました。私は読んでそのままスッと流し、「問題はない」と思ったのです。ところが3月10日に詳細なレポートが出て、初めて事態は思っていたよりずっと複雑だと気づきました。
1万枚のDUSKが送金され、8万9、274万、806万——1件ずつ積み重なって、合計で1,000万枚を超えました。最後の891万のブリッジ試行は、ブリッジが緊急停止されたことで阻止されたのです。
私がいちばん掘り下げて考えるべきだと思うのは、「誰かが攻撃したのか」という点ではありません。チームが最初に取った対応と、その後に開示された詳細の間には、とても大きな隔たりがあるからです。もし最初の公告だけを見ていれば、印象は「軽微な異常があっただけで、すでに制御できている」というものでした。でも事後のレポートを見て、署名ウォレットが侵害され、資金が送金され、さらに一部がクロスチェーンでBSCに移されていたことが分かりました。これらの情報は矛盾してはいないのに、受け取る印象はまったく違うのです。
その後チームは、隔離と強化を行い、署名・対応処理・ネットワーク接続を分離しました。取引の状態には、明確なライフサイクル管理も追加されています。これらの後続措置は、彼らがアーキテクチャ面での弱点をきちんと補っていることを示しています。とはいえ私には1つ疑問があります。もし当初の最初の公告で、「攻撃者が署名ウォレットへのアクセス権を得て、数百万枚のトークンが移された」ということをはっきり説明していたら、市場はどう反応したのでしょうか。公式がより慎重で抑制的な言い回しを選んだのは、パニックを防ぐためかもしれませんし、まずは状況を落ち着かせてから調査を進めるためかもしれません。この選択自体がコミュニケーション戦略であり、戦略には絶対の正解も誤りもありません。ただ、安全に関心のある人にとっては、「触れていない」と「触れた」では、必要なコミュニケーションコストが1つでは済まないのです。
私は今も2つのことを観察しています。1つ目は、その後Duskが定期的にセキュリティ監査の進捗や結果を開示しているかどうか。2つ目は、続く出来事の中で、チームがリスク情報を開示するタイミングがより前倒しになり、透明性が増すのかどうかです。セキュリティアーキテクチャは補うことができても、コミュニケーションのスタイルまで同時に変えられるかどうか——それは数行のコードより難しいことかもしれません。
#dusk $DUSK @Dusk
1月17日に最初に見たとき、Duskは「チームのウォレットに異常なアクティビティが発生」「ユーザーの資金には影響がない」と言っていました。私は読んでそのままスッと流し、「問題はない」と思ったのです。ところが3月10日に詳細なレポートが出て、初めて事態は思っていたよりずっと複雑だと気づきました。
1万枚のDUSKが送金され、8万9、274万、806万——1件ずつ積み重なって、合計で1,000万枚を超えました。最後の891万のブリッジ試行は、ブリッジが緊急停止されたことで阻止されたのです。
私がいちばん掘り下げて考えるべきだと思うのは、「誰かが攻撃したのか」という点ではありません。チームが最初に取った対応と、その後に開示された詳細の間には、とても大きな隔たりがあるからです。もし最初の公告だけを見ていれば、印象は「軽微な異常があっただけで、すでに制御できている」というものでした。でも事後のレポートを見て、署名ウォレットが侵害され、資金が送金され、さらに一部がクロスチェーンでBSCに移されていたことが分かりました。これらの情報は矛盾してはいないのに、受け取る印象はまったく違うのです。
その後チームは、隔離と強化を行い、署名・対応処理・ネットワーク接続を分離しました。取引の状態には、明確なライフサイクル管理も追加されています。これらの後続措置は、彼らがアーキテクチャ面での弱点をきちんと補っていることを示しています。とはいえ私には1つ疑問があります。もし当初の最初の公告で、「攻撃者が署名ウォレットへのアクセス権を得て、数百万枚のトークンが移された」ということをはっきり説明していたら、市場はどう反応したのでしょうか。公式がより慎重で抑制的な言い回しを選んだのは、パニックを防ぐためかもしれませんし、まずは状況を落ち着かせてから調査を進めるためかもしれません。この選択自体がコミュニケーション戦略であり、戦略には絶対の正解も誤りもありません。ただ、安全に関心のある人にとっては、「触れていない」と「触れた」では、必要なコミュニケーションコストが1つでは済まないのです。
私は今も2つのことを観察しています。1つ目は、その後Duskが定期的にセキュリティ監査の進捗や結果を開示しているかどうか。2つ目は、続く出来事の中で、チームがリスク情報を開示するタイミングがより前倒しになり、透明性が増すのかどうかです。セキュリティアーキテクチャは補うことができても、コミュニケーションのスタイルまで同時に変えられるかどうか——それは数行のコードより難しいことかもしれません。
#dusk $DUSK @Dusk