$ETH 規制された資産について今週ずっと読んでいて、ずっと引っかかっているのは「プライバシー」と「コンプライアンス」が通常は反対概念として扱われていることです 🤔
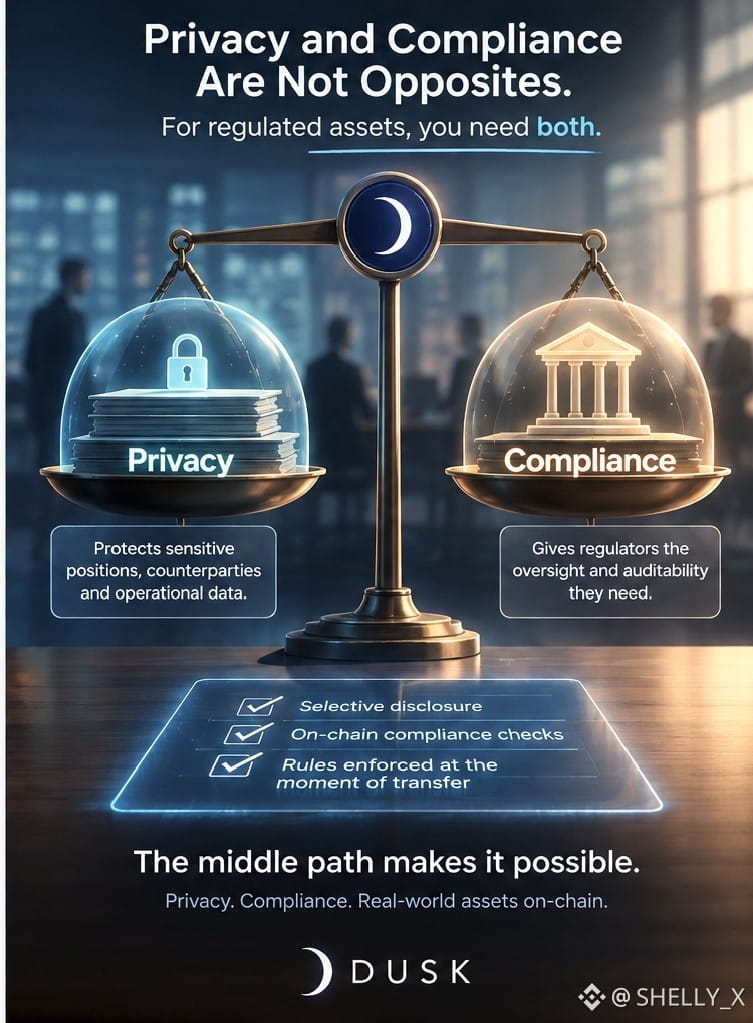
でも違います。規制された資産には両方が同時に必要で、そうでなければその資産はそもそもオンチェーンに存在できません。
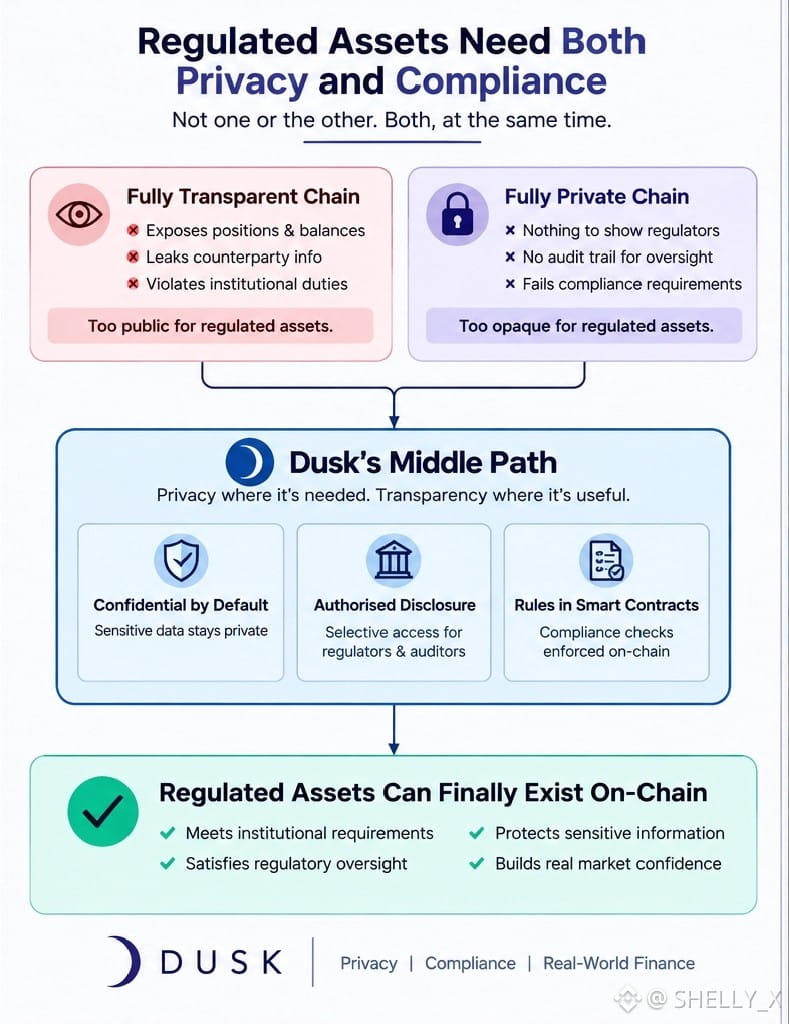
問題はこれです。完全に透明なチェーンは、ポジション、取引相手、残高、そして運用データを丸ごとさらしてしまいます。規制対象の機関がそれを公開できることはありません。好みの問題ではなく、受託者責任(フィデューシャリー)の問題です。
しかし、完全にプライベートなチェーンでは規制当局も満足できません。誰かが「何を示せるの?」と聞いたときに、提示できるものが何もないからです $RE
だから、極端はどちらも同じ資産にはうまく機能しないんです。別方向から失敗するだけ。
Duskはその「真ん中」の部分をずっと説明しています。必要なところにはプライバシー、役に立つところでは透明性、そして認可されたレビューのための選択的開示。
この3つ目が、ほとんどのチェーンにまったく欠けているピースです。
さらに、コンプライアンス側も後から「つぎはぎ」されるものではありません。
ドキュメントでは、手作業のバックオフィス業務ではなく、スマートコントラクトで強制されるコンプライアンス確認について説明されています。
つまりルールは、記録を読み直してから1週間後にレビューされるのではなく、送金が起きたその瞬間に適用される。
事後にチェックするルールは、すでに一度壊れてしまったルールです。
あなたはどう思いますか?コンプライアンスはコントラクトの中にあるべきですか、それともプロセスの中にありますか?
@Dusk #dusk $DUSK
でも違います。規制された資産には両方が同時に必要で、そうでなければその資産はそもそもオンチェーンに存在できません。
問題はこれです。完全に透明なチェーンは、ポジション、取引相手、残高、そして運用データを丸ごとさらしてしまいます。規制対象の機関がそれを公開できることはありません。好みの問題ではなく、受託者責任(フィデューシャリー)の問題です。
しかし、完全にプライベートなチェーンでは規制当局も満足できません。誰かが「何を示せるの?」と聞いたときに、提示できるものが何もないからです $RE
だから、極端はどちらも同じ資産にはうまく機能しないんです。別方向から失敗するだけ。
Duskはその「真ん中」の部分をずっと説明しています。必要なところにはプライバシー、役に立つところでは透明性、そして認可されたレビューのための選択的開示。
この3つ目が、ほとんどのチェーンにまったく欠けているピースです。
さらに、コンプライアンス側も後から「つぎはぎ」されるものではありません。
ドキュメントでは、手作業のバックオフィス業務ではなく、スマートコントラクトで強制されるコンプライアンス確認について説明されています。
つまりルールは、記録を読み直してから1週間後にレビューされるのではなく、送金が起きたその瞬間に適用される。
事後にチェックするルールは、すでに一度壊れてしまったルールです。
あなたはどう思いますか?コンプライアンスはコントラクトの中にあるべきですか、それともプロセスの中にありますか?
@Dusk #dusk $DUSK