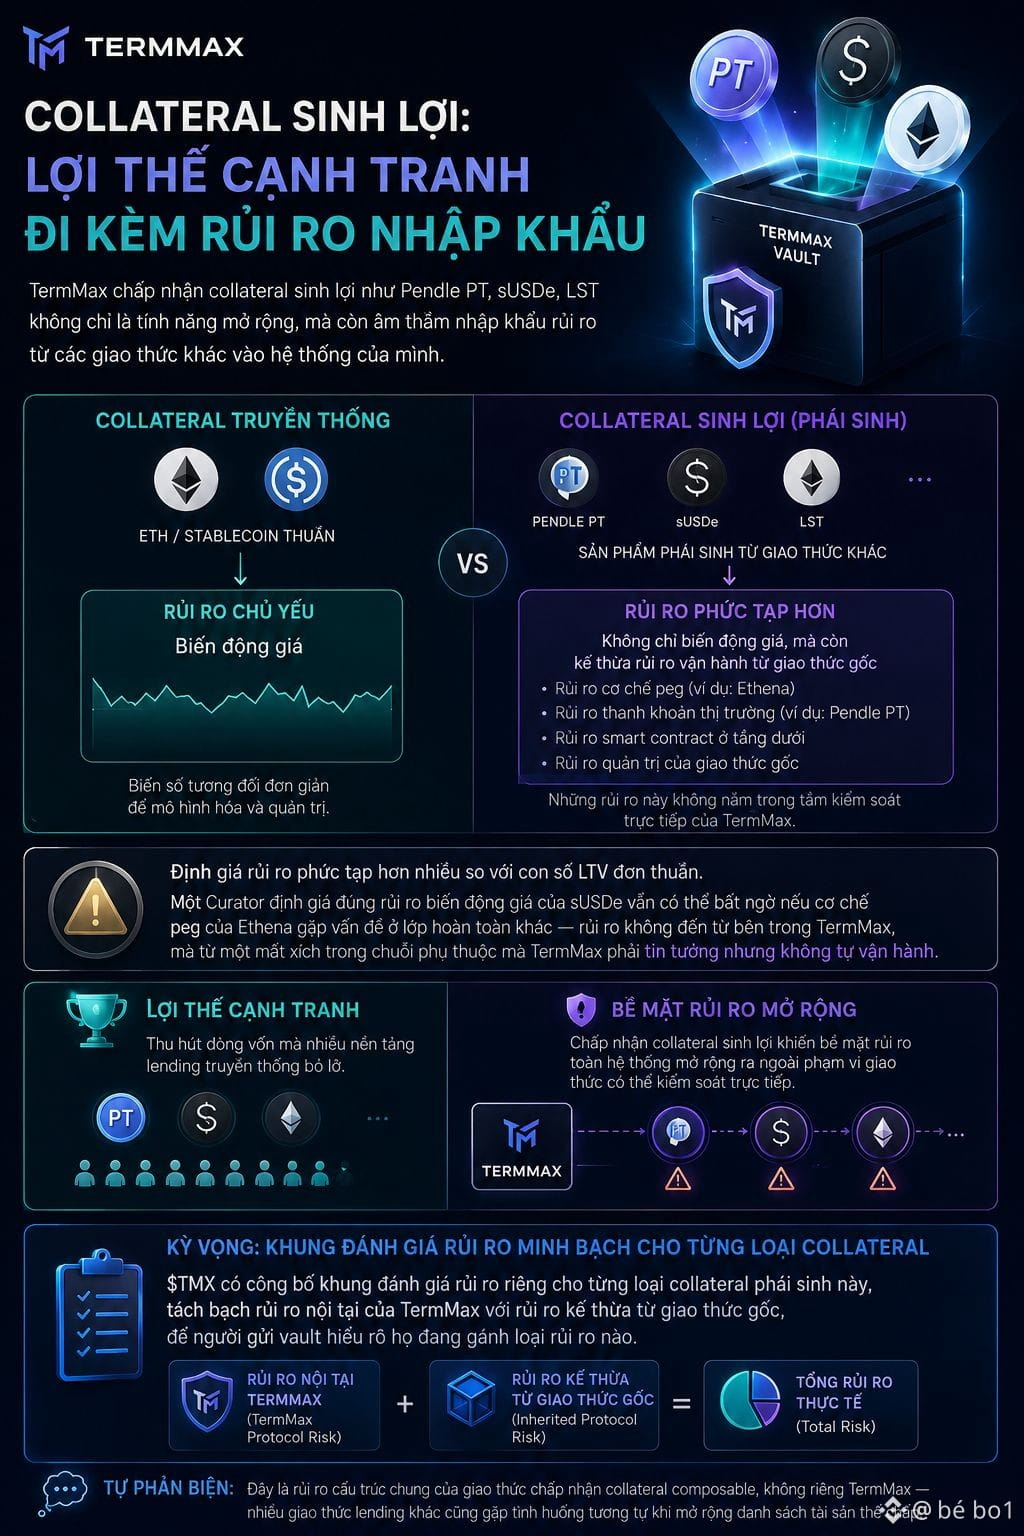
TermMaxがPendle PT、sUSDe、LSTのような利回り発生型の担保を受け入れることを考えたときに、自分が見つけたものがある。これは単なる拡張機能ではなく、他のプロトコルからリスクをこっそりと自分たちのシステムに持ち込んでいるということだ。
ETHや純粋なステーブルコインのような従来の担保では、主なリスクは価格変動にあり――比較的単純にモデル化できる変数だ。だが、Pendle PTやsUSDeは別プロトコルの仕組みから生まれたデリバティブであり、元となるプロトコルの運用リスクを丸ごと抱え込む。Ethenaのペッグ機構、PendleのPT市場の流動性、あるいはTermMaxが直接コントロールできない下層レイヤーにおけるスマートコントラクトリスクなどだ。
この点が、LTVだけでは示せないほどリスクの評価をはるかに複雑にしている。sUSDeの価格変動リスクを正しく見積もるCuratorでも、Ethenaのペッグ機構に別の完全に異なる層で問題が起きれば、突然想定外になる可能性がある。リスクはTermMaxの内側から来るのではなく、@TermMax が信頼しなければならないが、自分では自走できない依存チェーンの一つのつながりから生じるのだ。
この見方をすると、利回り発生型の担保を受け入れることは、本当の意味での競争上の優位――多くの伝統的な貸付(lending)基盤が見落としている資金流入を呼び込む――である一方で、システム全体のリスクの表面が、直接コントロールできるプロトコルの範囲の外へと拡大してしまうことにもなる。
自己反論:これは、composableな担保を受け入れるプロトコルに共通する構造的リスクであり、TermMaxに限った話ではない。他の多くのlendingプロトコルでも、担保資産リストを拡張する際に同様の状況が起きうる。
自分は、TMXがこの種の各デリバティブ担保に対してそれぞれ独自のリスク評価フレームワークを公表し、TermMax内部に由来するリスクと、元プロトコルから継承されるリスクを切り分けるのを待っている。
#termmax $BTC $ETH
ETHや純粋なステーブルコインのような従来の担保では、主なリスクは価格変動にあり――比較的単純にモデル化できる変数だ。だが、Pendle PTやsUSDeは別プロトコルの仕組みから生まれたデリバティブであり、元となるプロトコルの運用リスクを丸ごと抱え込む。Ethenaのペッグ機構、PendleのPT市場の流動性、あるいはTermMaxが直接コントロールできない下層レイヤーにおけるスマートコントラクトリスクなどだ。
この点が、LTVだけでは示せないほどリスクの評価をはるかに複雑にしている。sUSDeの価格変動リスクを正しく見積もるCuratorでも、Ethenaのペッグ機構に別の完全に異なる層で問題が起きれば、突然想定外になる可能性がある。リスクはTermMaxの内側から来るのではなく、@TermMax が信頼しなければならないが、自分では自走できない依存チェーンの一つのつながりから生じるのだ。
この見方をすると、利回り発生型の担保を受け入れることは、本当の意味での競争上の優位――多くの伝統的な貸付(lending)基盤が見落としている資金流入を呼び込む――である一方で、システム全体のリスクの表面が、直接コントロールできるプロトコルの範囲の外へと拡大してしまうことにもなる。
自己反論:これは、composableな担保を受け入れるプロトコルに共通する構造的リスクであり、TermMaxに限った話ではない。他の多くのlendingプロトコルでも、担保資産リストを拡張する際に同様の状況が起きうる。
自分は、TMXがこの種の各デリバティブ担保に対してそれぞれ独自のリスク評価フレームワークを公表し、TermMax内部に由来するリスクと、元プロトコルから継承されるリスクを切り分けるのを待っている。
#termmax $BTC $ETH