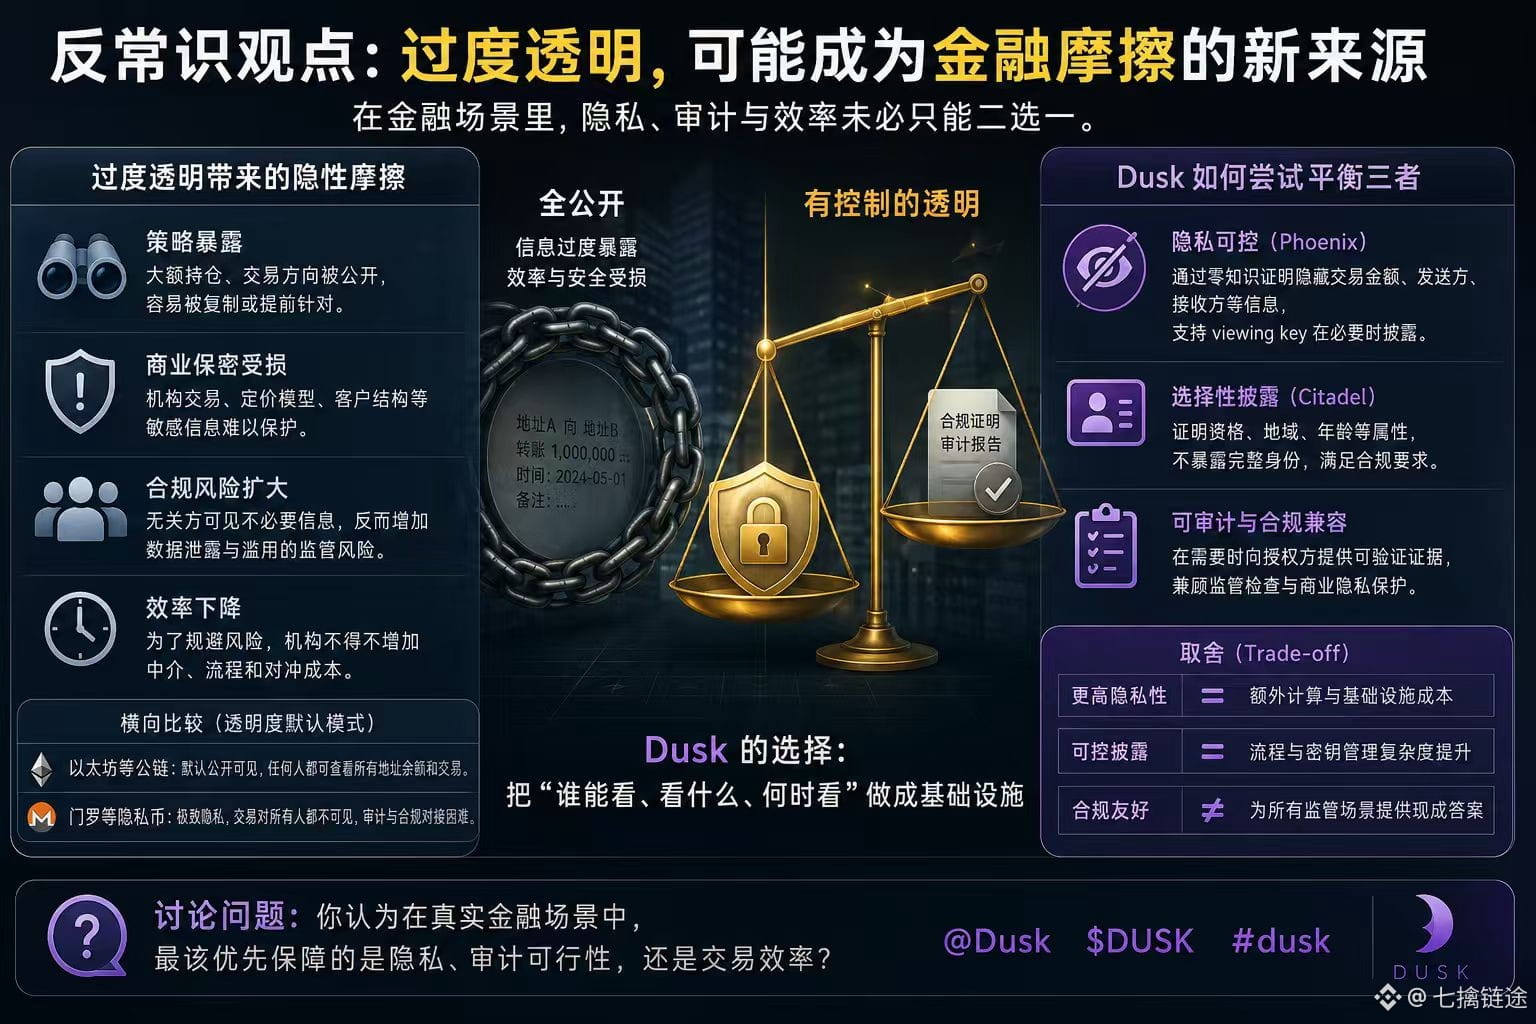
#dusk $DUSK 多くの人は「金融をオンチェーンにすればするほど透明になるほど良い」と考えていますが、私はその考えにますます疑いを持っています。公開台帳は一般のDeFiには便利ですが、機関にとっては新たな摩擦になり得ます。保有、取引相手、資金の流れが長期間さらされることで、透明性そのものが取引戦略や参加意欲に影響しうるのです。
私がDuskを通じて見た重要な点は、「取引を隠す」ことではなく、「情報の可視性を層ごとに分解する」ことです。Moonlightは公開アカウントを維持し、Phoenixはゼロ知識証明で送金の詳細を隠しつつ、許可された確認をサポートします。Citadelはさらに、参加者が資格を証明するための選択的開示を行い、完全な身元情報を誰にでも渡すのではありません。実際の金融プロセスにおいては、これによりKYC、取引、監査が同じ情報を共有する必要がなくなります。
横方向で見ると、イーサリアムはデフォルトで透明であり、金融プライバシーの多くには追加のアプリケーション層の仕組みを重ねる必要があります。一方Duskは、こうした能力をより直接的に基盤設計に組み込みます。ただしトレードオフも明白です。プライバシー取引は、追加の証明、スキャン、ホスティングの複雑さを生みます。Duskの取引所連携ドキュメントでも、主にMoonlightのプロセスを採用することが推奨されています。つまり「プライバシー、監査、効率の三つが同時に成立する」のは、無料の昼食ではありません。
だから私は、より具体的な判断としてこう考えています:@Dusk が本当に証明したいのは、自分がプライバシーを実現できるかどうかではなく、「情報を少なくしか露出しない形で、むしろ機関のコンプライアンス確認がより簡単になるか」を示すことです。現実に採用した後、証明や監査のプロセスが従来のシステムより重くなるなら、その優位性は成立しません。あなたは、機関が最もお金を払いたいのはどちらだと思いますか。情報の露出を減らすこと、それともコンプライアンス手続きの工程を減らすこと?