今朝コーヒーを見つめながら、プライバシー技術について逆の順番で考えていたことに気づきました。
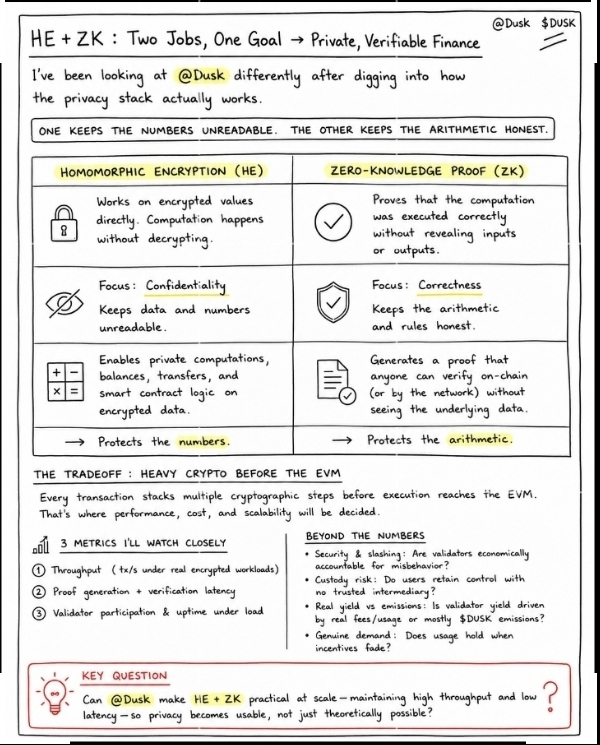
以前は、同型暗号とゼロ知識証明をまるで双子のように同一視していました。でも違います。より正確には、几帳面な会計士と、同じ案件に取り組む魔術師のような関係です。
同型暗号は、元の値を公開せずに暗号化されたデータ上で計算を可能にします。ゼロ知識証明は、計算が必要なルールに従ったことを、秘密の入力を明かさずに証明できます。
その違いがDuskEVMで面白くなります。私が特に重要だと感じている点が1つあります。DuskEVMはOP StackベースのEVM実行環境であり、DuskDSは、その下にある決済およびデータ可用性レイヤーを提供します。つまり、機密性は従来型のEVMに単に後付けされるものではなく、「実行」と「決済」の間にあるより広い分離の中に組み込まれています。
私は、より難しい問いを考え始めます。
複雑さが増すと、証明のレイテンシはどうなるのでしょうか?
計算量の複雑さや回路サイズが増えると、一般に証明生成のレイテンシは高くなりますが、検証時間は通常、速く一定のままです。
ネットワークは、インフラを支えるだけの十分な実際の手数料需要を生み出せるのでしょうか?
$DUSK は、コンプライアンスとブロックチェーンのプライバシーが共存できるインフラを構築しています。
それは、プライバシー重視の現実世界資産(RWA)トークン化と、十分に拡張可能な適合的な金融市場が長期的に機関投資家に採用され、多段にわたるその多年度(複数十年規模)のトークン発行スケジュールを相殺できるほど需要が伸びるかどうかにかかっています。
@Dusk は、シールド送金にPhoenixをすでに使用しており、暗号化スタックにはPLONKベースのゼロ知識ツール群が含まれています。これにより、プライバシー重視の主張はより具体的になりますが、一方で、パフォーマンスや実装の詳細は注意深く見守る価値があります。
私にとっての問いは、Duskが機関にとって十分にプライベートにできるのか、コンプライアンスに対して十分に検証可能にできるのか、そして大規模利用に耐えるほど効率的にできるのか、という点です。
#dusk