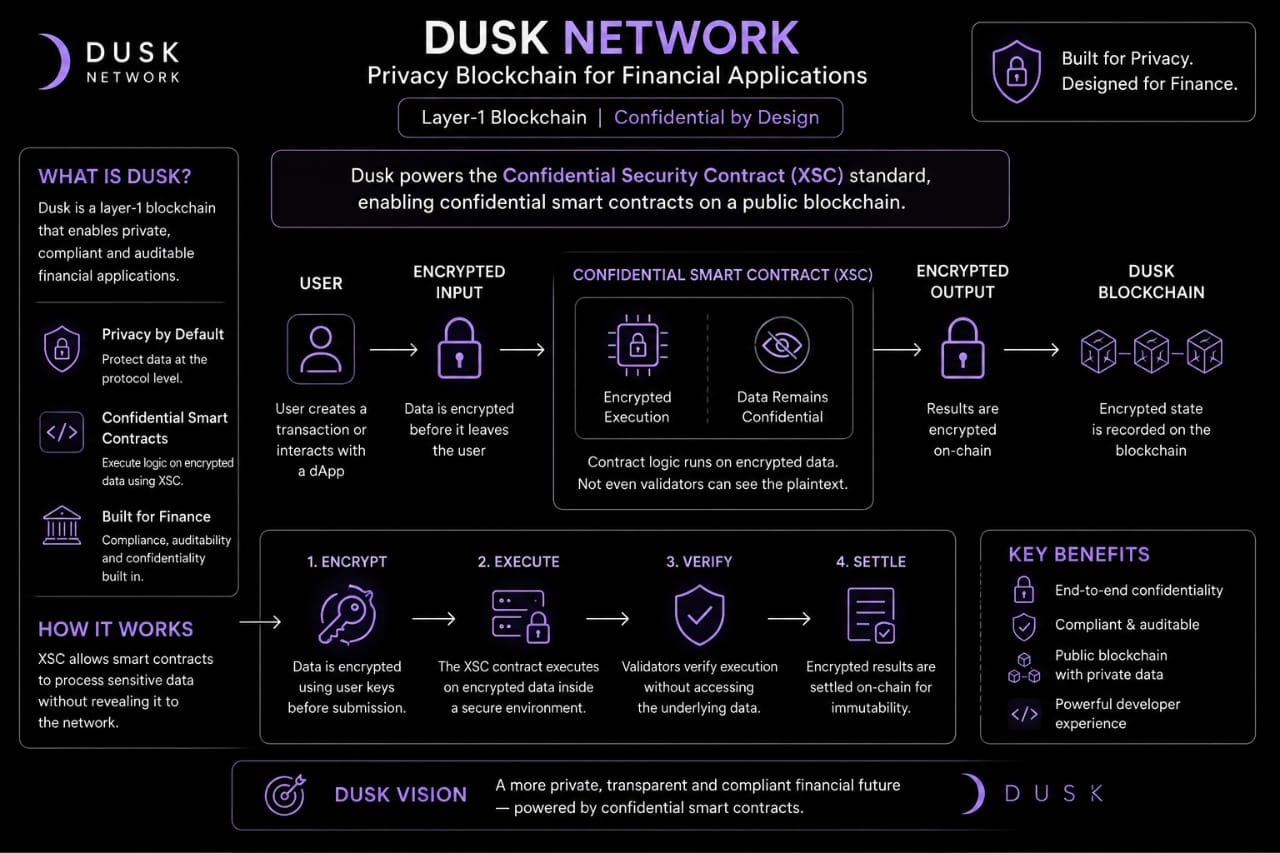
Duskが、プライバシーを金融ブロックチェーンの周辺に追加するものとして扱っていないことに、私は何度も立ち返ってしまいます。より興味深い設計上の選択は、機密(コンフィデンシャル)な実行を、そのXSC標準を通じてレイヤー1に直接組み込み、さらに機密スマートコントラクトへと落とし込んでいる点のように思えます。
すると、ネットワークについて私が問いかけたいことが変わってきます。単に取引を隠せるかどうかではなく、コントラクトのロジックそのものが機密に動作できるとしたら、開発者は実際に何を構築できるのか、という点です。金融アプリケーションでは、この違いが重要になります。機密情報は、取引金額や送信者だけでなく、取引の周辺にあるロジックによって露出してしまうことが多いからです。
私が検討に値すると感じているのは、機密性の境界が実際にはどこに置かれているのかです。ドキュメントはアーキテクチャと用語を明確にしていますが、実務上のセキュリティモデルは、実行中に何の情報が観測可能なまま残るのか、バリデータが推測できることは何か、そして機密性メカニズムがどの前提に依拠しているのか――それらによって決まります。
Duskについて強い意見を形成する前に、私はこの部分をより深くテストしてみたいです。プライバシー重視のL1であっても、高度な暗号技術があったとしても、実行パターンやアプリケーション設計を通じて、意味のある情報漏えいに直面し得ます。
そこで興味があります。機密スマートコントラクトが実際の金融ワークフローに使われるとき、XSCモデルは現実にどれほどのプライバシーを保てるのか、そして残りの“観測可能なエッジ”はどこにあるのか、です。
@Dusk #dusk $DUSK
すると、ネットワークについて私が問いかけたいことが変わってきます。単に取引を隠せるかどうかではなく、コントラクトのロジックそのものが機密に動作できるとしたら、開発者は実際に何を構築できるのか、という点です。金融アプリケーションでは、この違いが重要になります。機密情報は、取引金額や送信者だけでなく、取引の周辺にあるロジックによって露出してしまうことが多いからです。
私が検討に値すると感じているのは、機密性の境界が実際にはどこに置かれているのかです。ドキュメントはアーキテクチャと用語を明確にしていますが、実務上のセキュリティモデルは、実行中に何の情報が観測可能なまま残るのか、バリデータが推測できることは何か、そして機密性メカニズムがどの前提に依拠しているのか――それらによって決まります。
Duskについて強い意見を形成する前に、私はこの部分をより深くテストしてみたいです。プライバシー重視のL1であっても、高度な暗号技術があったとしても、実行パターンやアプリケーション設計を通じて、意味のある情報漏えいに直面し得ます。
そこで興味があります。機密スマートコントラクトが実際の金融ワークフローに使われるとき、XSCモデルは現実にどれほどのプライバシーを保てるのか、そして残りの“観測可能なエッジ”はどこにあるのか、です。
@Dusk #dusk $DUSK