#dusk $DUSK @Dusk
私は主にコンセンサス側の状況を理解するためにDuskDSを調べに行ったのですが、結局もっと基本的な疑問に戻ってしまいました。実際のところ、調整(コーディネーション)はどこで起きているのか…。
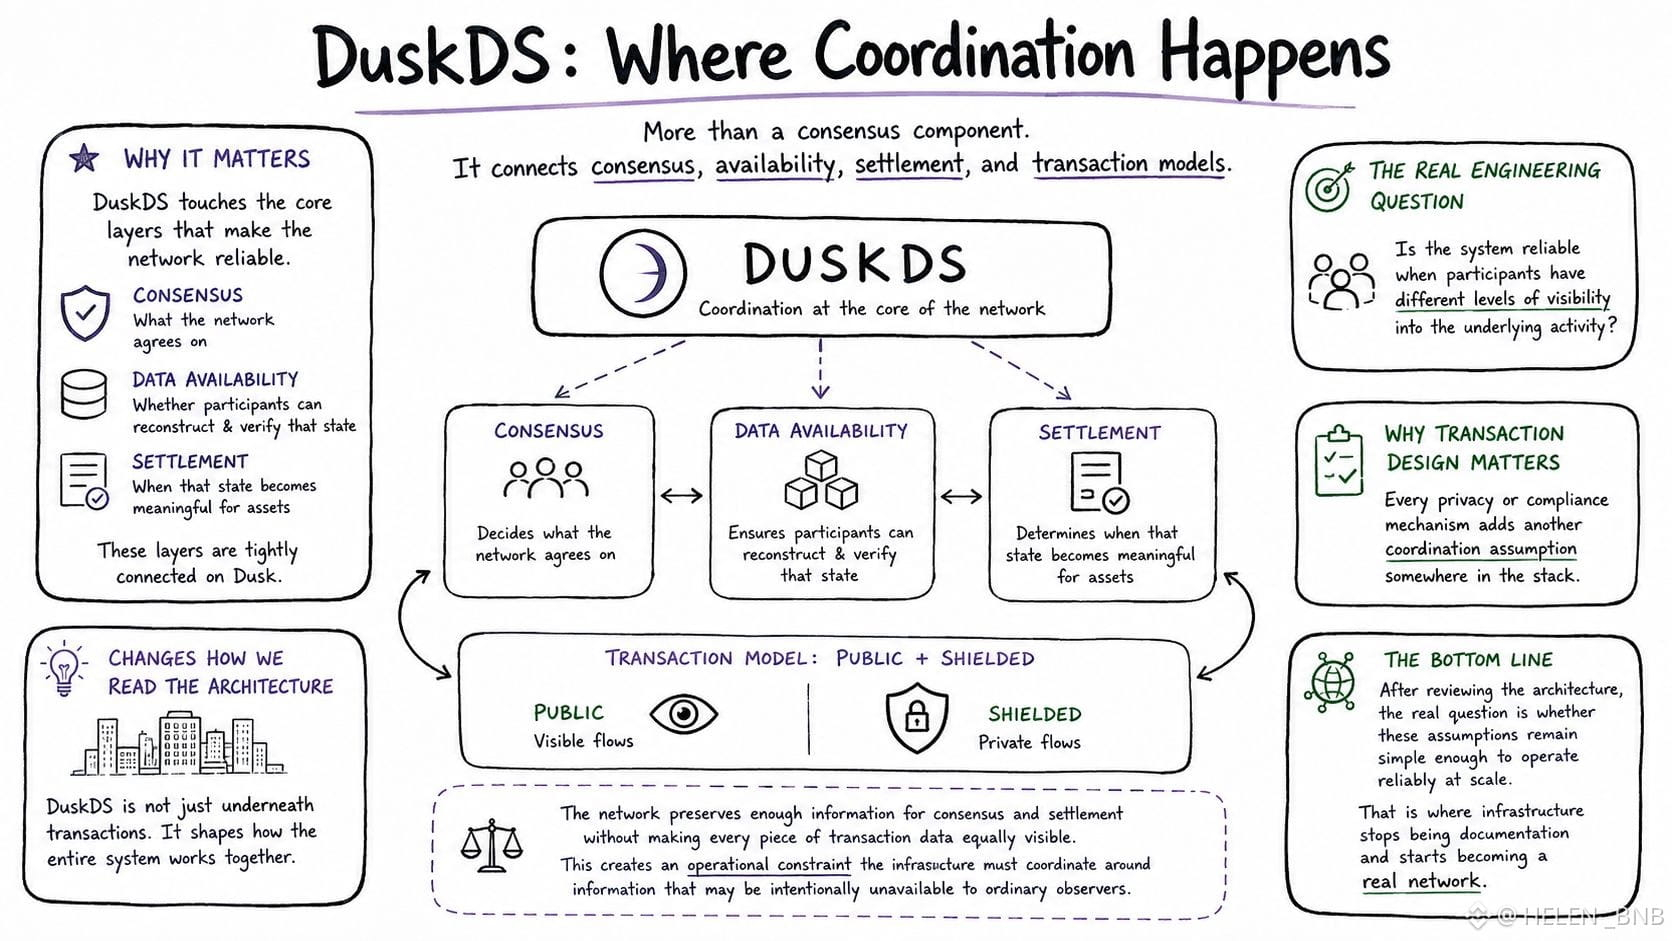
興味深いのは、Duskが単に取引の下にある別のコンセンサス要素にとどまらないことです。その役割は、コンセンサス、決済(settlement)、データ可用性、そしてさまざまな取引モデルがネットワークとどのように相互作用するかにまで及びます。
それによって、私はDuskのアーキテクチャの読み方を変えられました。
コンセンサスが「ネットワークが同意する内容」を決めるなら、データ可用性は、参加者がその状態を実際に再構築し検証できるかを左右し、決済は、その状態がシステム内を流れる資産にとって「意味を持つタイミング」を決めます。これらは通常別々に議論されます。しかしDuskでは、ずっと密接につながって見えます。
さらに、取引モデルそのものがあります。Duskは公開フローとシールド(保護)フローの両方に対応しているため、ネットワークは、すべての取引データを同じ程度に可視化することなく、コンセンサスと決済に必要な情報を保持しなければなりません。これは単なるプライバシー機能ではありません。意図的に通常の観測者には利用できない可能性のある情報をめぐって、インフラが調整の前提として扱う必要がある運用上の制約を生み出します。
ここが、私にとってDuskDSがより面白くなったポイントです。
本当のエンジニアリング上の問いは、プライバシーが存在するかどうかではありません。基盤となる活動への可視性レベルが参加者によって異なる場合でも、コンセンサス、可用性、決済が確実に保たれるかどうかです。
そしてそれは、取引設計が最初に見える以上に重要である理由も説明します。追加されるプライバシーやコンプライアンスの仕組みは、スタックのどこかに必ず別の調整(コーディネーション)の前提を増やしていきます。
アーキテクチャを読み進めたあと、私は一覧を追うことよりも、これらの前提が規模に応じて運用できるほどシンプルに保たれるのかに関心が向いています。そこでこそ、インフラはドキュメントではなく、実際のネットワークになっていくのです。
私は主にコンセンサス側の状況を理解するためにDuskDSを調べに行ったのですが、結局もっと基本的な疑問に戻ってしまいました。実際のところ、調整(コーディネーション)はどこで起きているのか…。
興味深いのは、Duskが単に取引の下にある別のコンセンサス要素にとどまらないことです。その役割は、コンセンサス、決済(settlement)、データ可用性、そしてさまざまな取引モデルがネットワークとどのように相互作用するかにまで及びます。
それによって、私はDuskのアーキテクチャの読み方を変えられました。
コンセンサスが「ネットワークが同意する内容」を決めるなら、データ可用性は、参加者がその状態を実際に再構築し検証できるかを左右し、決済は、その状態がシステム内を流れる資産にとって「意味を持つタイミング」を決めます。これらは通常別々に議論されます。しかしDuskでは、ずっと密接につながって見えます。
さらに、取引モデルそのものがあります。Duskは公開フローとシールド(保護)フローの両方に対応しているため、ネットワークは、すべての取引データを同じ程度に可視化することなく、コンセンサスと決済に必要な情報を保持しなければなりません。これは単なるプライバシー機能ではありません。意図的に通常の観測者には利用できない可能性のある情報をめぐって、インフラが調整の前提として扱う必要がある運用上の制約を生み出します。
ここが、私にとってDuskDSがより面白くなったポイントです。
本当のエンジニアリング上の問いは、プライバシーが存在するかどうかではありません。基盤となる活動への可視性レベルが参加者によって異なる場合でも、コンセンサス、可用性、決済が確実に保たれるかどうかです。
そしてそれは、取引設計が最初に見える以上に重要である理由も説明します。追加されるプライバシーやコンプライアンスの仕組みは、スタックのどこかに必ず別の調整(コーディネーション)の前提を増やしていきます。
アーキテクチャを読み進めたあと、私は一覧を追うことよりも、これらの前提が規模に応じて運用できるほどシンプルに保たれるのかに関心が向いています。そこでこそ、インフラはドキュメントではなく、実際のネットワークになっていくのです。