
最初は、プライバシー保護型の本人確認(アイデンティティ)なら、常にユーザーが利便性とコントロールのどちらかを選ばざるを得ない状況を生むのだろうと考えていました。@Dusk がCITADELを通じてそれにどう取り組んでいるのかをより深く調べるほど、真の革新はKYCを置き換えることではなく、KYCの「その後」に何が起きるかを変える点にあるのだと気づきました。
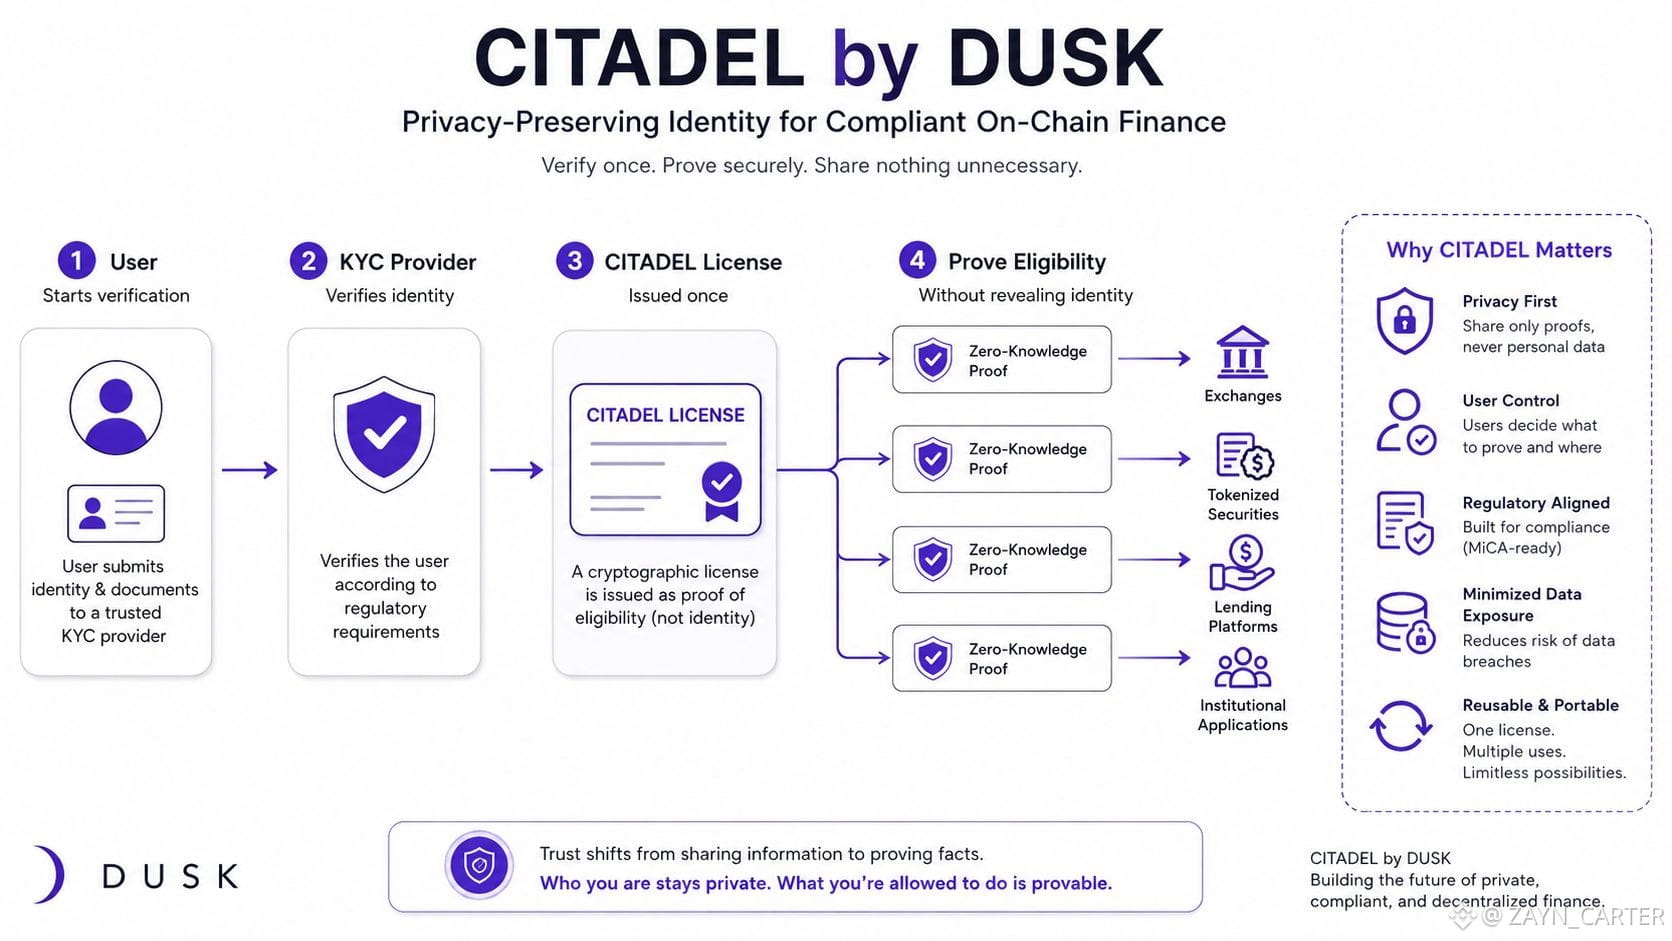
多くのプラットフォームでは、検証は新しいサービスにアクセスするたびに繰り返さなければならないものとして扱われています。そうすると不要な摩擦が生まれ、機微な個人データが複数のデータベース間を移動し続けることになります。CITADELは別のフローを導入します。信頼できるKYC提供者がユーザーを一度だけ検証し、暗号化されたライセンスを発行。そのライセンスは、裏にある本人の情報を毎回さらすことなく、適格性の証明として機能します。
興味深いのは、プライバシー面だけではありません。情報を絶えず共有することから、事実を繰り返し「証明する」ことへと、信頼の置き方が変わるのです。「あなたは誰ですか?」と毎回尋ねるのではなく、「認可されていることを証明できますか?」とサービスが確認できる。規制された金融にとって、ずっとすっきりしたモデルに感じられます。
もしこのアプローチが、取引所、トークン化された有価証券、貸付プラットフォーム、そして機関投資家向けのアプリケーションにも広がるなら、データ露出を減らしつつ、コンプライアンスをより効率化できるかもしれません。プライバシーと規制はしばしば対立するものとして語られますが、CITADELは、本人情報ではなく「証明」を基盤に本人確認を設計することで、互いに補強し合えることを示唆しています。
いま注目しているのは、このモデルが、単なる別の本人確認ソリューションではなく、コンプライアンスに対応したオンチェーン金融の標準になり得るかどうかです。$DUSK #dusk