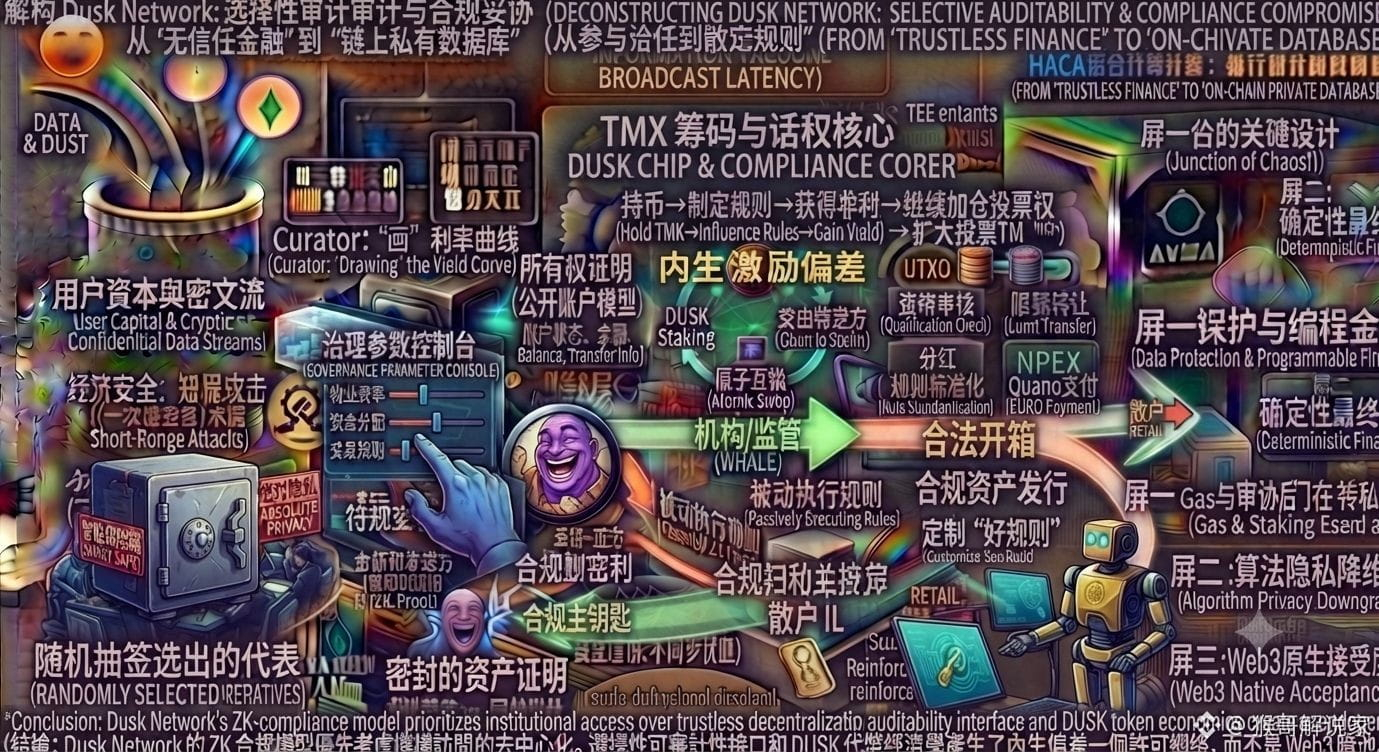
昨晚翻DUSK的技术文档到半夜,在Phoenix隐蔽交易模型和Piecrust zkVM那章反复画线,注意到了一个极少有人提及的冷门细节:它的状态转换验证机制为了合规性,在电路底层留出了特定密钥解锁的只读证明接口(Selective Auditability)。@Dusk
这就引出一个核心悖论:打着隐私合规旗号的L1,到底是在做无信任的Web3原生金融,还是在给传统机构套壳做链上私有数据库?
市场的常规认知是“ZK+合规=RWA的最佳解法”,大家盲目崇拜零知识证明的数学美感,却忽视了最大的盲区:只要合规审计的后门/看守权存在,算法隐私就会在行政合规面前瞬间降维。
这就像你买了个号称绝对隐私的智能保险箱(ZK电路),锁芯结构非常精妙;但白皮书用小字写着“监管部门和特定节点手握一把主钥匙(审计密钥),只要触发特定条件就能合法开箱”。
这时候,原生代币 $DUSK 的角色就很值得玩味了。它表面上是治理和Gas,本质上却是合规规则的定价工具与博弈筹码。当合规边界、审查节点门槛和 Gas 费率全由 Staking 大户投票决定时,就会衍生出极强的内生激励偏差——大户可以通过持币优势制定有利于机构合规的偏向性规则,拿到了规则制定权后,再借此在合规业务中疯狂牟利,赚到的利润反向质押继续加码投票权。
我非常认可其在zkVM与确定性最终性(SA共识)上的底层工程落地能力;但核心质疑在于,大众误以为它是个“保护散户隐私”的暗池,实则它是一个“优先服务机构合规、甚至牺牲去中心化”的合规网络。真隐私不需要合规许可,需要合规许可的往往只是链上化了的许可链。
大家觉得,这种给监管留接口的“半妥协式隐私”,未来真的能被Web3原生资金接受吗?コメント欄で話しましょう。
#dusk $DUSK @Dusk