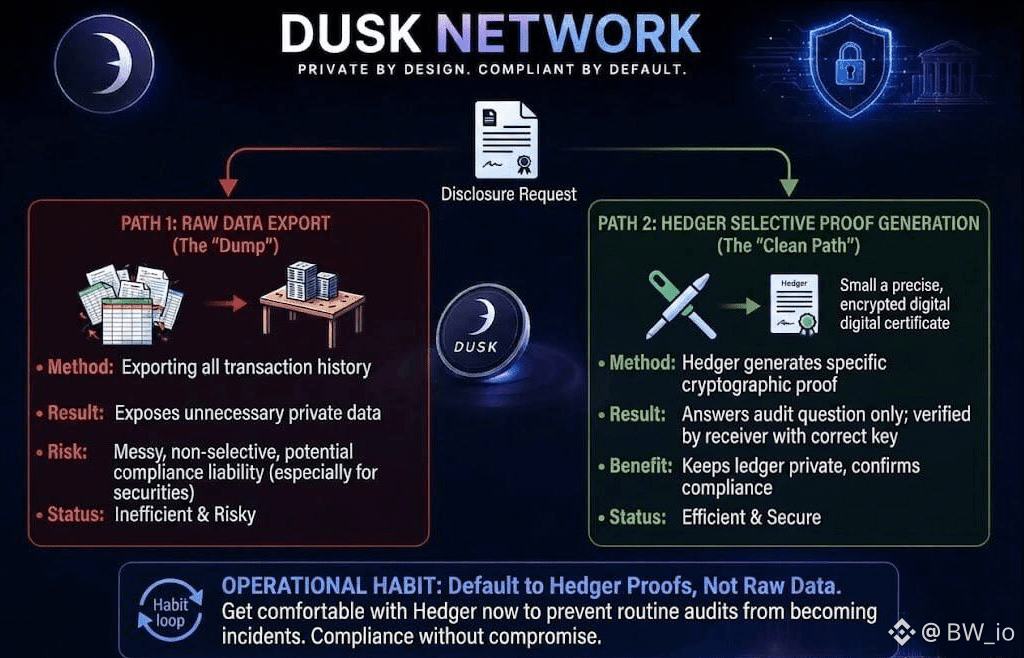
Duskノードの運用で、ほとんどの人が素通りしてしまう部分について考えていました。実際の開示請求が届いたときに何が起きるのか、です。処理の方法は2つあります。
1つは、生のトランザクションデータを渡して規制当局を満足させられることを期待する方法ですが、これは面倒で、正直に言うと必要以上に情報をさらしてしまいます。もう1つは、Hedgerに任せることです。Hedgerはそのために作られていて、問い合わせられた具体的な内容に答える暗号学的証明を生成します。コンプライアンスも確認でき、誰かの机の上に台帳全体を丸ごと投げ込むことはありません。私は毎回2つ目を選びます。
それは単に見通しが良いというだけでなく、選択的開示の本質そのものです。適切な鍵を持つ当事者には完全に検証可能なまま、取引を一般の人々には非公開に保ちます。規制された決済を支えるノードにとって、この違いは見た目の問題ではありません。
トークン化された証券に関わっているなら、雑な開示プロセスは現実のリスクになります。だからこそ、緊急になる前に今から身につけるべき習慣は、監査依頼には生データのエクスポートを保険としてではなく、デフォルトの応答として「証明の生成」を扱うことです。
プレッシャーのかかる状況でやる前に、ツールに慣れておきましょう。プロセスの小さな切り替えですが、定例監査がインシデントに変わるのを防ぐのは、この切り替えです。
@Dusk $DUSK #dusk $ACE $ACM
1つは、生のトランザクションデータを渡して規制当局を満足させられることを期待する方法ですが、これは面倒で、正直に言うと必要以上に情報をさらしてしまいます。もう1つは、Hedgerに任せることです。Hedgerはそのために作られていて、問い合わせられた具体的な内容に答える暗号学的証明を生成します。コンプライアンスも確認でき、誰かの机の上に台帳全体を丸ごと投げ込むことはありません。私は毎回2つ目を選びます。
それは単に見通しが良いというだけでなく、選択的開示の本質そのものです。適切な鍵を持つ当事者には完全に検証可能なまま、取引を一般の人々には非公開に保ちます。規制された決済を支えるノードにとって、この違いは見た目の問題ではありません。
トークン化された証券に関わっているなら、雑な開示プロセスは現実のリスクになります。だからこそ、緊急になる前に今から身につけるべき習慣は、監査依頼には生データのエクスポートを保険としてではなく、デフォルトの応答として「証明の生成」を扱うことです。
プレッシャーのかかる状況でやる前に、ツールに慣れておきましょう。プロセスの小さな切り替えですが、定例監査がインシデントに変わるのを防ぐのは、この切り替えです。
@Dusk $DUSK #dusk $ACE $ACM