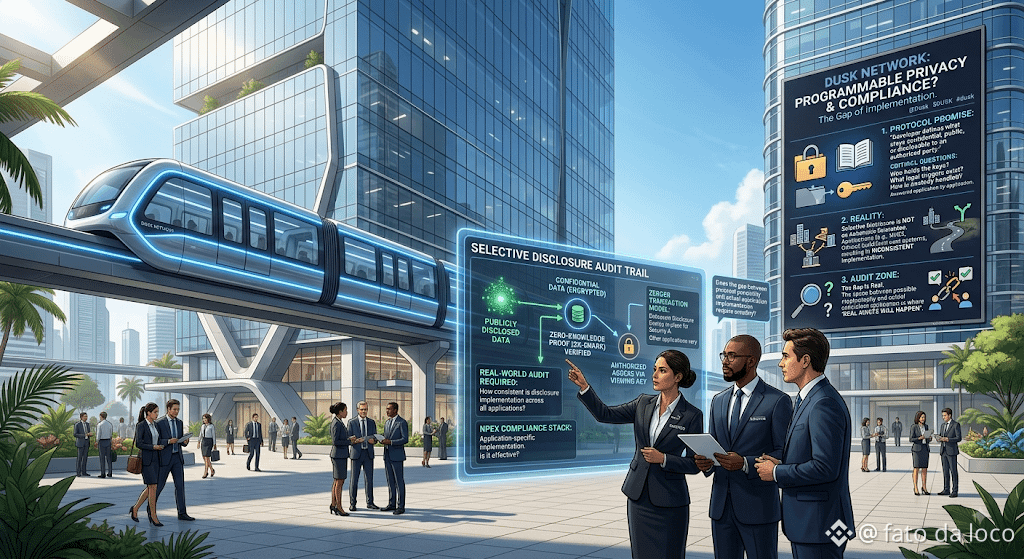
プログラマブルなプライバシーは、Dusk Networkが中核となる約束を説明するために使う言葉であり、紙の上では何年もプライバシーブロックチェーンが負け続けてきた争点を解決しているように見えます。完全な匿名性と完全な透明性のどちらかを選ぶのではなく、開発者が「機密として保持するもの」「公開するもの」「適切な条件のもとで許可された当事者に開示できるもの」を定義します。ゼロ知識証明が暗号処理を担当し、選択的開示がコンプライアンスの課題に対応します。素早く読むと、昔ながらのジレンマが単純に解決されたように聞こえます。
ただし、その言い方で静かに見落とされているのは、暗号が機能した後に何が起きるかという部分です。選択的開示では、誰かが視聴キー(ビュイングキー)を保持する、または特定の主張に対する監査用の証明(監査プルーフ)へのアクセスを付与する必要があり、プロトコル自体は、その「誰」が誰なのか、どのような法的基準が要求を発火させるのか、あるいは機関や規制当局がアクセスを必要とする場合にキーの保管(キーキュストディ)をどう扱うのか、といった点を規定しません。これらの問いは、プロトコルのレベルで一度に答えが出るのではなく、アプリケーションごとに答えが決まります。NPEXは、Dusk Networkのツール群の上に独自のコンプライアンス・スタックを構築し、同社の自社の場(自社の提供領域)でそれらを解決します。同じチェーン上でも、別の発行者が、キーを保持する主体についての前提を変えれば、まったく異なる形で何かを作れる可能性があります。Dusk NetworkのConfidential Security Contract標準向けに特別に設計された取引モデルであるZedgerは、証券ユースケースにおける償還、上限付きの移転、配当ロジックを組み込んでおり、誰かがそれなりの労力をかけてくれるなら、プロトコルが非常に意図的な開示設計をサポートできることを示しています。しかし、それは将来のすべての発行者が、デフォルトで同じ配慮をもって作るという意味ではありません。
私は、それがまさに欠陥だとは思いません。というのも、柔軟性こそが「プログラマブル」と呼ぶ最大の理由だからです。しかし、「プライバシーとコンプライアンスが解決された」という言い方は、暗号が可能にすることを説明しているのであって、特定のアプリケーションが実際にどれほど一貫して開示側を実装しているかについての保証ではありません。その2つの間にあるギャップこそが、まさに実際の監査が行われる場所です。
#dusk $DUSK @Dusk
ただし、その言い方で静かに見落とされているのは、暗号が機能した後に何が起きるかという部分です。選択的開示では、誰かが視聴キー(ビュイングキー)を保持する、または特定の主張に対する監査用の証明(監査プルーフ)へのアクセスを付与する必要があり、プロトコル自体は、その「誰」が誰なのか、どのような法的基準が要求を発火させるのか、あるいは機関や規制当局がアクセスを必要とする場合にキーの保管(キーキュストディ)をどう扱うのか、といった点を規定しません。これらの問いは、プロトコルのレベルで一度に答えが出るのではなく、アプリケーションごとに答えが決まります。NPEXは、Dusk Networkのツール群の上に独自のコンプライアンス・スタックを構築し、同社の自社の場(自社の提供領域)でそれらを解決します。同じチェーン上でも、別の発行者が、キーを保持する主体についての前提を変えれば、まったく異なる形で何かを作れる可能性があります。Dusk NetworkのConfidential Security Contract標準向けに特別に設計された取引モデルであるZedgerは、証券ユースケースにおける償還、上限付きの移転、配当ロジックを組み込んでおり、誰かがそれなりの労力をかけてくれるなら、プロトコルが非常に意図的な開示設計をサポートできることを示しています。しかし、それは将来のすべての発行者が、デフォルトで同じ配慮をもって作るという意味ではありません。
私は、それがまさに欠陥だとは思いません。というのも、柔軟性こそが「プログラマブル」と呼ぶ最大の理由だからです。しかし、「プライバシーとコンプライアンスが解決された」という言い方は、暗号が可能にすることを説明しているのであって、特定のアプリケーションが実際にどれほど一貫して開示側を実装しているかについての保証ではありません。その2つの間にあるギャップこそが、まさに実際の監査が行われる場所です。
#dusk $DUSK @Dusk