PoSチェーンでのステーキングは、1つの鍵が1つの役割を一貫して担う――つまり「DUSKを入れると報酬が出て、同じ鍵が最初から最後まで面倒を見る」という意味だと私は思い込んでいました。
しかし、Dusk自身の運用者向けドキュメントではそれが2つに分けられています。
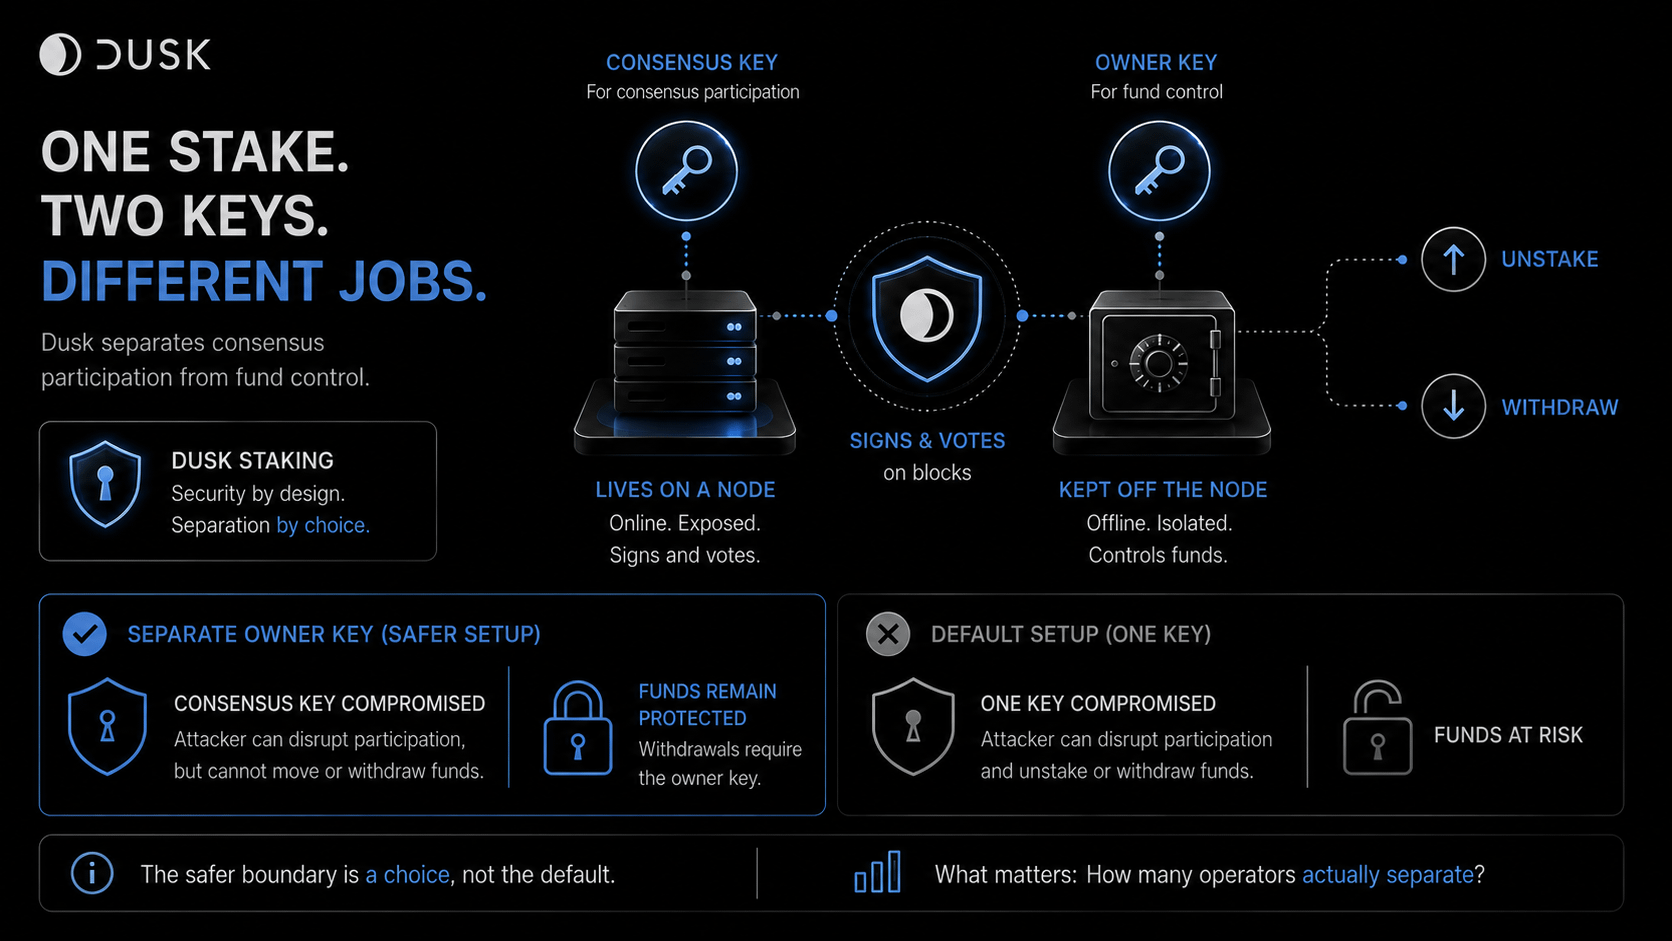
コンセンサスキーは、ノードがコンセンサスで署名し投票するために使うキーです。これは、インターネット接続されたノード上に存在し、バリデータとして運用されている間、参加し続ける必要があります。オーナーキーは別です。これは、アンステークまたは出金を可能にするキーで、ドキュメント上ではノードにまったく触れる必要がない、とされています。
セキュリティ上の利点は、単に「鍵が2つある」ことではありません。コンセンサスに参加する権限と、資金を引き出す権限が、同じ場所に存在する必要がない点です。たとえば、コンセンサスキーが乗っているサーバが侵害されて侵されても、攻撃者はコンセンサスへの参加を妨害できても、ステークをアンステークしたり引き出したりはできません。その権限は、そもそもインターネットに露出しているマシン上には存在していなかったのです。つまり本当のセキュリティ上の問いは「どれだけステークされているか」ではなく、「引き出し権限が、攻撃者に露出しているマシンとの相対位置でどこに置かれているか」です。
ただしドキュメントが隠していない落とし穴があります。この分離はデフォルトではありません。別オーナーを指定せずにステークすると、コンセンサスキーが自動的にオーナーにもなります――1つの鍵、1つの境界、最初に私が想定していたモデルに戻る形です。より安全な構成は、運用者が主体的に選び取るべきものであり、プロトコルが強制してくれるものではありません。
"オプトインが必要なセキュリティ境界は、デフォルト経路に組み込まれたものとは別の保証です。両方が技術的に利用可能でも同じです。"
私が本当に知りたいのは、別オーナーキーで動作しているアクティブなプロビジョナがどれくらいの割合なのか、ということです。そうすれば、より強い境界が「利用可能なだけ」ではなく「実際に採用されているのか」が分かります。
#dusk $DUSK @Dusk
しかし、Dusk自身の運用者向けドキュメントではそれが2つに分けられています。
コンセンサスキーは、ノードがコンセンサスで署名し投票するために使うキーです。これは、インターネット接続されたノード上に存在し、バリデータとして運用されている間、参加し続ける必要があります。オーナーキーは別です。これは、アンステークまたは出金を可能にするキーで、ドキュメント上ではノードにまったく触れる必要がない、とされています。
セキュリティ上の利点は、単に「鍵が2つある」ことではありません。コンセンサスに参加する権限と、資金を引き出す権限が、同じ場所に存在する必要がない点です。たとえば、コンセンサスキーが乗っているサーバが侵害されて侵されても、攻撃者はコンセンサスへの参加を妨害できても、ステークをアンステークしたり引き出したりはできません。その権限は、そもそもインターネットに露出しているマシン上には存在していなかったのです。つまり本当のセキュリティ上の問いは「どれだけステークされているか」ではなく、「引き出し権限が、攻撃者に露出しているマシンとの相対位置でどこに置かれているか」です。
ただしドキュメントが隠していない落とし穴があります。この分離はデフォルトではありません。別オーナーを指定せずにステークすると、コンセンサスキーが自動的にオーナーにもなります――1つの鍵、1つの境界、最初に私が想定していたモデルに戻る形です。より安全な構成は、運用者が主体的に選び取るべきものであり、プロトコルが強制してくれるものではありません。
"オプトインが必要なセキュリティ境界は、デフォルト経路に組み込まれたものとは別の保証です。両方が技術的に利用可能でも同じです。"
私が本当に知りたいのは、別オーナーキーで動作しているアクティブなプロビジョナがどれくらいの割合なのか、ということです。そうすれば、より強い境界が「利用可能なだけ」ではなく「実際に採用されているのか」が分かります。
#dusk $DUSK @Dusk