夕暮 那个 BEP20 ブリッジのドキュメントを下へスクロールしていたら、ある細部で引っかかった。
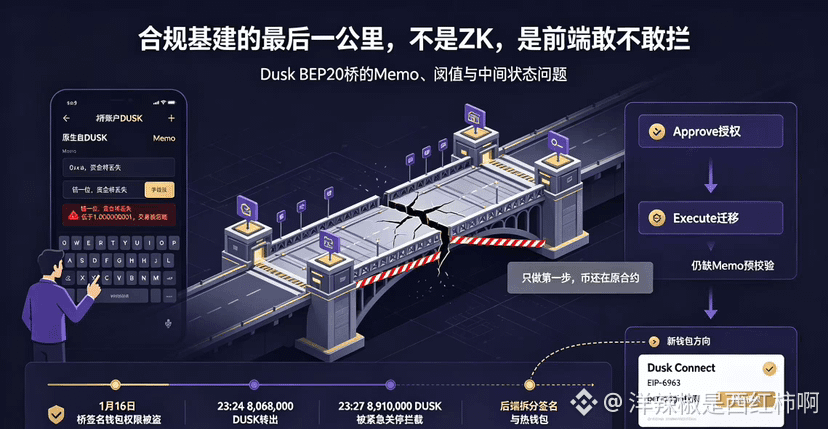
ユーザーがブリッジ口座へ原生 DUSK を送る際、Memo には手打ちで 0x で始まる BSC アドレスを入力しなければならない。1 桁ずれても、1 桁足りなくても、あるいは空欄でもよくある話じゃないが、ドキュメントはかなり率直に書いている――「ブリッジはあなたの取引を無視し、資金は失われます」。しかもブリッジングを1回通すたびに、固定費としてまず 1 DUSK が差し引かれ、最低有効額は 1.000000001 に引っかかる。これを下回ると、BSC 側では影すら見えない。@Dusk
逆方向の操作はさらにややこしい。ERC20/BEP20 をメインネットへ戻すには、先に Approve を1回行い、次に Execute による移行を1回行う。最初のステップを乗り切って初心者はそれで終わりだと思いがちだが、後から見るとコインは元のコントラクトに置きっぱなしになっている。
この手のやり取りはミームコイン界隈なら誰も大して文句は言わない。だが Dusk が語っているのは規制されたオンチェーン・ファイナンスだ。機関、カストディ、コンプライアンスに則った発行主体を入れていくなら、彼らが見ているのは「ドキュメントに警告が書かれているか」ではなく、「ユーザーがその1回ミスったときに、システムが確実に止めるかどうか」だ。
1 月 16 日のあのセキュリティ事件では、攻撃者がブリッジの署名ウォレット権限を手に入れた。23:24 に 1 回あたり 8,068,000 DUSK を送出、23:27 の別の 8,910,000 DUSK のブリッジアウトは緊急停止で辛うじて防がれた。事後、公式も自分で書いている――「ブリッジサービスはプロトコルの上に構築され、実際の経済的な信頼を継承している」。バックエンドで署名、イベント、ホットウォレットを切り分けて運用上の信頼を補ったのは良いが、フロントエンドはまだユーザーに“肉身”で Memo の精度を担がせている。両者が噛み合っていない。
4 月に公開された Dusk Connect と新しいウォレットは私も認める。EIP-6963 の発見、dusk_requestAccounts、パーオリジン権限、shield の独立した認可。狙いは、接続、署名、権限を標準の流れに回収することだ。だが Memo のルーティング、二段階移行の途中状態、閾値未満でのサイレント失敗――これらはまだ、ウォレット層がユーザーのために事前検証や下書きのリフレッシュ(回顕)をしてくれているのを見ていない。
金融グレードのインフラの“最後の1マイル”は、ZK が派手かどうかではない。最初のブリッジで 500 DUSK の Memo を間違えた瞬間、拡張ポップアップが赤字で止めてくれるかどうかだ。この一歩が埋まっていない限り、DUSK のコンプライアンス面での語りはバックエンドに留まり、フロントエンドの指先にまで届かない。
私は引き続き待つ。新しいウォレットは、実際の移行の中で Memo を QR スキャンや連絡先の選択に変えてくれるのか、それとも冷たいテキストボックスのままなのか。答えが出てから、普通の人の資金が入ってくるかどうかを話そう。
#dusk $DUSK
ユーザーがブリッジ口座へ原生 DUSK を送る際、Memo には手打ちで 0x で始まる BSC アドレスを入力しなければならない。1 桁ずれても、1 桁足りなくても、あるいは空欄でもよくある話じゃないが、ドキュメントはかなり率直に書いている――「ブリッジはあなたの取引を無視し、資金は失われます」。しかもブリッジングを1回通すたびに、固定費としてまず 1 DUSK が差し引かれ、最低有効額は 1.000000001 に引っかかる。これを下回ると、BSC 側では影すら見えない。@Dusk
逆方向の操作はさらにややこしい。ERC20/BEP20 をメインネットへ戻すには、先に Approve を1回行い、次に Execute による移行を1回行う。最初のステップを乗り切って初心者はそれで終わりだと思いがちだが、後から見るとコインは元のコントラクトに置きっぱなしになっている。
この手のやり取りはミームコイン界隈なら誰も大して文句は言わない。だが Dusk が語っているのは規制されたオンチェーン・ファイナンスだ。機関、カストディ、コンプライアンスに則った発行主体を入れていくなら、彼らが見ているのは「ドキュメントに警告が書かれているか」ではなく、「ユーザーがその1回ミスったときに、システムが確実に止めるかどうか」だ。
1 月 16 日のあのセキュリティ事件では、攻撃者がブリッジの署名ウォレット権限を手に入れた。23:24 に 1 回あたり 8,068,000 DUSK を送出、23:27 の別の 8,910,000 DUSK のブリッジアウトは緊急停止で辛うじて防がれた。事後、公式も自分で書いている――「ブリッジサービスはプロトコルの上に構築され、実際の経済的な信頼を継承している」。バックエンドで署名、イベント、ホットウォレットを切り分けて運用上の信頼を補ったのは良いが、フロントエンドはまだユーザーに“肉身”で Memo の精度を担がせている。両者が噛み合っていない。
4 月に公開された Dusk Connect と新しいウォレットは私も認める。EIP-6963 の発見、dusk_requestAccounts、パーオリジン権限、shield の独立した認可。狙いは、接続、署名、権限を標準の流れに回収することだ。だが Memo のルーティング、二段階移行の途中状態、閾値未満でのサイレント失敗――これらはまだ、ウォレット層がユーザーのために事前検証や下書きのリフレッシュ(回顕)をしてくれているのを見ていない。
金融グレードのインフラの“最後の1マイル”は、ZK が派手かどうかではない。最初のブリッジで 500 DUSK の Memo を間違えた瞬間、拡張ポップアップが赤字で止めてくれるかどうかだ。この一歩が埋まっていない限り、DUSK のコンプライアンス面での語りはバックエンドに留まり、フロントエンドの指先にまで届かない。
私は引き続き待つ。新しいウォレットは、実際の移行の中で Memo を QR スキャンや連絡先の選択に変えてくれるのか、それとも冷たいテキストボックスのままなのか。答えが出てから、普通の人の資金が入ってくるかどうかを話そう。
#dusk $DUSK