#dusk $DUSK @Dusk
私は「Duskの1月のインシデント通知」を見返しているのですが、正直に言うと、今回の“エクスプロイト”そのものが、私の頭から離れない要因ではありません。
ポイントは“文言”です。
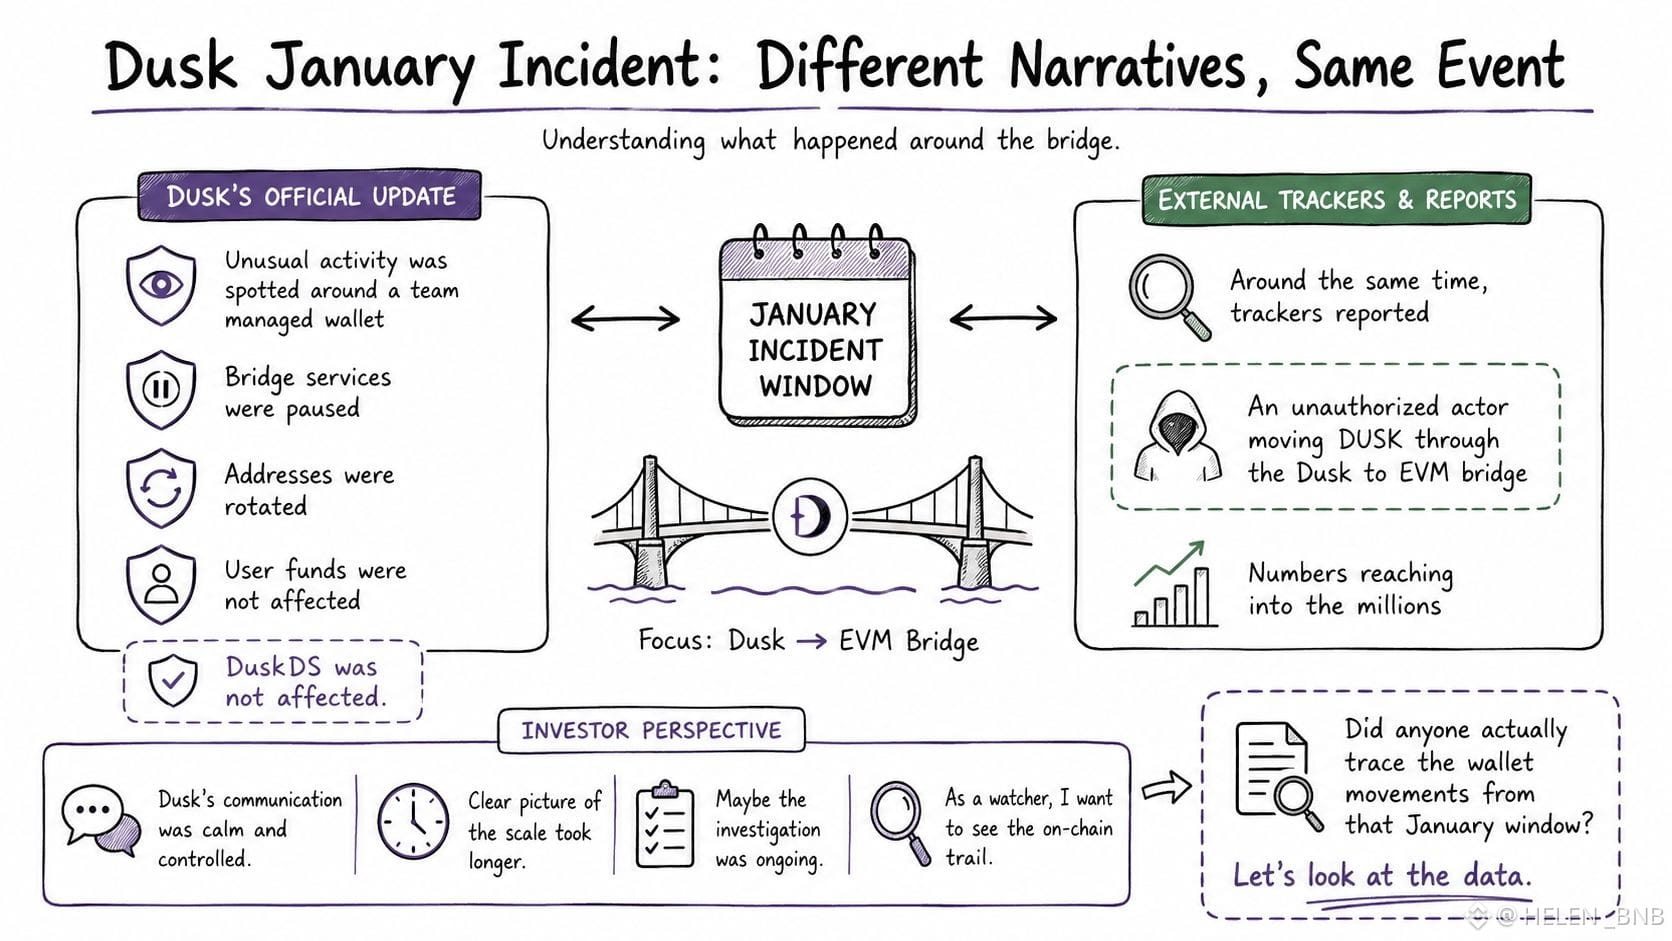
Duskは「チーム管理のウォレット・ブリッジ・サービスが停止され、アドレスがローテーションされ、ユーザー資金には影響がなかった。異常なアクティビティが検知された」と述べています。
とても落ち着いていて、コントロールされている感じ。
しかし同じ頃、別のトラッカーでは、不正なアクターがDUSKをDuskからEVMブリッジへ移動させており、その金額が数百万に達したと説明されていました。
同じインシデント。見えている状況はまったく違う。
ここが私にとって興味深い点です。
私は、このインシデントが巨大だとか、取るに足らないだとかを言いたいわけではありません。実際に何が起きたのかを理解したいだけです。
Duskはプライバシーとコンプライアンスを重視して構築しているので、ブリッジ周りで何かが起きた場合、コアプロトコルが影響を受けていなくても、伝え方が重要になります。
DuskはDuskDSの影響がなかったことを素早く明確にしました。
ただ、実際の規模感がはっきりするまでには時間がかかりました。
それは単に、調査がまだ継続中だったからなのかもしれません。まあ、その点はもっともです。
でも、プロジェクトを見ている立場としては、それでもオンチェーンの痕跡を確認して、自分で判断したいんです。
あの1月の期間におけるウォレットの動きを、誰か実際に追跡したのでしょうか…
私は、双方の“描き方”に頼らず、データが何を語っているのかを本当に見たいです。
私は「Duskの1月のインシデント通知」を見返しているのですが、正直に言うと、今回の“エクスプロイト”そのものが、私の頭から離れない要因ではありません。
ポイントは“文言”です。
Duskは「チーム管理のウォレット・ブリッジ・サービスが停止され、アドレスがローテーションされ、ユーザー資金には影響がなかった。異常なアクティビティが検知された」と述べています。
とても落ち着いていて、コントロールされている感じ。
しかし同じ頃、別のトラッカーでは、不正なアクターがDUSKをDuskからEVMブリッジへ移動させており、その金額が数百万に達したと説明されていました。
同じインシデント。見えている状況はまったく違う。
ここが私にとって興味深い点です。
私は、このインシデントが巨大だとか、取るに足らないだとかを言いたいわけではありません。実際に何が起きたのかを理解したいだけです。
Duskはプライバシーとコンプライアンスを重視して構築しているので、ブリッジ周りで何かが起きた場合、コアプロトコルが影響を受けていなくても、伝え方が重要になります。
DuskはDuskDSの影響がなかったことを素早く明確にしました。
ただ、実際の規模感がはっきりするまでには時間がかかりました。
それは単に、調査がまだ継続中だったからなのかもしれません。まあ、その点はもっともです。
でも、プロジェクトを見ている立場としては、それでもオンチェーンの痕跡を確認して、自分で判断したいんです。
あの1月の期間におけるウォレットの動きを、誰か実際に追跡したのでしょうか…
私は、双方の“描き方”に頼らず、データが何を語っているのかを本当に見たいです。