Dusk那篇白皮书我看了三遍。
第三遍往下翻的时候,心里开始犯嘀咕。
第一个绕不过去的就是那个审计密钥。白皮书说得挺好听的——“可审计的隐私”,监管能看但普通人不能看。可“能看”和“谁能看”是两码事。
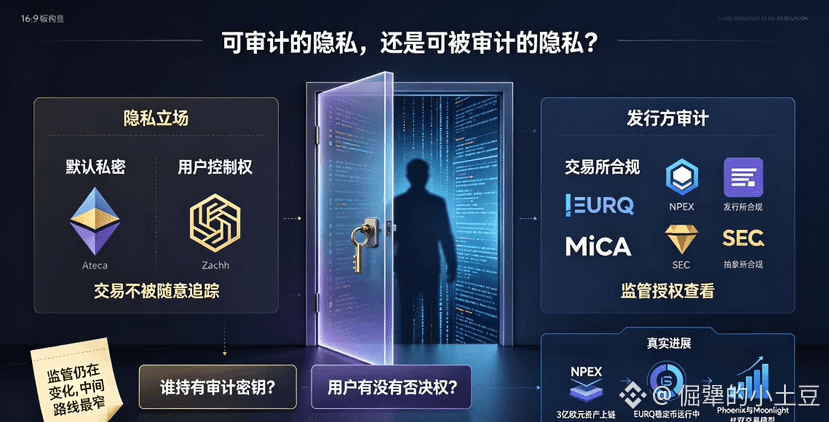
如果这把密钥在用户自己手里,用户自己决定向谁披露交易细节,那是真隐私。但Dusk的架构里,选择性披露机制是为“发行方、交易场所、审计师或监管机构”设计的。具体到荷兰NPEX那边,监管机构确实能通过授权密钥实时审计。问题在于,用户有没有否决权?当用户想保密但监管要求披露的时候,听谁的?文档里关于控制权归属和触发条件的描述,远没有“默认私密”这四个字那么清晰。
第二个问题更戳我痛点。Dusk的赌注是什么?是未来受监管的金融应用最终需要协议层面的机密性。这话说得漂亮,但有个前提——你得赌监管不会变得更严。
万一哪天哪个司法管辖区拍板说所有交易必须完全透明,Moonlight模式倒是能应付,可Phoenix那边会不会直接被当成合规障碍?这不是代码能填的gap。不同国家的监管要求本来就不一样,MiCA认的,SEC不一定认。Dusk选了一条要同时讨好两边用户的中间路,两边都想要,最后可能两边都不够极致。
NPEX那3亿欧元资产确实已经上链了,EURQ稳定币也在跑,这些是真的。方向我也认——隐私和合规之间需要一个平衡点,不是二选一。但我最大的担忧不是技术做不好,是监管还在剧烈变化,而它选了一条最窄的路。
我会继续盯着一个信号:Dusk有没有公开选择性披露的完整触发条件和控制权归属说明。有的话,审计隐私是真正可验证的平衡;没有的话,那扇门的钥匙在谁手里,用户永远不知道。
风险提示:以上是个人观察,不构成投资建议。DYOR。
#dusk $DUSK @Dusk
第三遍往下翻的时候,心里开始犯嘀咕。
第一个绕不过去的就是那个审计密钥。白皮书说得挺好听的——“可审计的隐私”,监管能看但普通人不能看。可“能看”和“谁能看”是两码事。
如果这把密钥在用户自己手里,用户自己决定向谁披露交易细节,那是真隐私。但Dusk的架构里,选择性披露机制是为“发行方、交易场所、审计师或监管机构”设计的。具体到荷兰NPEX那边,监管机构确实能通过授权密钥实时审计。问题在于,用户有没有否决权?当用户想保密但监管要求披露的时候,听谁的?文档里关于控制权归属和触发条件的描述,远没有“默认私密”这四个字那么清晰。
第二个问题更戳我痛点。Dusk的赌注是什么?是未来受监管的金融应用最终需要协议层面的机密性。这话说得漂亮,但有个前提——你得赌监管不会变得更严。
万一哪天哪个司法管辖区拍板说所有交易必须完全透明,Moonlight模式倒是能应付,可Phoenix那边会不会直接被当成合规障碍?这不是代码能填的gap。不同国家的监管要求本来就不一样,MiCA认的,SEC不一定认。Dusk选了一条要同时讨好两边用户的中间路,两边都想要,最后可能两边都不够极致。
NPEX那3亿欧元资产确实已经上链了,EURQ稳定币也在跑,这些是真的。方向我也认——隐私和合规之间需要一个平衡点,不是二选一。但我最大的担忧不是技术做不好,是监管还在剧烈变化,而它选了一条最窄的路。
我会继续盯着一个信号:Dusk有没有公开选择性披露的完整触发条件和控制权归属说明。有的话,审计隐私是真正可验证的平衡;没有的话,那扇门的钥匙在谁手里,用户永远不知道。
风险提示:以上是个人观察,不构成投资建议。DYOR。
#dusk $DUSK @Dusk